Fachbeiträge
NIS 2 Zusammenfassung - kompakt erklärt
Die NIS-2-Richtlinie betrifft über 30.000 Unternehmen in Deutschland. Was sie fordert, wer handeln muss und welche Fristen gelten.
NIS2 Audit: So bereiten Sie sich auf die Prüfung vor
Das NIS2-Gesetz gilt – und damit auch die Audit-Pflicht. Was geprüft wird, welche Nachweise zählen und wie Sie sich vorbereiten.
Digitale Resilienz: Strategien für eine widerstandsfähige IT
Lesen Sie, warum digitale Resilienz zur Grundvoraussetzung für zukunftssichere IT-Strukturen geworden ist.
NIS-2-Richtlinie: Anforderungen, Strafen und Pflichten
NIS2 ist geltendes Recht. Über 29.500 Unternehmen müssen jetzt handeln – doch nur ein Drittel hat sich registriert. Was Sie jetzt tun müssen.
IT Compliance: Definition, Anforderungen und Umsetzung
Verstöße gegen IT Compliance treffen die Geschäftsführung persönlich. Was die drei Compliance-Arten verlangen – und wo Unternehmen scheitern.
IT Governance: Definition, Frameworks und praktische Umsetzung
IT Governance verständlich erklärt: Definition, Aufgaben, Frameworks (COBIT, ITIL, ISO 38500) und wie Sie den richtigen Einstieg finden.
IT-Sicherheitsrichtlinie - Aufbau, Pflichtinhalte und Umsetzung
IT-Sicherheitsrichtlinie: Pflichtinhalte, Aufbau und typische Fehler – plus die neuen Anforderungen durch NIS-2 und BSI Grundschutz.
Informationssicherheit: Was IT-Verantwortliche 2026 wissen müssen
Was ist Informationssicherheit, welche Schutzziele gibt es – und warum wird das Thema 2026 zur Pflicht?
IT-Risikoanalyse: Methoden, Vorgehen und praktische Umsetzung
IT-Risikoanalyse: Welche Methoden sich bewähren, was NIS2 konkret fordert und wie Sie Schritt für Schritt vorgehen.
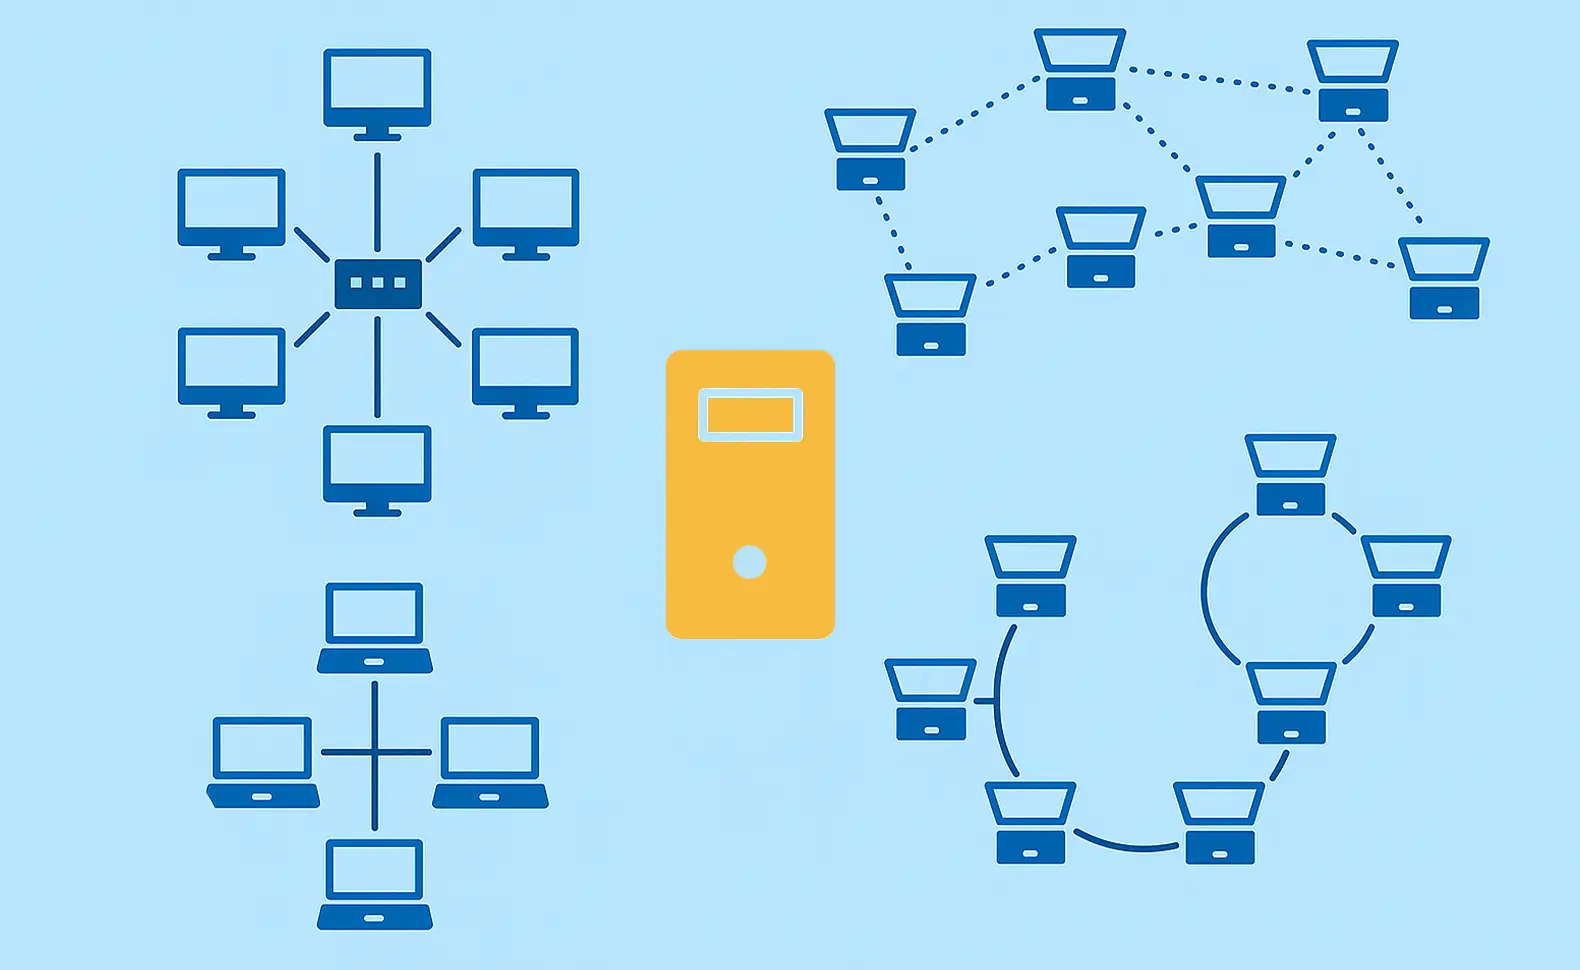
Netzwerktopologien: Alle Arten im Vergleich
Netzwerktopologien: Übersicht, Vorteile & wie Sie diese mit Docusnap automatisiert dokumentieren – inkl. Layer-Analyse & ISO-Compliance.