Agentenlose Inventarisierung für lokale IT und Cloud
Docusnap365 erfasst Ihre gesamte IT-Infrastruktur zeitgesteuert und ohne Softwareverteilung auf den Zielsystemen.
Keine Agenten, keine Softwareverteilung, keine offenen Ports
So funktioniert es
Automatische Inventarisierung in drei Schritten
Docusnap365 inventarisiert Ihre IT-Infrastruktur zeitgesteuert und ohne Agenten auf den Zielsystemen. Ein lokales Gateway, das Docusnap Enterprise Gateway, führt regelmäßige Scans durch und überträgt die Ergebnisse in die persönliche Docusnap365-Umgebung. Erfasst werden lokale Systeme wie Windows, Linux und Netzwerkkomponenten sowie Cloud-Dienste wie Microsoft 365 oder Intune. Die Zugangsdaten verbleiben vollständig in der Kundenumgebung.
Gateway installieren
Das Docusnap Enterprise Gateway (DEG) wird in Ihrer lokalen Umgebung installiert. Es bildet die Brücke zwischen Ihrem Netzwerk und der Docusnap365 Cloud.
Scan-Jobs konfigurieren
Wählen Sie die gewünschten Inventarisierungsmodule aus, hinterlegen Sie die Zugangsdaten und legen Sie den Zeitplan fest. Docusnap365 scannt dann regelmäßig und vollautomatisch.
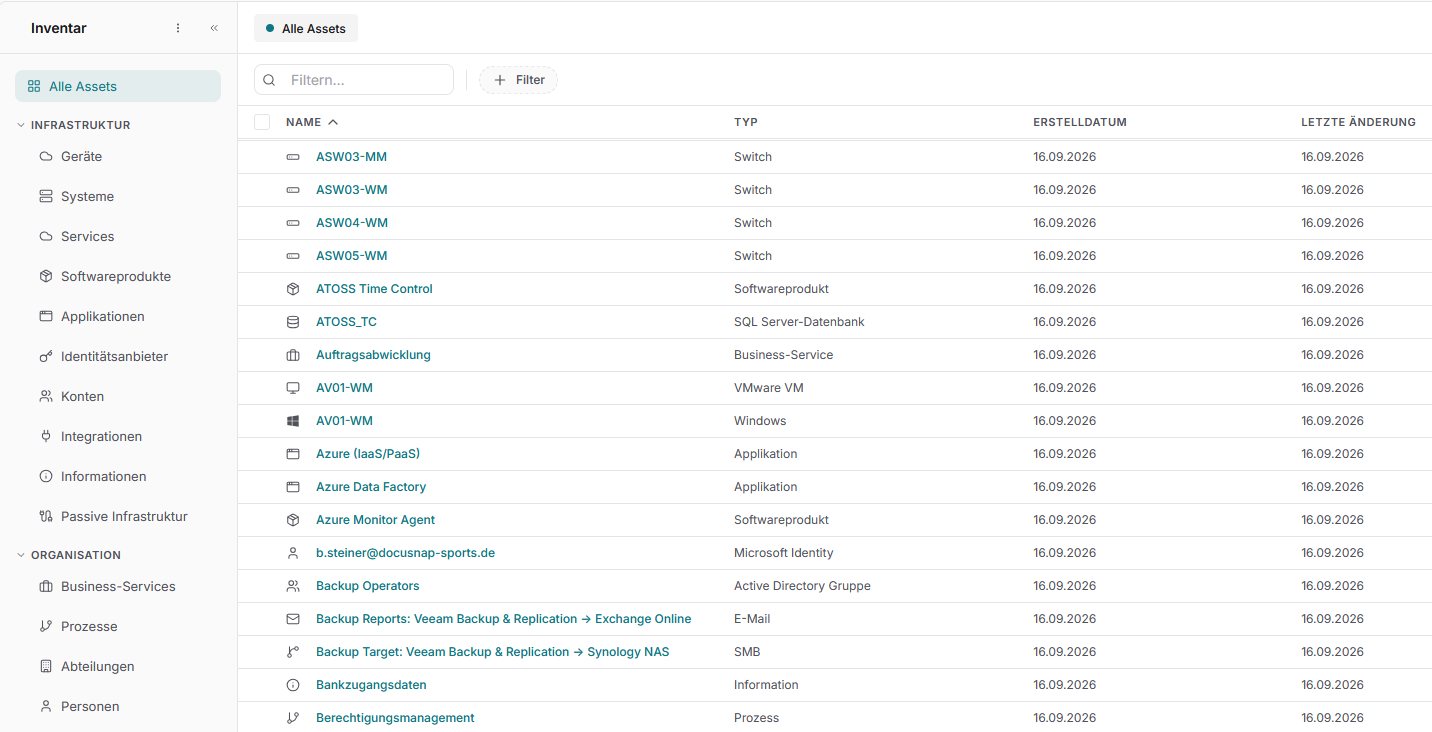
Ergebnisse in der CMDB
Die Inventarisierungsdaten werden automatisch in Ihre persönliche Docusnap365 Cloud geschrieben. Dort stehen sie als strukturierte Daten (CMDB) für Analyse, Reporting und Compliance bereit.
Kontrolle und Flexibilität
Inventarisierung, die sich an Ihre Umgebung anpasst
Docusnap365 bringt die Werkzeuge mit, die eine professionelle IT-Inventarisierung im Tagesgeschäft braucht. Von der Versionierung einzelner Scans bis zur Unterstützung komplexer Netzwerkarchitekturen.
Versionierte Scans
Jeder Scan-Durchlauf wird als eigene Version gespeichert. So erhalten Sie jederzeit Einblick in frühere Zustände Ihrer Infrastruktur.
Tier-Modell-Unterstützung
Docusnap365 unterstützt abgestufte Netzwerkarchitekturen. Auch in segmentierten Umgebungen mit getrennten Sicherheitszonen wird zuverlässig inventarisiert.
Zugangsdaten in Ihrer Hand
Credentials für die Inventarisierung werden im Docusnap Enterprise Gateway gespeichert und verlassen Ihre Umgebung nicht. Wahlweise können Sie Zugangsdaten auch sicher in Ihrer Docusnap365 Umgebung ablegen.
Flexible Zeitplanung
Scan-Jobs lassen sich individuell planen: täglich, wöchentlich oder in benutzerdefinierten Intervallen. Jedes Modul kann seinen eigenen Zeitplan erhalten.
Unbegrenzte Standorte
Es gibt keine Beschränkung der Anzahl an Standorten oder Gateways. Jede Außenstelle, jedes Rechenzentrum kann mit einem eigenen DEG angebunden werden.
Abhängigkeiten und Beziehungen finden
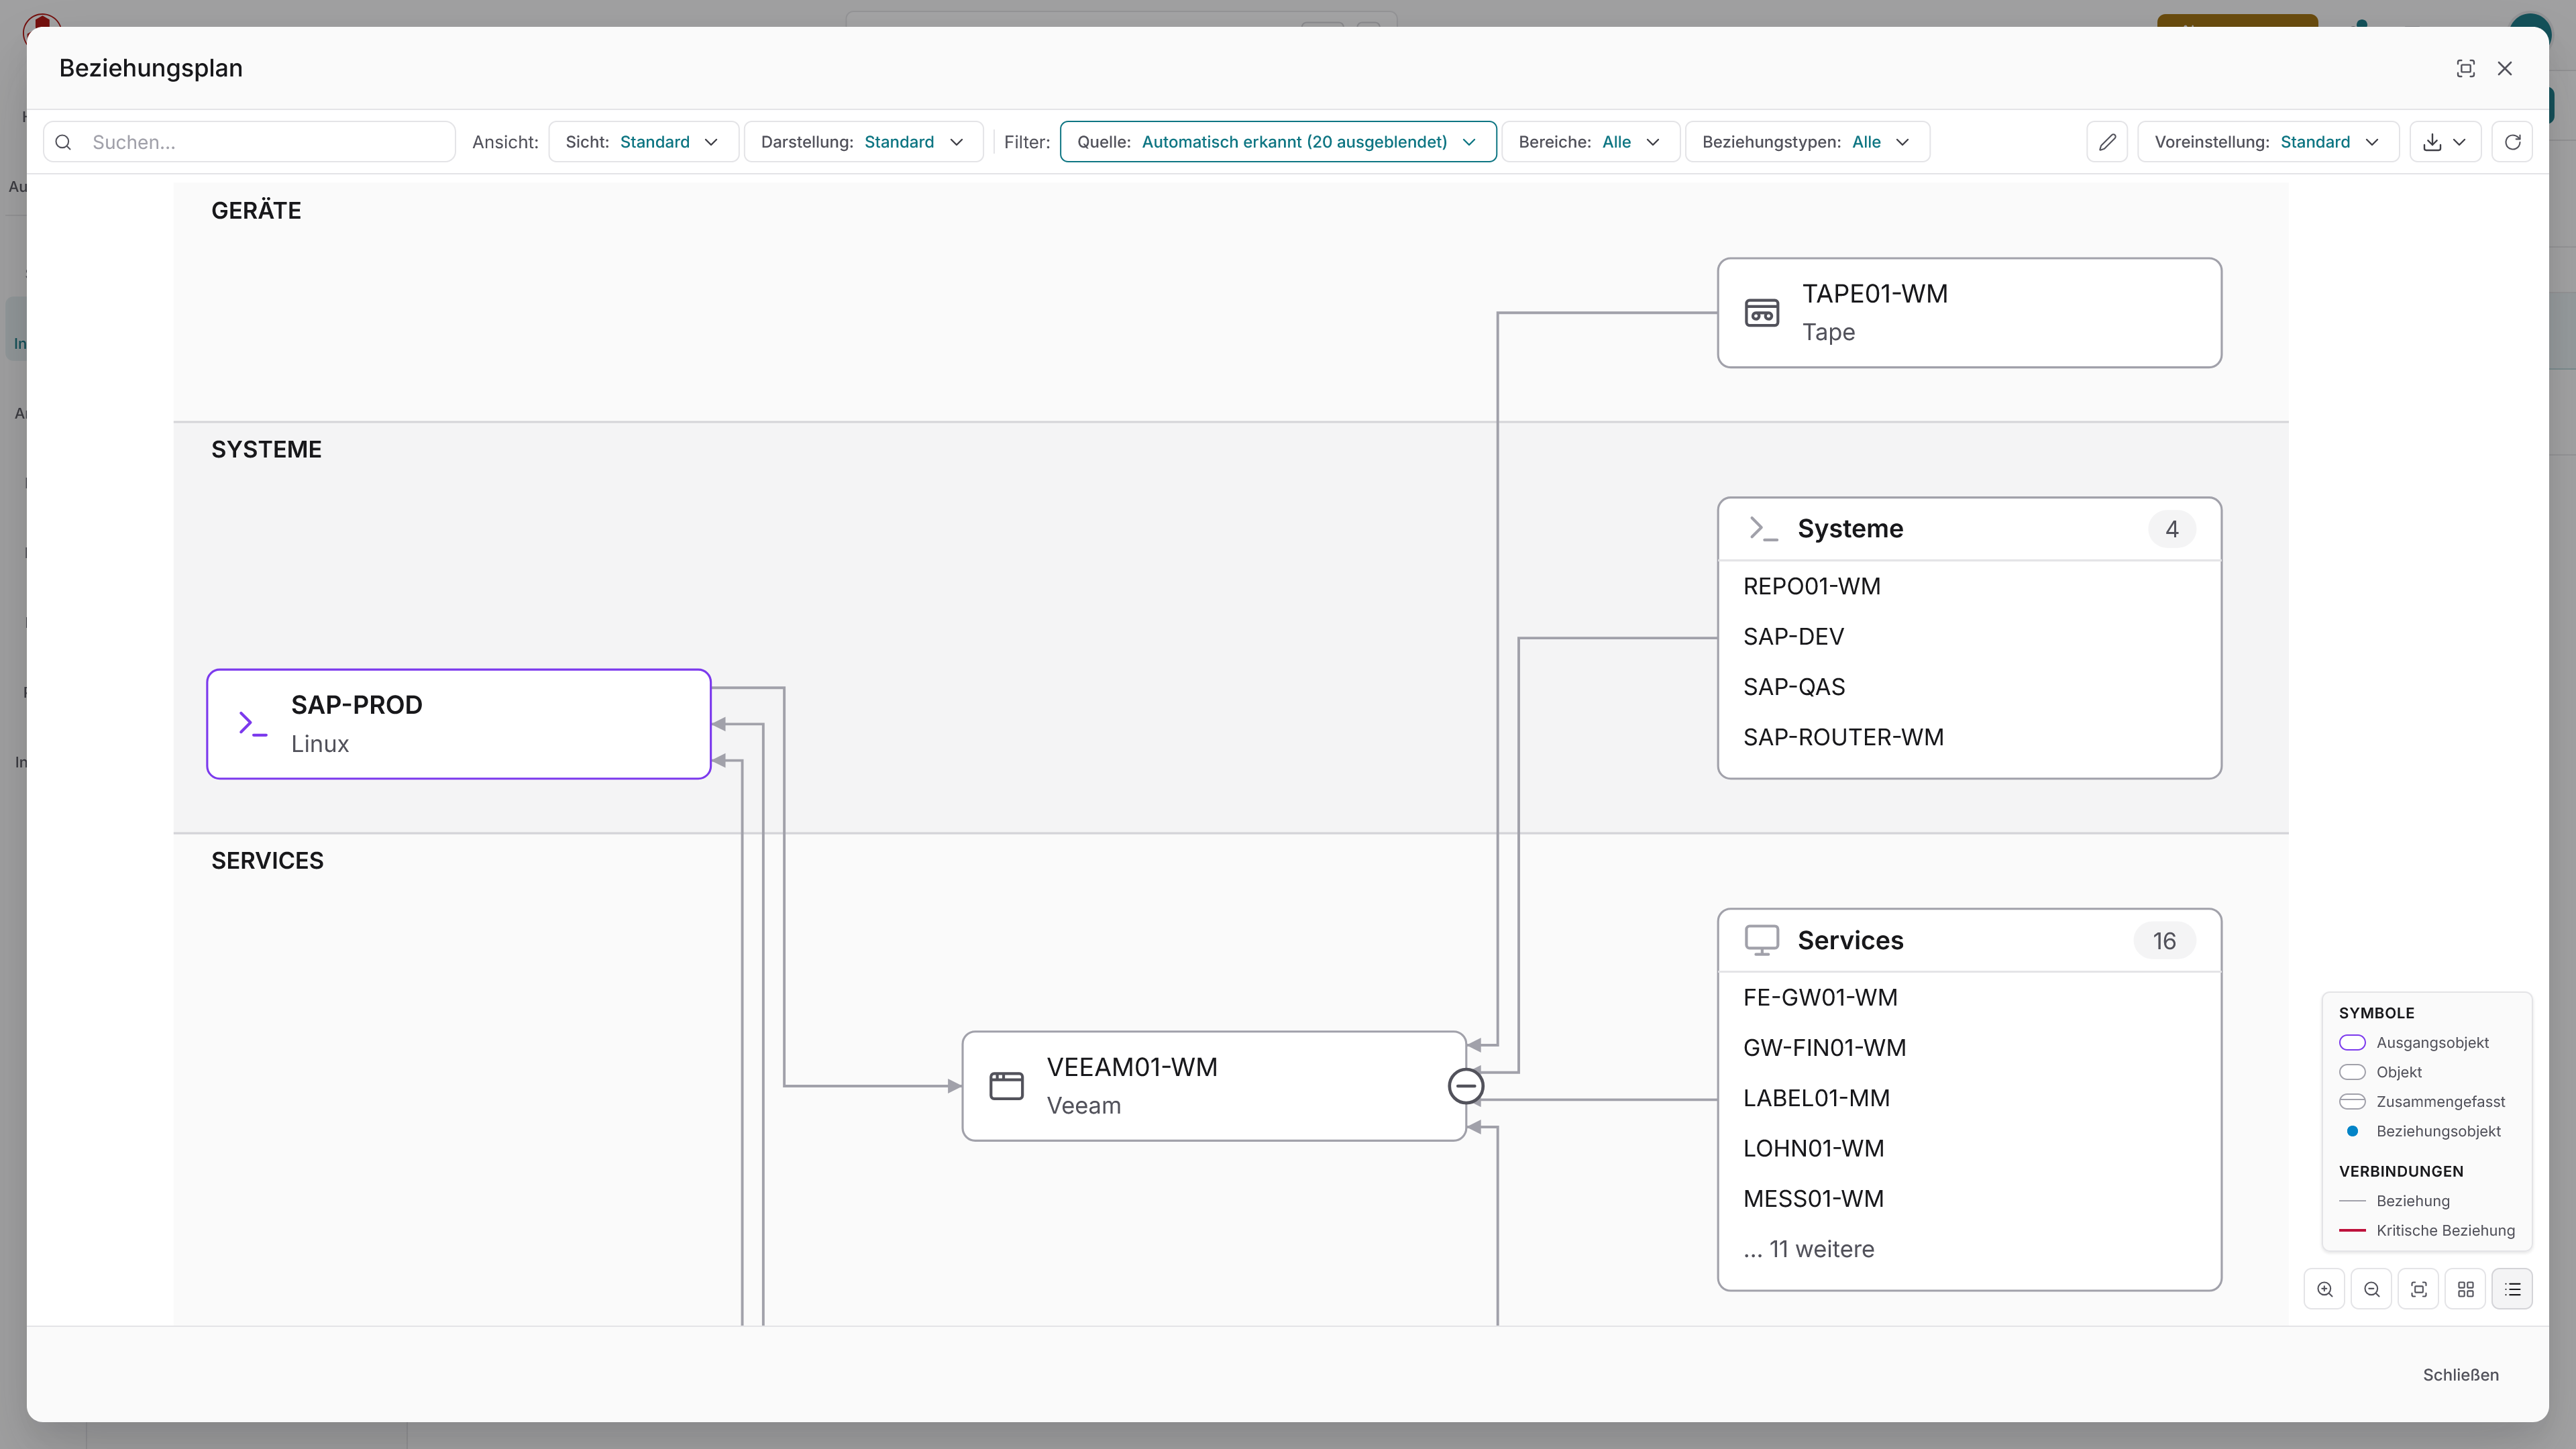
Docusnap365 erkennt Abhängigkeiten und Beziehungen bereits während des Scans und dokumentiert sie mit: zwischen Geräten, Personen, Software, Assets und allen weiteren Items Ihrer CMDB. Die Verbindungen stehen anschließend nicht nur als Datensatz bereit, sondern auch als grafische Darstellung.
Datenquellen ergänzen
Manuelle und automatisierte Dateneingabe
Nicht jede Information lässt sich scannen. Docusnap365 bietet deshalb mehrere Wege, um Inventardaten gezielt zu ergänzen oder aus Drittsystemen zu importieren.
Manuelle Erfassung
Assets, Verträge oder Standortinformationen lassen sich direkt in der Docusnap365-Oberfläche anlegen und pflegen.
CSV- und Excel-Import
Strukturierte Daten aus Tabellenkalkulationen oder Exportsystemen werden per Dateiimport in die CMDB übernommen.
Integrierte KI
Über den integrierten KI-Chat lassen sich Daten aufbereiten, importieren und bearbeiten.
API und MCP
Über die Docusnap365-API und das Model Context Protocol (MCP) lassen sich Daten programmatisch anlegen und aktualisieren. Das ermöglicht die Anbindung an bestehende Automatisierungen und KI-gestützte Workflows.
Inventarisierungsmodule
Über 25 Module für Ihre gesamte IT-Landschaft
Docusnap365 bringt spezialisierte Module für die gängigen Systeme und Plattformen mit. Jedes Modul erfasst die relevanten Konfigurationen, Abhängigkeiten und Beziehungen des jeweiligen Systems.
Modul | Erfasste Daten |
|---|---|
Active Directory | Benutzer, Gruppen, Organisationseinheiten, Gruppenrichtlinien und Vertrauensstellungen |
Cisco Meraki | Netzwerkgeräte, Access Points, Switches und Security Appliances aus der Meraki Cloud |
Dateiimport | Strukturierter Import von Inventardaten aus CSV- und Excel-Dateien |
DFS | DFS-Namespaces und Replikationsgruppen in Windows-Umgebungen |
Hyper-V | Virtuelle Maschinen, Konfigurationen und Snapshots auf Hyper-V-Hosts |
IP-Hosts | Erreichbare Hosts im Netzwerk per IP-Scan |
IP-Telefone | VoIP-Endgeräte und deren Konfiguration |
Linux | Installierte Pakete, Dienste, Hardware und Netzwerkkonfiguration |
macOS | Hardware, Software und Systemkonfiguration von Apple-Geräten |
Microsoft 365 | Benutzer, Lizenzen, Gruppen, Teams, SharePoint-Sites und Exchange Online |
Microsoft Intune | Verwaltete Geräte, Compliance-Richtlinien und App-Zuweisungen |
Microsoft SQL Server | Instanzen, Datenbanken, Konfigurationen und Berechtigungen |
MySQL | Datenbankinstanzen, Schemas und Benutzerkonfigurationen |
NTFS Security | Berechtigungsstrukturen auf Datei- und Ordnerebene in NTFS-Dateisystemen |
Nutanix | Cluster, virtuelle Maschinen und Storage-Konfigurationen |
Oracle | Datenbankinstanzen, Schemas, Tablespaces und Benutzerberechtigungen |
Proxmox | Virtuelle Maschinen und Container auf Proxmox VE-Hosts |
SNMPv1/v2 | Netzwerkgeräte wie Switches, Router und Drucker per SNMP-Abfrage |
SNMPv3 | Netzwerkgeräte mit authentifizierter und verschlüsselter SNMP-Kommunikation |
Storage | SAN- und NAS-Systeme, Volumes und LUN-Zuordnungen |
Veeam B&R | Backup-Jobs, Repositories und geschützte Maschinen in Veeam Backup & Replication |
VMware | ESXi-Hosts, vCenter, virtuelle Maschinen, Datastores und Netzwerke |
Windows (AD) | Windows-Systeme über Active-Directory-Abfrage: Betriebssystem, Hardware, Software |
Windows (IP) | Windows-Systeme per IP-Scan ohne Active-Directory-Anbindung |
Windows DHCP | DHCP-Scopes, Leases und Reservierungen auf Windows DHCP-Servern |
Windows DNS | DNS-Zonen, Einträge und Konfiguration auf Windows DNS-Servern |
Häufige Fragen zur automatischen Inventarisierung
Wird auf den inventarisierten Systemen Software installiert?
Welche Netzwerkvoraussetzungen gelten für das Gateway?
Funktioniert die Inventarisierung auch in segmentierten Netzwerken?
Wie aktuell sind die inventarisierten Daten?
Was passiert mit den Zugangsdaten für die Inventarisierung?
Lässt sich Docusnap365 in bestehende Automatisierungen einbinden?
Inventarisierung live sehen
30 Minuten mit einem Docusnap-Consultant: Wir führen Scan, Gateway und CMDB an einer echten Umgebung vor und beantworten dabei die Fragen zu Ihrer Infrastruktur.
30 Minuten, unverbindlich, ohne Installation