Schwachstellen
Schwachstellen erkennen, die Ihre Systeme betreffen
Docusnap365 gleicht bekannte CVEs automatisch gegen Ihren inventarisierten IT-Bestand ab.
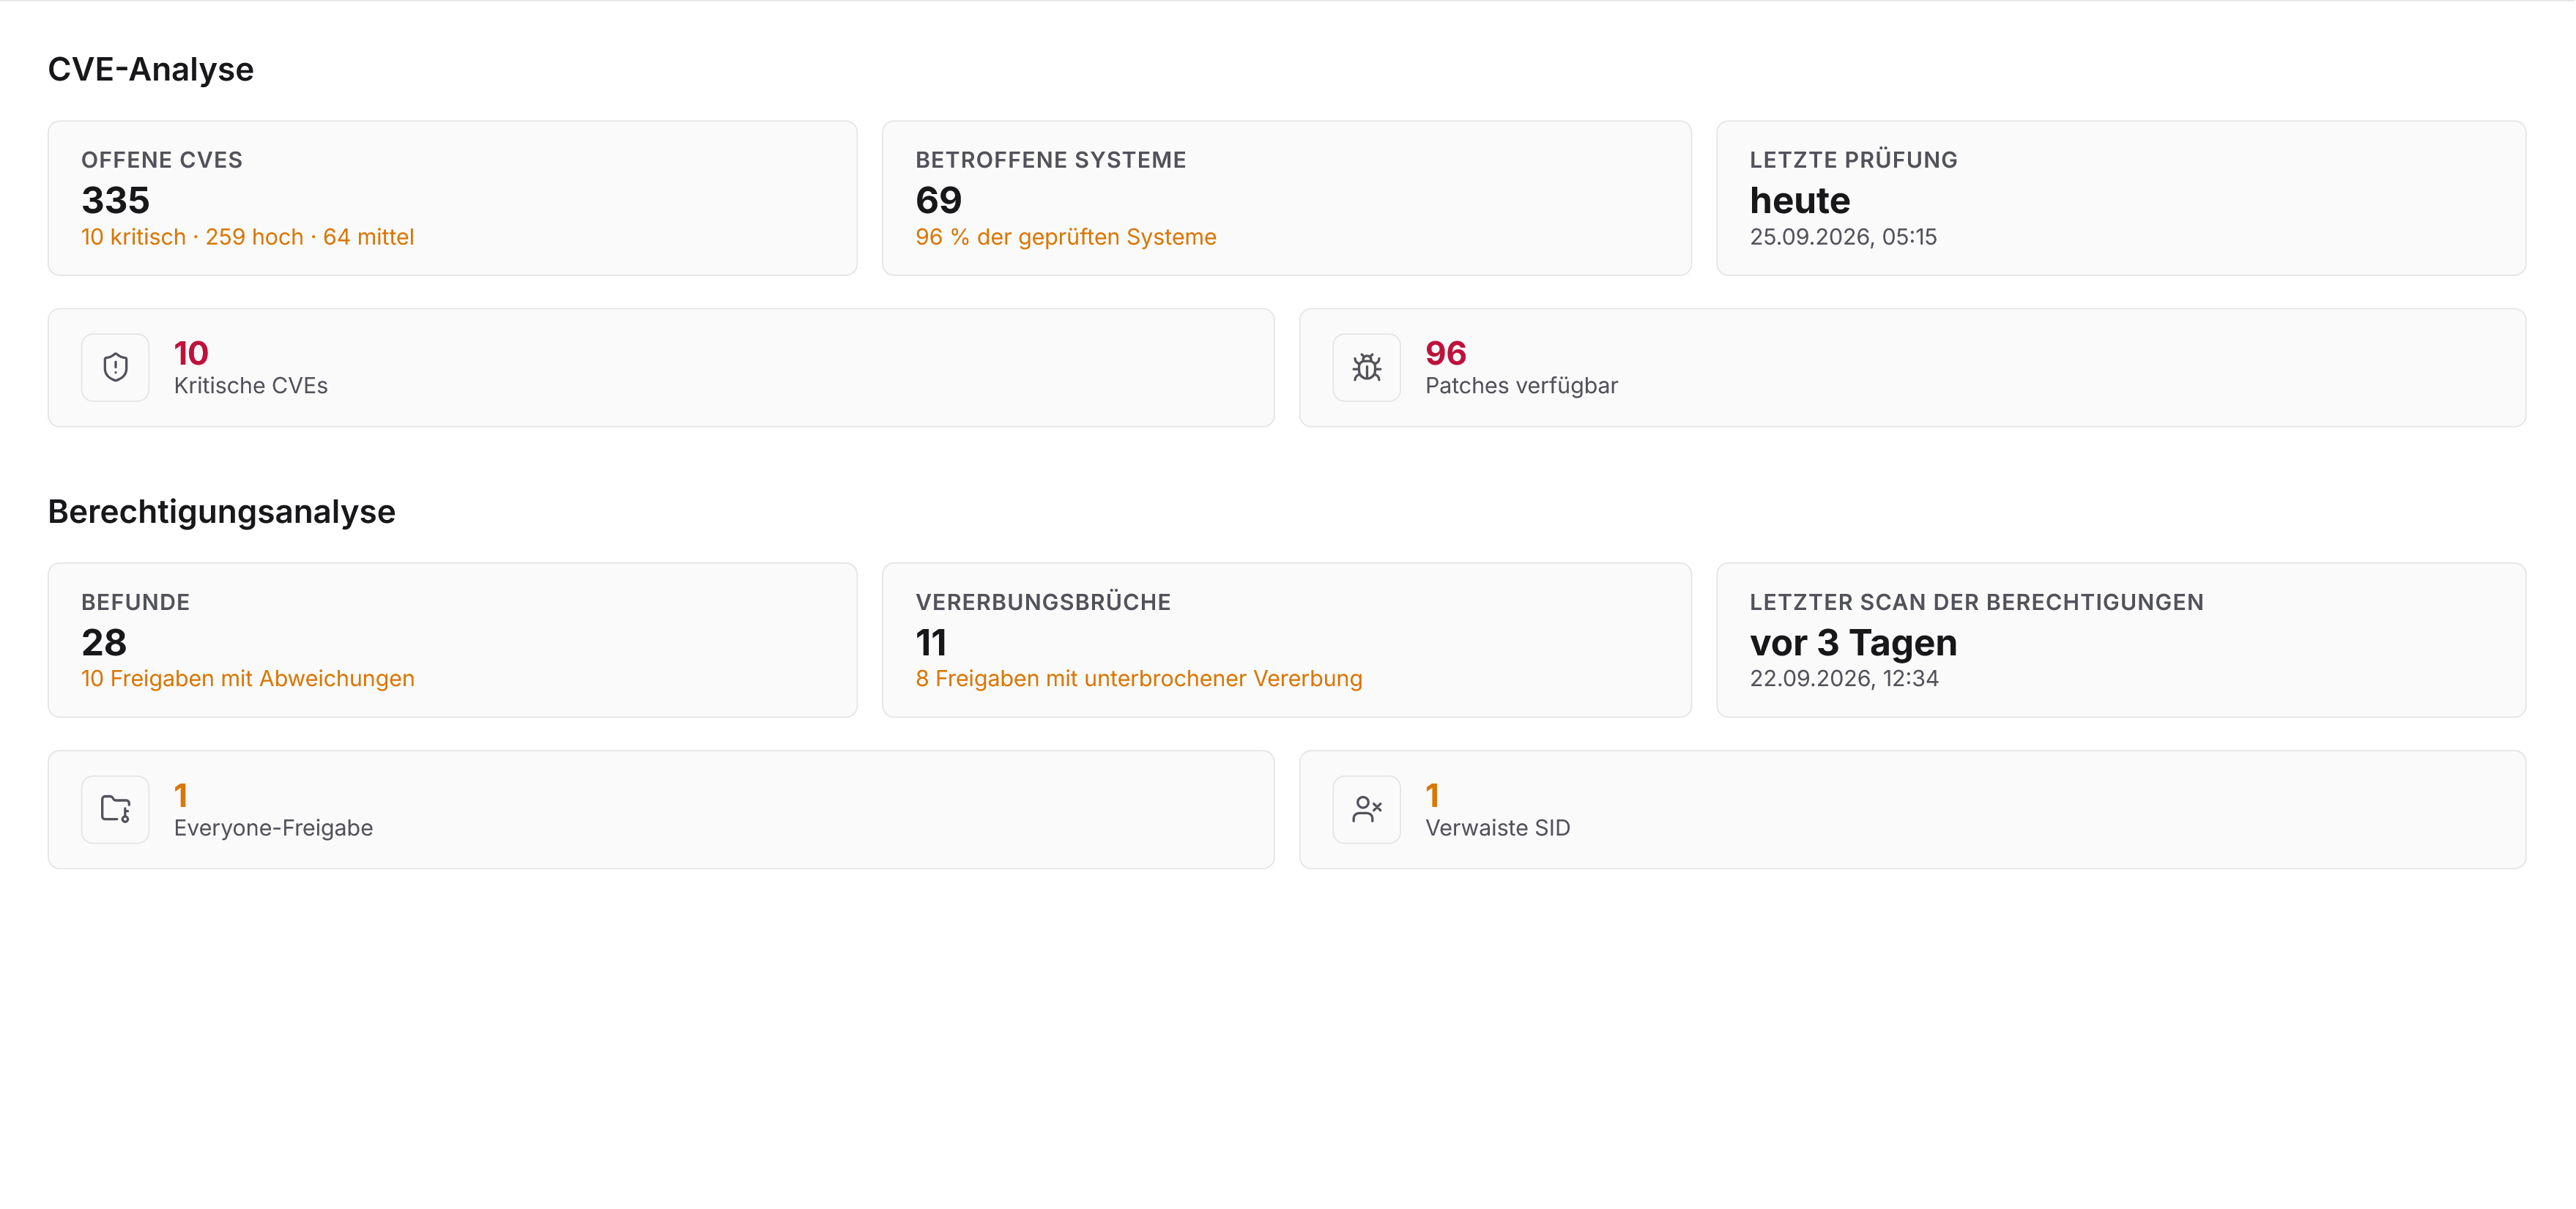
Was Docusnap365 bei Schwachstellen leistet
Docusnap365 gleicht bekannte Schwachstellen automatisch gegen den inventarisierten IT-Bestand ab. Die Datenbasis stammt aus der agentenfreien Discovery und bildet Hardware, Software und Versionsstände ab. Zu jeder erkannten CVE liegen Schweregrad, betroffene Versionen und Behebungsempfehlungen vor. Der Abgleich bezieht auch Altsysteme ein, die klassisches Patch-Management nicht erreicht.
So funktioniert der Abgleich
Von der Inventarisierung zur CVE-Erkennung
KI-gestützte Analyse
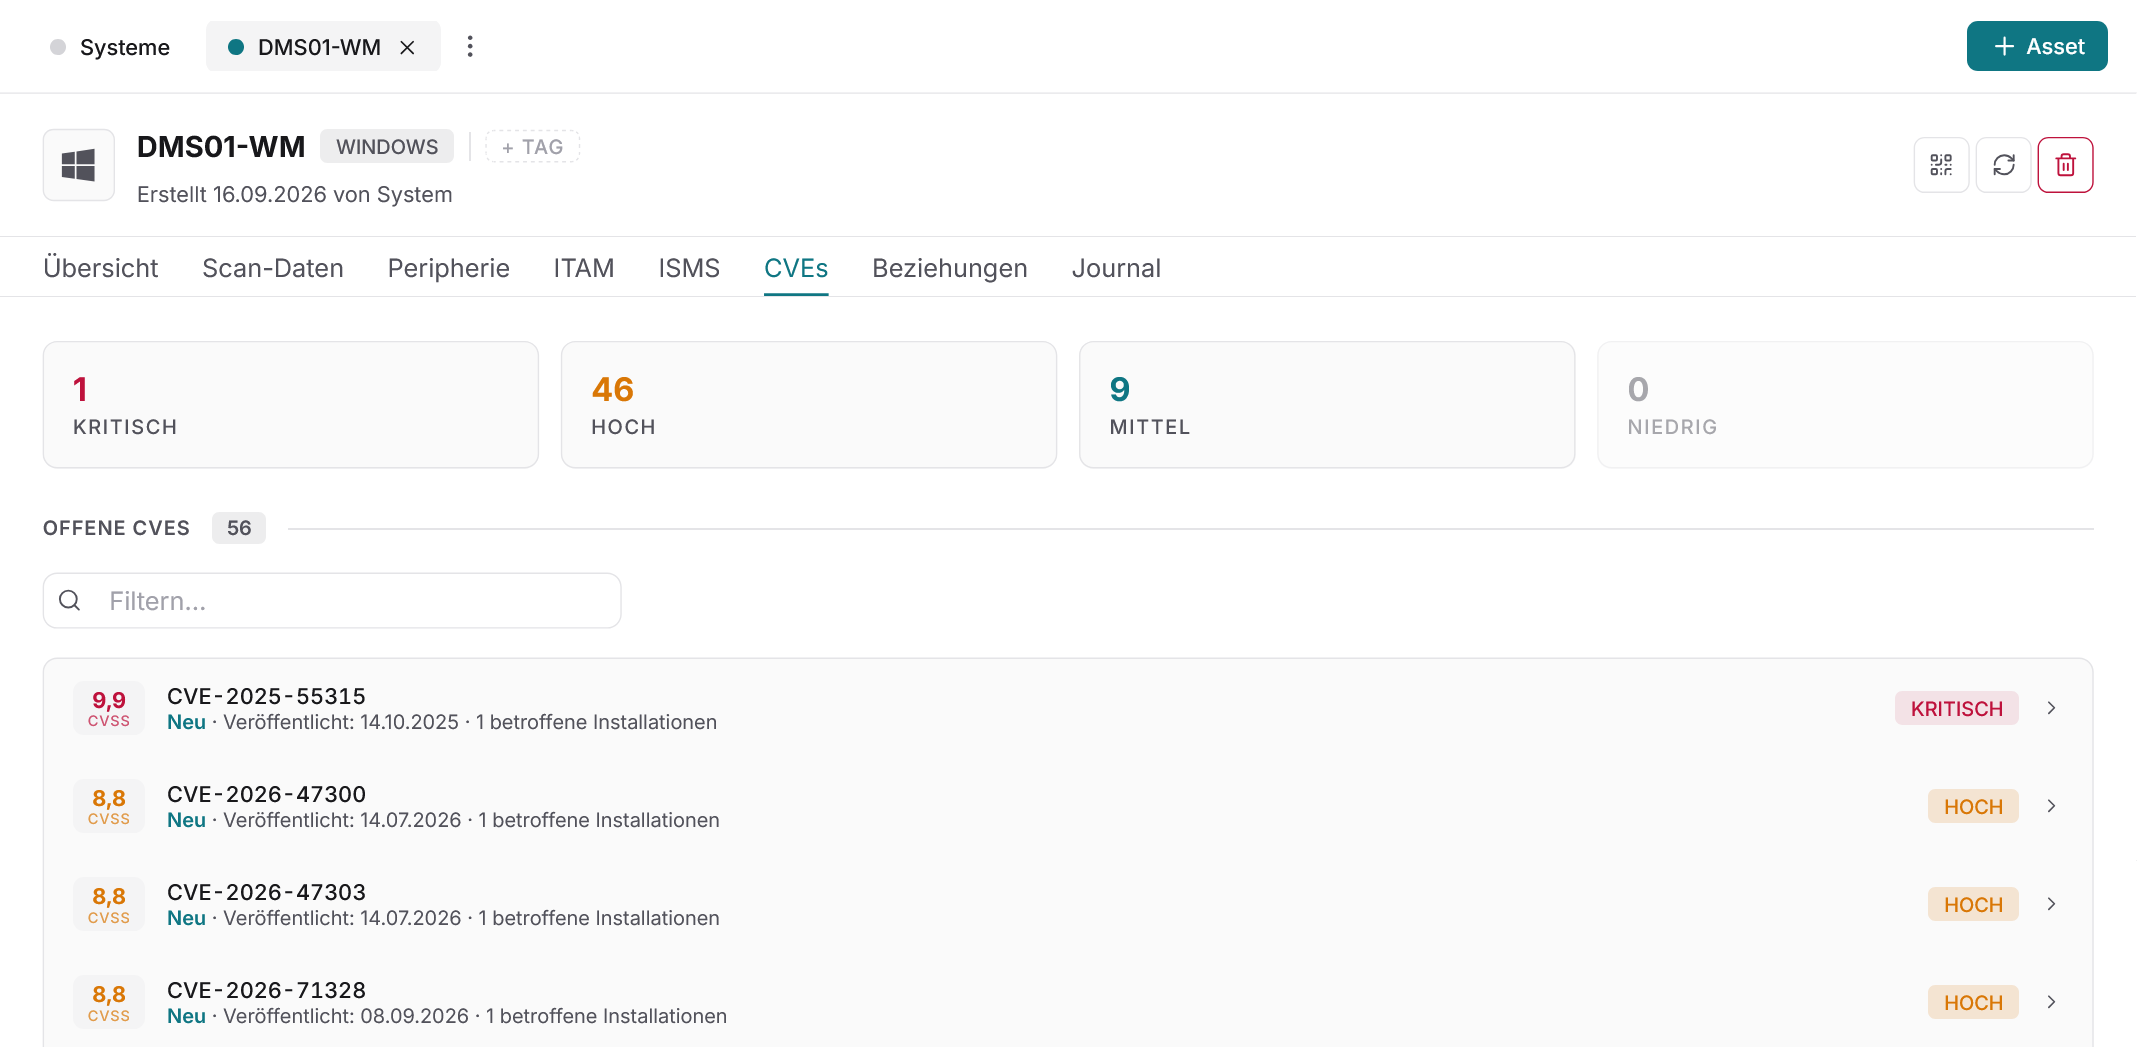
Fragen Sie Ihren Bestand nach Schwachstellen
Statt Berichte zu filtern, stellen Sie Fragen in natürlicher Sprache: Welche Systeme sind von CVE-2026-XXXX betroffen? Wo laufen Behebungsfristen ab? Welche kritischen Schwachstellen betreffen Server mit Außenanbindung? Die KI-gestützte Abfrage durchsucht den inventarisierten Bestand und liefert Antworten auf Basis der tatsächlichen Daten. Wenn eine Schwachstelle Schlagzeilen macht, wissen Sie in Minuten, ob und wo Sie betroffen sind.
CVE-Details
Alle Informationen zu jeder Schwachstelle
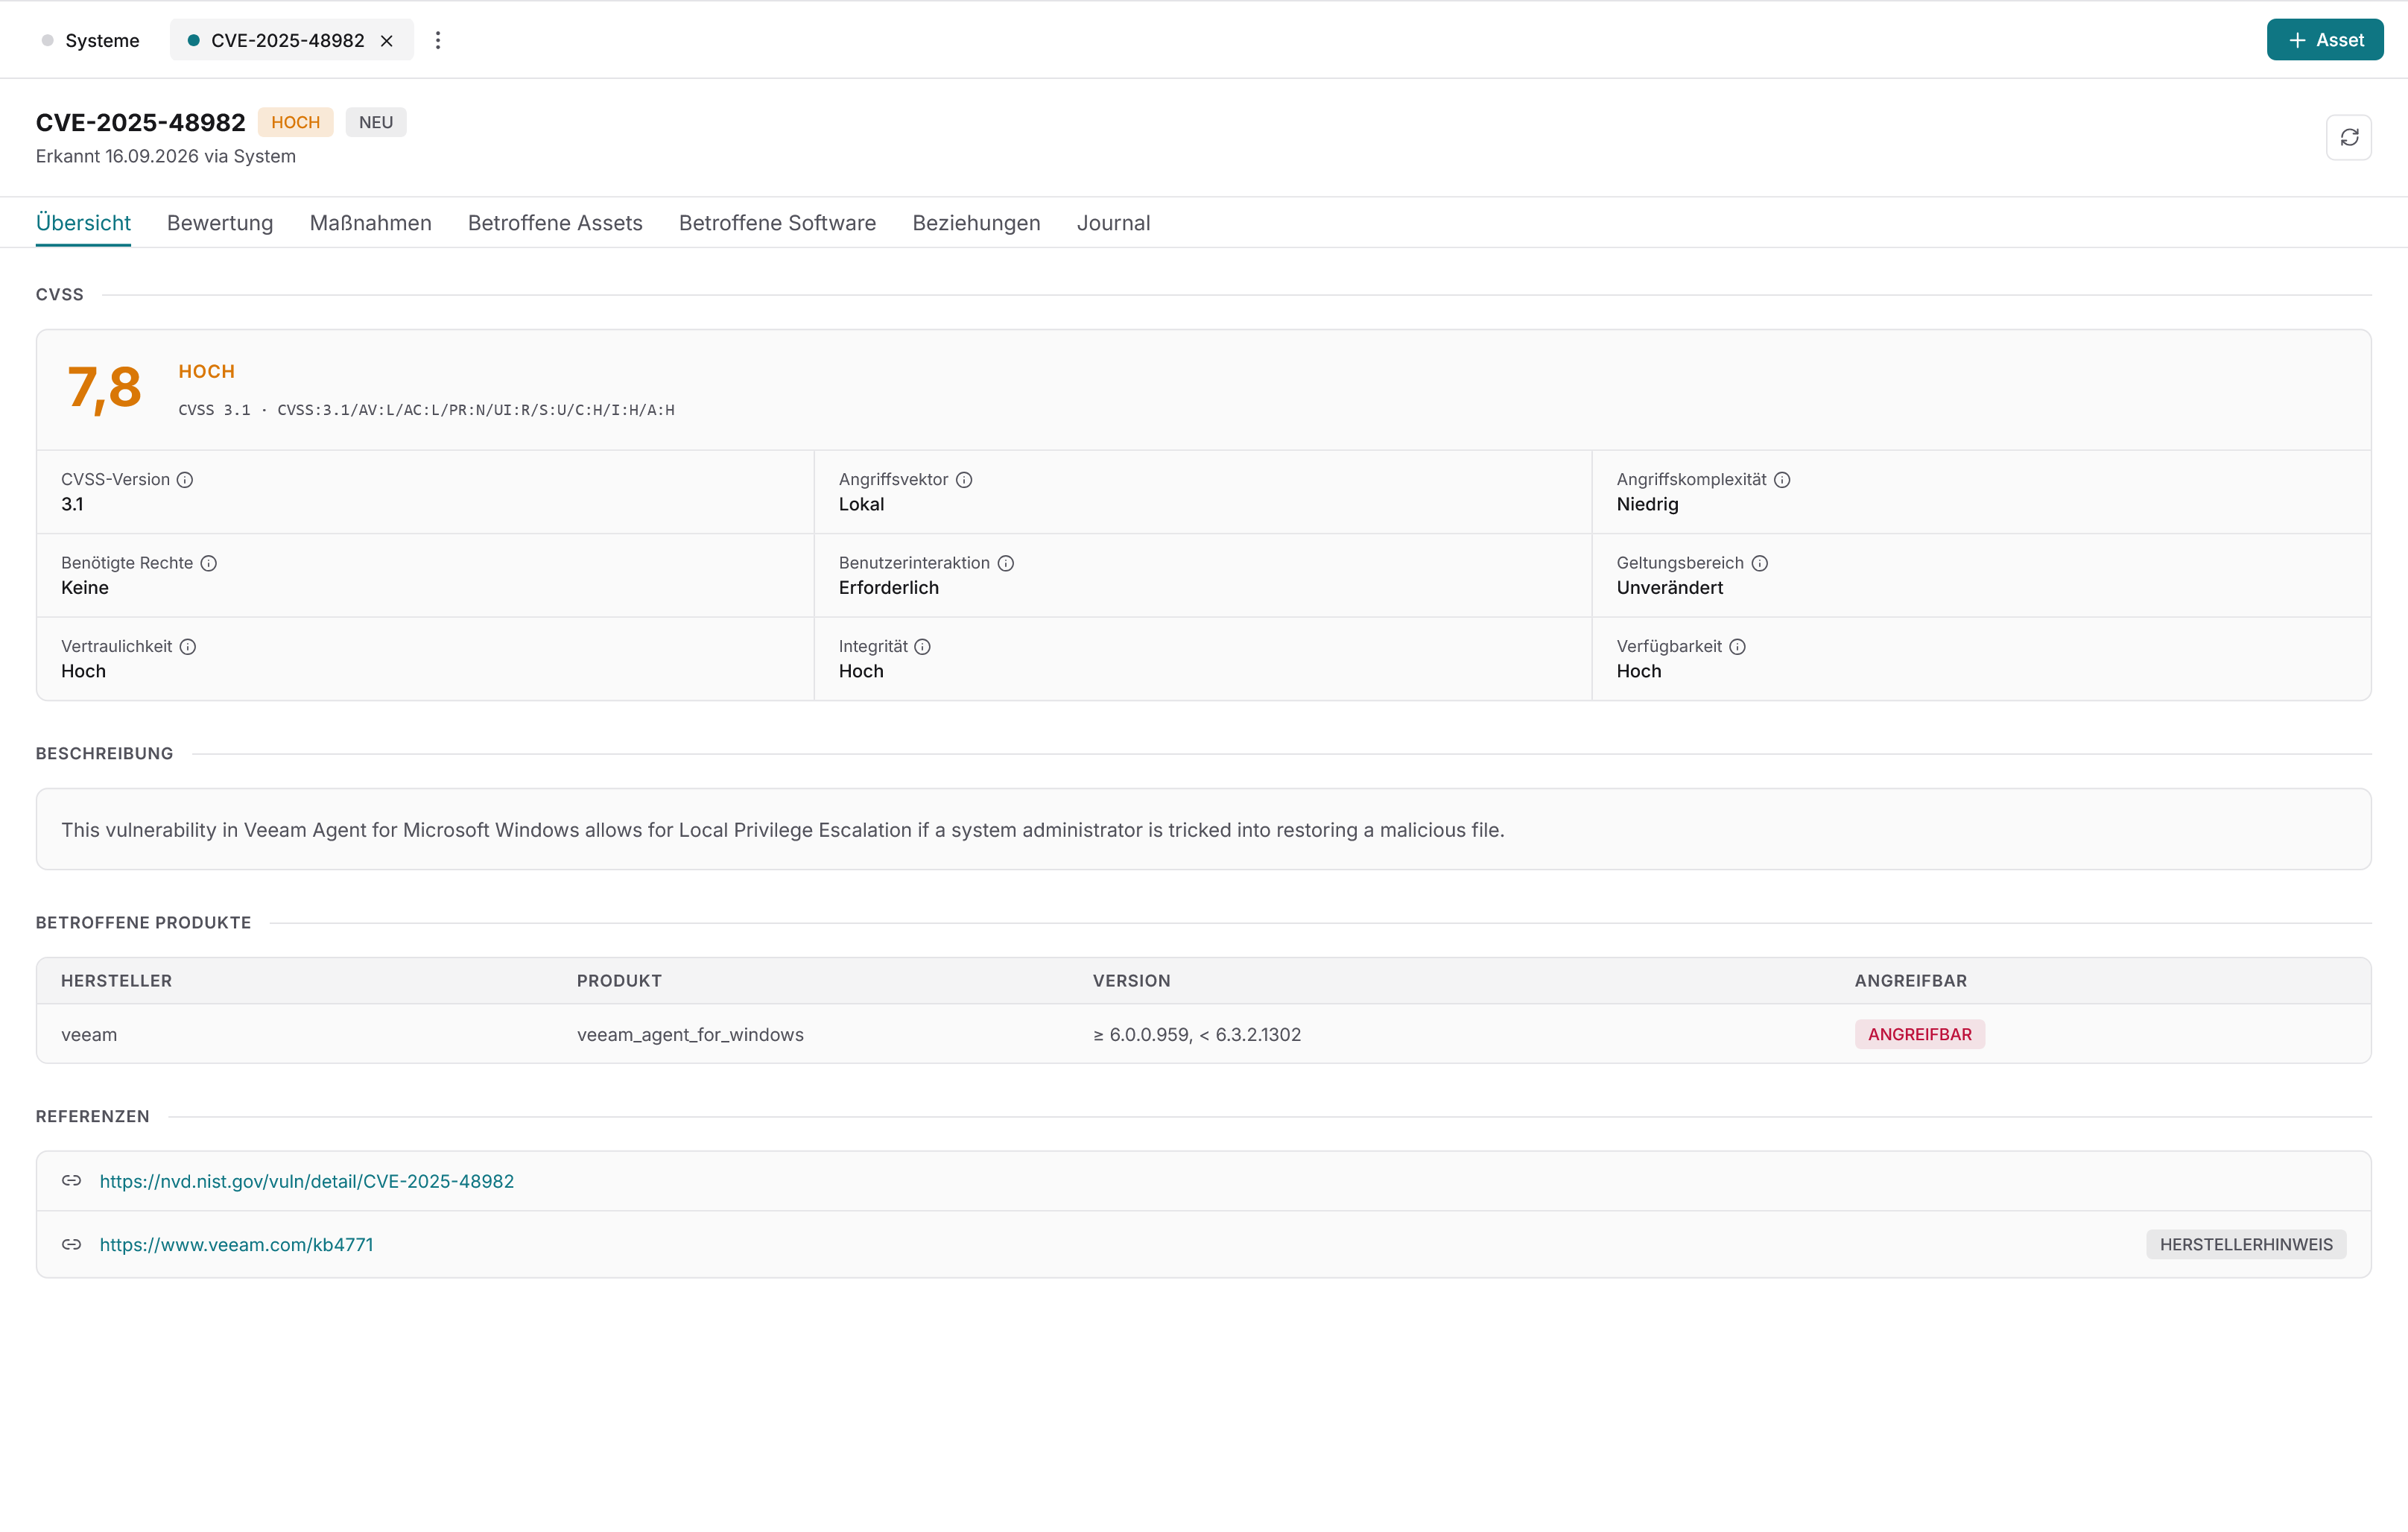
Zu jeder erkannten CVE zeigt Docusnap365 eine strukturierte Detailansicht: Beschreibung der Schwachstelle, Schweregrad nach CVSS, betroffene Softwareversionen und konkrete Behebungsempfehlungen. Ergänzend ist sichtbar, welche Berechtigungen auf den betroffenen Systemen vergeben sind. Damit berücksichtigt die Risikoeinschätzung neben der Schwachstelle auch deren Angriffsfläche im konkreten Kontext Ihrer Umgebung.
Vom Fund zur Maßnahme
Schwachstellen dokumentiert beheben
Der Weg von der erkannten Schwachstelle zur dokumentierten Maßnahme läuft in Docusnap365 ohne Medienbruch. Bewertung, Entscheidung und Frist liegen im selben System wie der Bestand selbst.
Fristen und Verantwortliche
Jede Schwachstelle erhält eine Behebungsfrist und einen zugewiesenen Verantwortlichen. Offene Fristen sind jederzeit einsehbar, Eskalationen nachvollziehbar.
Nachvollziehbare Triage
Jede Bewertung ist dokumentiert und auditsicher. Auch ein bewusstes Akzeptieren einer Schwachstelle ist als Entscheidung belegbar, inklusive Begründung und Zeitpunkt.
Maßnahmen nachverfolgen
Behebungsmaßnahmen werden direkt zugeordnet und ihr Status dokumentiert. Der gesamte Prozess bildet den von NIS-2 geforderten Umgang mit Schwachstellen als durchgängigen Ablauf ab.
Häufige Fragen zum Schwachstellenmanagement mit Docusnap365
Woher stammen die CVE-Daten in Docusnap365?
Werden auch Systeme erfasst, die kein Patch-Management erreicht?
Wie lässt sich der Prozess für NIS-2-Nachweise nutzen?
Was passiert, wenn eine Schwachstelle bewusst nicht behoben wird?
Muss der IT-Bestand manuell gepflegt werden, damit der Abgleich funktioniert?
Schwachstellen in Ihrem Bestand erkennen
Testen Sie Docusnap365 und sehen Sie, welche bekannten CVEs Ihre IT-Umgebung betreffen.