Informationssicherheit
ISMS-Software, die auf echten IT-Daten arbeitet
Docusnap365 verknüpft Risikomanagement, Maßnahmenverfolgung und Berechtigungsanalyse mit dem realen Bestand Ihrer IT-Infrastruktur.
Was ISMS-Software leistet
Informationssicherheit braucht Struktur, Daten und Verbindlichkeit
ISMS-Software bildet den gesamten Prozess der Informationssicherheit in einer Plattform ab: von der Risikoerfassung über die Ableitung und Verfolgung von Maßnahmen bis zum Compliance-Nachweis gegenüber Auditoren. Entscheidend ist, dass die Software auf realen, automatisch erfassten IT-Daten arbeitet, damit Risikobewertungen den tatsächlichen Zustand der Infrastruktur widerspiegeln.
Die Herausforderung
Warum Informationssicherheit im Alltag ins Stocken gerät
ISO 27001 beschreibt, was ein ISMS leisten muss. NIS-2 macht es verbindlich. Die Umsetzung im Tagesgeschäft bleibt trotzdem aufwendig, wenn Werkzeuge und Daten getrennt voneinander leben.
Risiken ohne Bezug zum Bestand
Risikobewertungen beziehen sich auf abstrakte Beschreibungen statt auf konkrete Systeme. Wenn sich die Infrastruktur ändert, bleiben die Bewertungen stehen und die Lücke zwischen Dokumentation und Realität wächst mit jedem Quartal.
Maßnahmen ohne klare Zuständigkeit
Aufgaben werden beschlossen, aber Verantwortliche, Fristen und Status liegen in verschiedenen Listen. Der Überblick geht verloren und der Nachweis gegenüber dem Auditor wird zur Rekonstruktionsarbeit.
Richtlinien abseits der operativen Daten
Sicherheitsrichtlinien entstehen in Word-Dokumenten, liegen auf einem Fileshare und werden geprüft, wenn der Audit-Termin naht. Eine nachvollziehbare Versionierung oder Freigabe fehlt und die Verbindung zu den betroffenen Assets besteht nur im Kopf des Erstellers.
So funktioniert es
In drei Schritten zum strukturierten ISMS
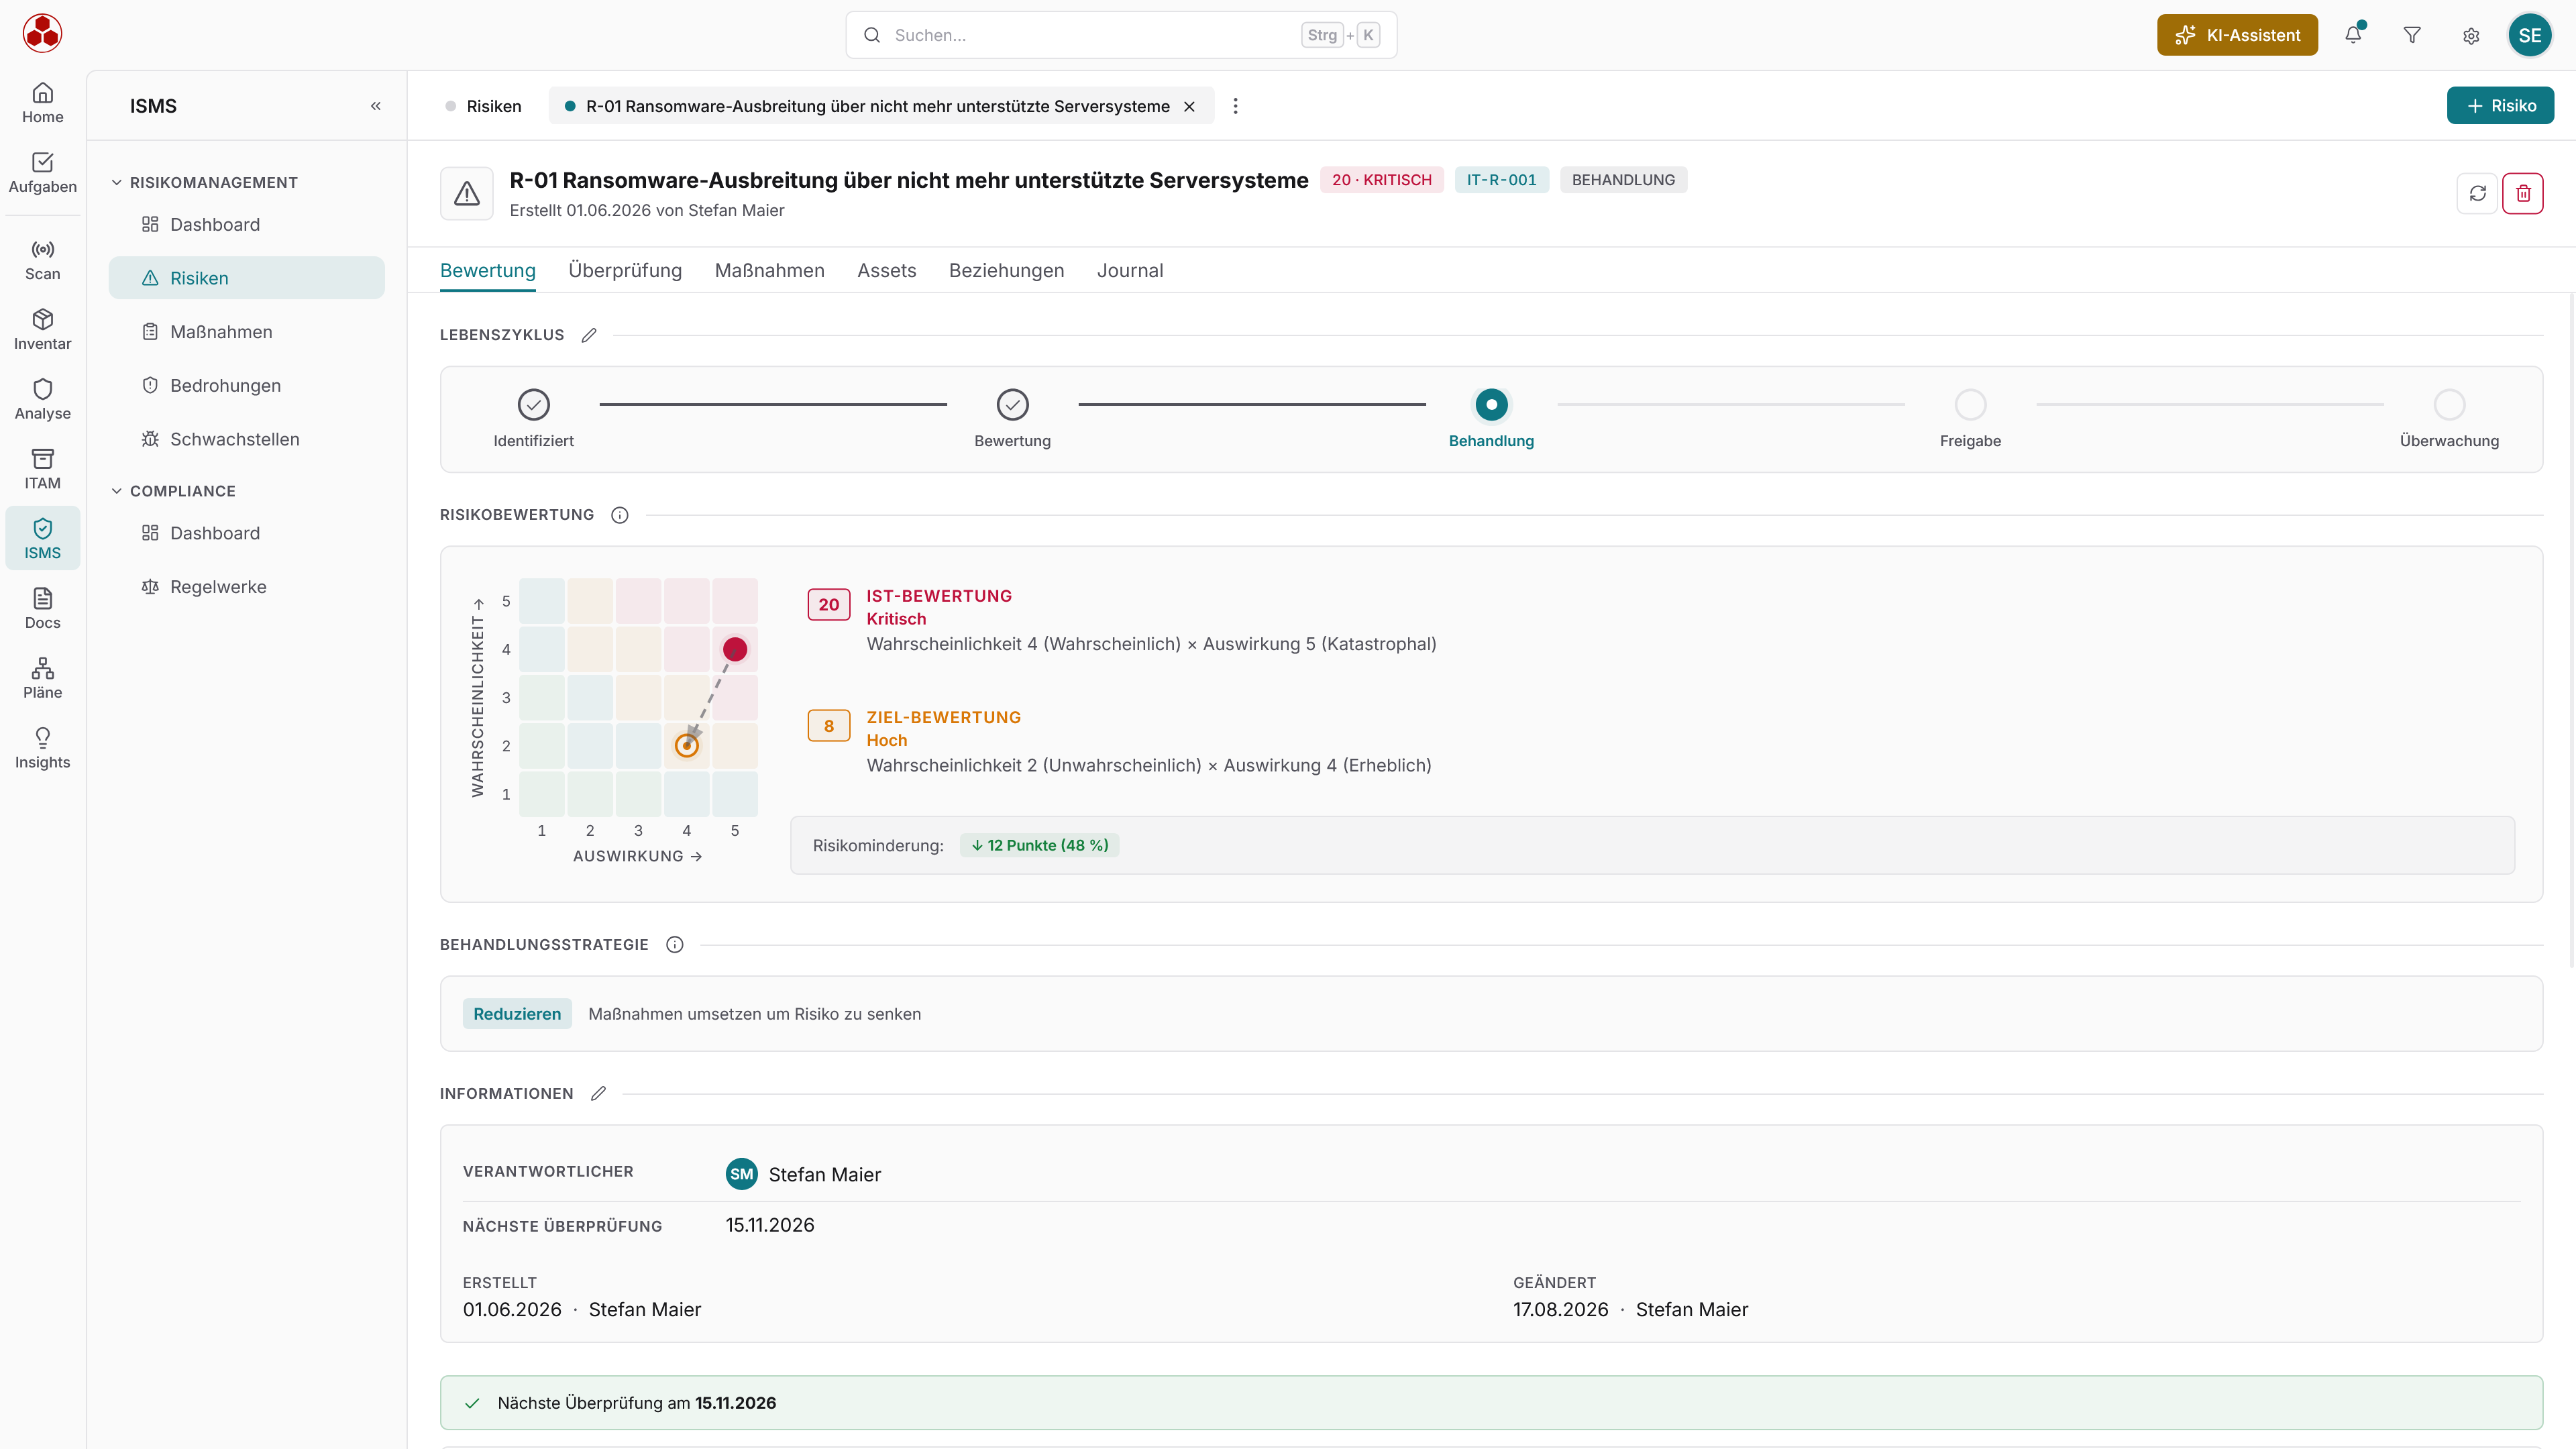
ISMS
Risikomatrix · abgeleitete Maßnahmen
Was Docusnap365 abdeckt
ISMS-Funktionen im Überblick
Risikomanagement
Risiken, Schwachstellen und Bedrohungen erfassen, bewerten und mit realen Assets aus der CMDB verknüpfen. Risikomatrizen zeigen Handlungsbedarf auf einen Blick.
Maßnahmenverfolgung
Jede Maßnahme hat einen Verantwortlichen, einen Status und ein Zieldatum. Von der Ableitung über die Umsetzung bis zur Wirksamkeitsprüfung, vollständig dokumentiert.
Richtlinien und SmartDocs
Sicherheitsrichtlinien als gelenkte Dokumente erstellen, mit definiertem Freigabeprozess und Versionierung. Signierter PDF-Export macht Richtlinien extern prüfbar.
Berechtigungsanalyse
Datei-, Share- und Gruppenberechtigungen im Windows-Dateisystem auswerten. Zwei Analyserichtungen: aus Nutzersicht und aus Ressourcensicht. Verschachtelte Gruppen und vererbte Rechte werden sichtbar.
Compliance-Frameworks
Strukturelle Grundlage für ISO 27001, NIS-2 und BSI IT-Grundschutz: Risikoregister, Maßnahmenverfolgung, Richtlinien und Nachweise in einer Plattform.
KI-gestützte Analyse
Fragen zum ISMS-Stand direkt im KI-Chat stellen. Antworten basieren auf den tatsächlichen Daten, von Controls über Nachweise bis hin zu offenen Maßnahmen.
Warum Docusnap365
Was Docusnap365 als ISMS-Software unterscheidet
Viele ISMS-Tools bringen ein eigenes Datenmodell mit. Assets müssen separat gepflegt, Risikobewertungen manuell abgeglichen und Nachweise aus verschiedenen Quellen zusammengetragen werden. Docusnap365 setzt auf eine gemeinsame Datenbasis für Inventar, Dokumentation und Sicherheit.
Risiken an realen Assets, direkt aus der CMDB
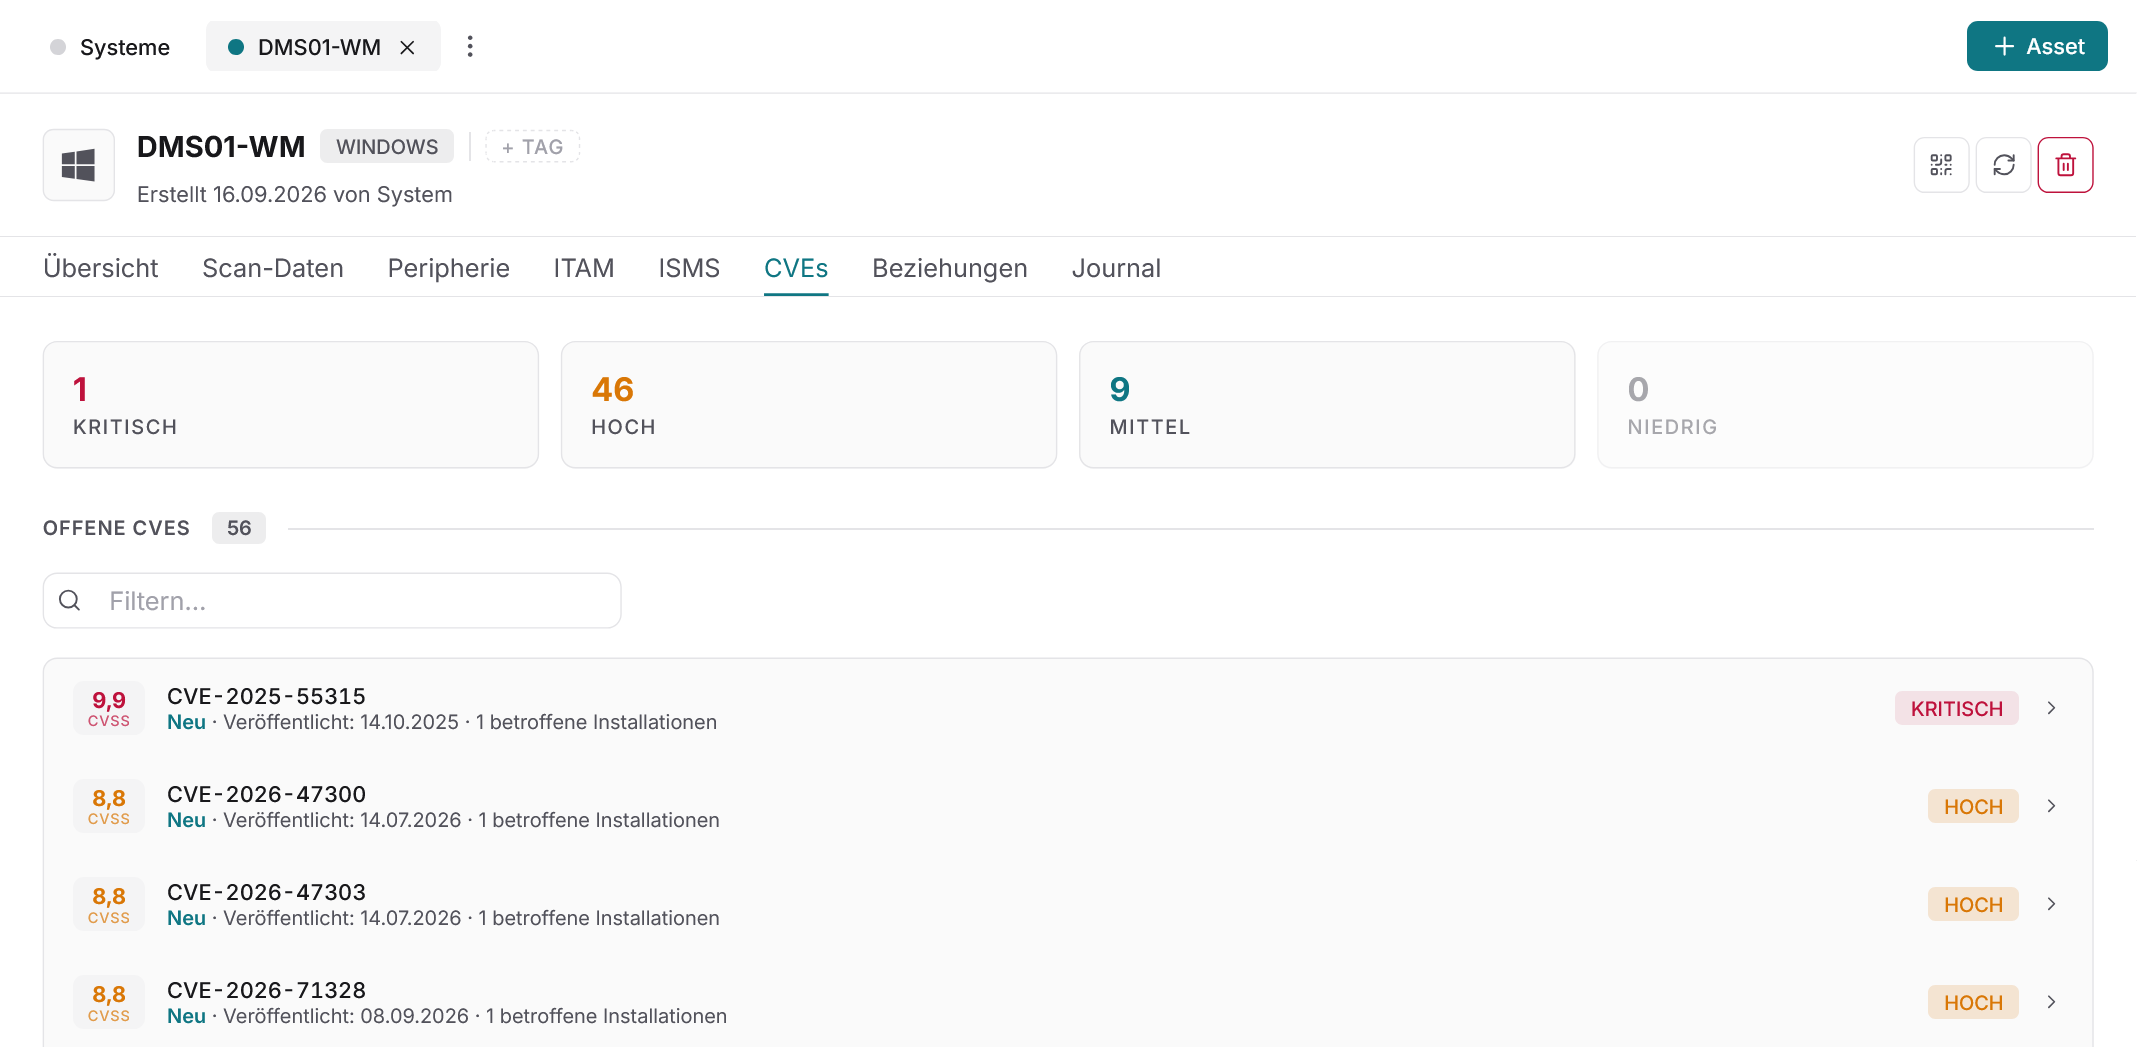
Docusnap365 inventarisiert Ihre IT-Infrastruktur automatisch und führt alle Ergebnisse in einer zentralen CMDB zusammen. Das ISMS-Modul arbeitet auf genau dieser Datenbasis. Risiken werden konkreten Systemen zugeordnet, Schwachstellen beziehen sich auf tatsächlich installierte Software und Versionen. Wenn sich Ihre Infrastruktur ändert, aktualisiert der nächste Scan die Grundlage.
Inventar
CMDB · verknüpfte Risiken
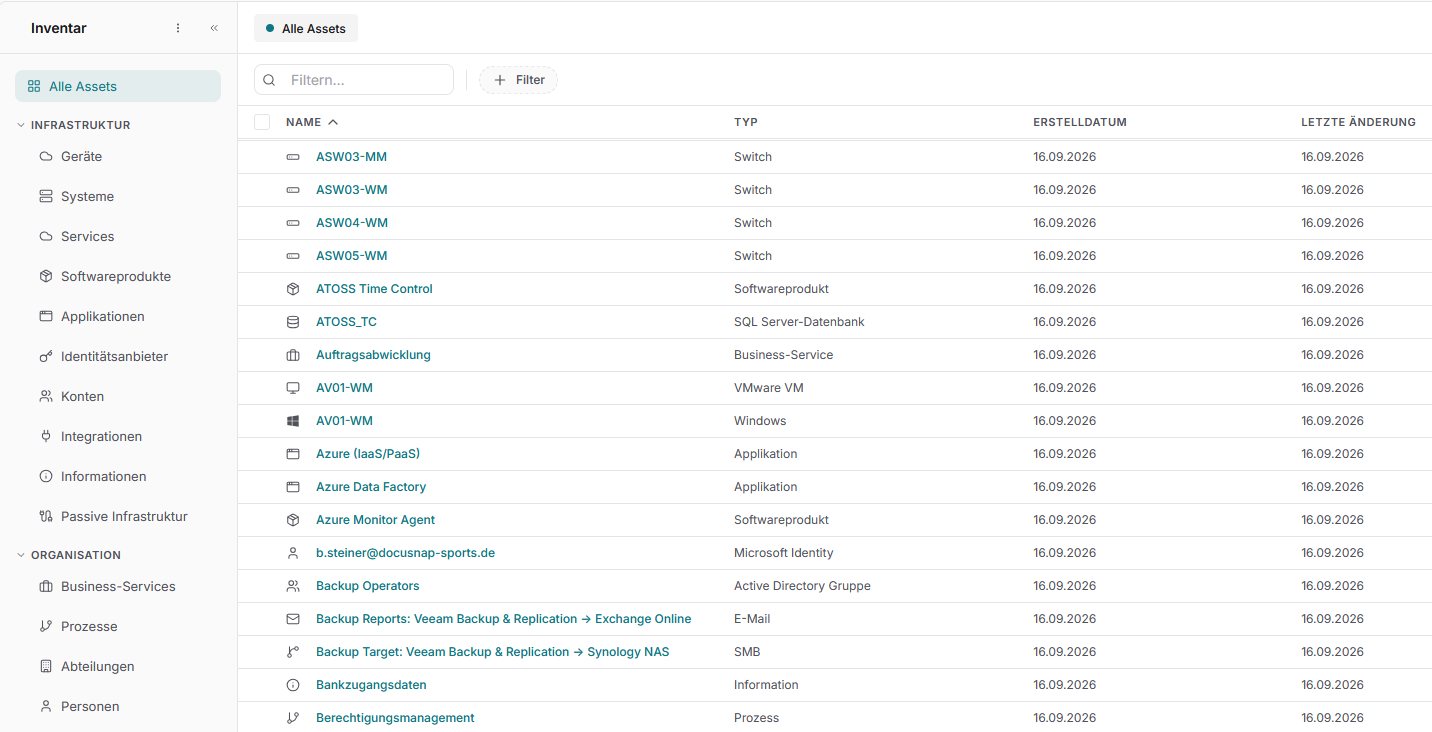
Plattform
Dokumentation · Inventar · Sicherheit
Ein System für Dokumentation, Inventar und Sicherheit
IT-Dokumentation, Inventarisierung, Schwachstellenmanagement und ISMS teilen sich eine gemeinsame Datenbasis. Risikoregister, Berechtigungsanalyse und Maßnahmenverfolgung greifen auf dieselben Objekte zu. Das spart Abstimmung zwischen getrennten Werkzeugen und macht den Compliance-Nachweis konsistent.
KI-Modell in der EU, ohne Datenweitergabe
Das eigene KI-Modell von Docusnap365 wird in der EU gehostet. Es findet keine Datenweitergabe an externe KI-Anbieter statt. DSGVO-konform, ohne Sonderprüfung und ohne dass sensible Bestandsdaten die europäische Infrastruktur verlassen.
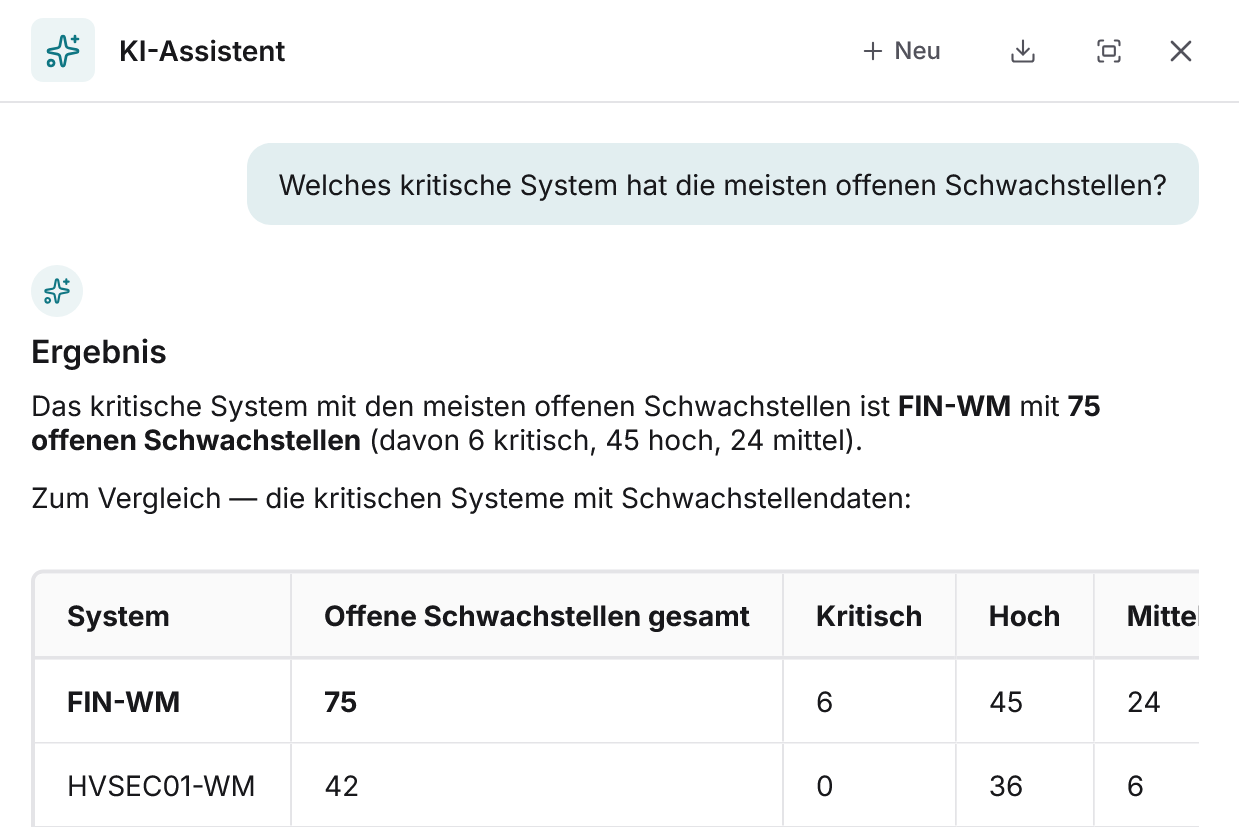
KI-Chat
Modell in der EU gehostet
KI-gestützte Analyse
Fragen zum ISMS-Stand, beantwortet aus Ihren eigenen Daten
Der KI-Chat arbeitet auf den inventarisierten Assets, Risiken, Maßnahmen und Nachweisen. Das Modell wird in der EU gehostet, eine Datenweitergabe an externe KI-Anbieter findet nicht statt.
Neun Risiken sind erfasst, aber ohne abgeleitete Maßnahme. Vier davon stehen in der Risikomatrix oben rechts, also hohe Eintrittswahrscheinlichkeit bei hoher Auswirkung.
Zwölf Maßnahmen haben ihr Zieldatum überschritten, die älteste seit 47 Tagen. Sieben davon liegen bei der IT-Leitung, fünf beim Datenschutzbeauftragten.
23 Assets aus der CMDB sind mit Risiken der obersten Stufe verknüpft, darunter drei Domaincontroller und der Datenbankserver des ERP-Systems.
14 Konten über zwei verschachtelte Gruppen, fünf davon mit Vollzugriff. Zwei Konten sind seit dem letzten Scan verwaist.
78 von 93 Controls sind bewertet und mit Nachweisen verknüpft. Für elf Controls fehlt noch ein freigegebenes Richtliniendokument.
Die Plattform dahinter
Docusnap365 kann mehr als ISMS
Das ISMS-Modul ist Teil einer IT-Management-Plattform, die Inventarisierung, Dokumentation, Asset-Management und Security auf einer gemeinsamen Datenbasis vereint. Vier Bereiche, die direkt mit dem ISMS zusammenspielen:
Automatische Inventarisierung
Über 25 Module erfassen Server, Clients, Netzwerkgeräte, Cloud-Dienste und Virtualisierung. Agentenlos, zeitgesteuert, direkt in die CMDB.
IT-Dokumentation
Netzwerkpläne, Topologien und Abhängigkeiten werden aus den inventarisierten Daten generiert und mit jedem Scan aktualisiert.
Schwachstellenmanagement
Automatischer CVE-Abgleich gegen den inventarisierten Bestand. Nur Treffer, die tatsächlich installierte Software betreffen, mit Triage und Behebungsverfolgung.
Audit & compliance
Mitgelieferte Regelwerke für ISO 27001, NIS-2 und DORA. Controls bewerten, Maßnahmen verknüpfen, Vollständigkeit laufend im Blick behalten.
Häufige Fragen zur ISMS-Software von Docusnap365
Welche Compliance-Frameworks unterstützt Docusnap365?
Docusnap365 liefert die strukturelle Grundlage für ISO 27001, NIS-2, DORA und BSI IT-Grundschutz. Das umfasst Risikoregister, Maßnahmenverfolgung, Richtlinien und Nachweise. Docusnap365 zertifiziert dabei selbst nicht und führt keine Audits durch, es stellt die Evidenzbasis bereit, die der Auditor prüft.
Wie werden Risiken mit IT-Assets verknüpft?
Risiken werden direkt den Assets zugeordnet, die Docusnap365 automatisch aus der IT-Infrastruktur inventarisiert hat. Die Verknüpfung läuft über die zentrale CMDB. Dadurch bezieht sich jede Risikobewertung auf ein konkretes System mit bekannter Konfiguration und Softwareversion.
Brauche ich für das ISMS ein separates Inventar?
Nein. Das ISMS-Modul arbeitet auf derselben CMDB, die auch die Inventarisierung und IT-Dokumentation speist. Ein separates Inventar oder ein manueller Datenabgleich entfällt. Änderungen in der Infrastruktur werden mit dem nächsten Scan automatisch in der CMDB nachgeführt.
Eignet sich Docusnap365 für mittelständische Unternehmen?
Docusnap365 wird vom mittelständischen Systemhaus bis zum Konzern eingesetzt, über 5.000 Unternehmen arbeiten damit. Das ISMS-Modul ist in jeder Lizenz enthalten und erfordert keinen separaten Aufbau oder zusätzliche Infrastruktur. Die Cloud-basierte Plattform skaliert mit der Anzahl der Standorte und Gateways.
Wie gewährleistet Docusnap365 den Datenschutz bei KI-Funktionen?
Das KI-Modell von Docusnap365 wird in der EU gehostet. Es findet keine Datenweitergabe an externe KI-Anbieter wie OpenAI, Google oder Anthropic statt. Die Plattform ist DSGVO-konform ohne Sonderprüfung.
Können Richtlinien direkt im ISMS erstellt und freigegeben werden?
Ja, über die SmartDocs-Funktion. Richtlinien werden als gelenkte Dokumente erstellt, mit definiertem Freigabeprozess, Versionierung und optischem Änderungsvergleich. Freigegebene Dokumente lassen sich als signiertes PDF exportieren, sodass Empfänger die Echtheit und den Freigabestatus prüfen können.
Informationssicherheit auf einer belastbaren Datenbasis aufbauen
Risiken, Maßnahmen und Nachweise an einem Ort. Auf der Grundlage der IT-Daten, die Docusnap365 automatisch erfasst.