Organhaftung vermeiden
Haftungsrisiken senken durch nachweisbare IT-Sorgfalt
Geschäftsführer und Vorstände haften persönlich für IT-Sicherheit. Docusnap365 dokumentiert Ihren IT-Bestand, Ihre Risiken und Ihre Maßnahmen so, dass der Nachweis steht, wenn er gebraucht wird.
Rechtslage
Persönliche Haftung für IT-Sicherheit ist geltendes Recht
IT-Sicherheit ist keine Aufgabe, die Geschäftsführer vollständig an die IT-Abteilung oder einen externen Dienstleister übergeben können. Mehrere Gesetze verpflichten die Geschäftsleitung persönlich dazu, für ein angemessenes IT-Risikomanagement zu sorgen. Im Schadensfall liegt die Beweislast bei der Geschäftsleitung: Nicht der Kläger muss ein Versäumnis belegen, sondern die Geschäftsführung muss nachweisen, sorgfältig gehandelt zu haben.
§ 43 GmbHG / § 93 AktG
Geschäftsführer und Vorstände tragen Verantwortung für einen angemessenen Umgang mit IT-Risiken. Ein Cybervorfall ohne dokumentierte Schutzmaßnahmen kann als Pflichtverletzung gewertet werden und persönliche Haftung nach sich ziehen. Dokumentierte Schutzmaßnahmen, Entscheidungen und Kontrollen helfen, sorgfältiges Handeln nachzuweisen.
§ 38 BSIG (NIS-2)
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz für erfasste Unternehmen ohne Übergangsfrist. Die Geschäftsleitung muss die erforderlichen Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen sowie regelmäßig an Cybersicherheitsschulungen teilnehmen. Diese Pflicht ist nicht delegierbar.
Business Judgment Rule
Der Schutz durch die Business Judgment Rule greift, wenn die Geschäftsleitung innerhalb ihres unternehmerischen Ermessens auf Basis angemessener Informationen zum Wohl des Unternehmens handelt. Ohne dokumentiertes IT-Risikomanagement lässt sich diese Grundlage schwerer nachweisen. Das Gericht prüft, ob die Entscheidung aus damaliger Sicht ausreichend informiert und vertretbar war.
Lösungsansatz
Nachweisfähige IT-Dokumentation als Grundlage belegbarer Sorgfalt
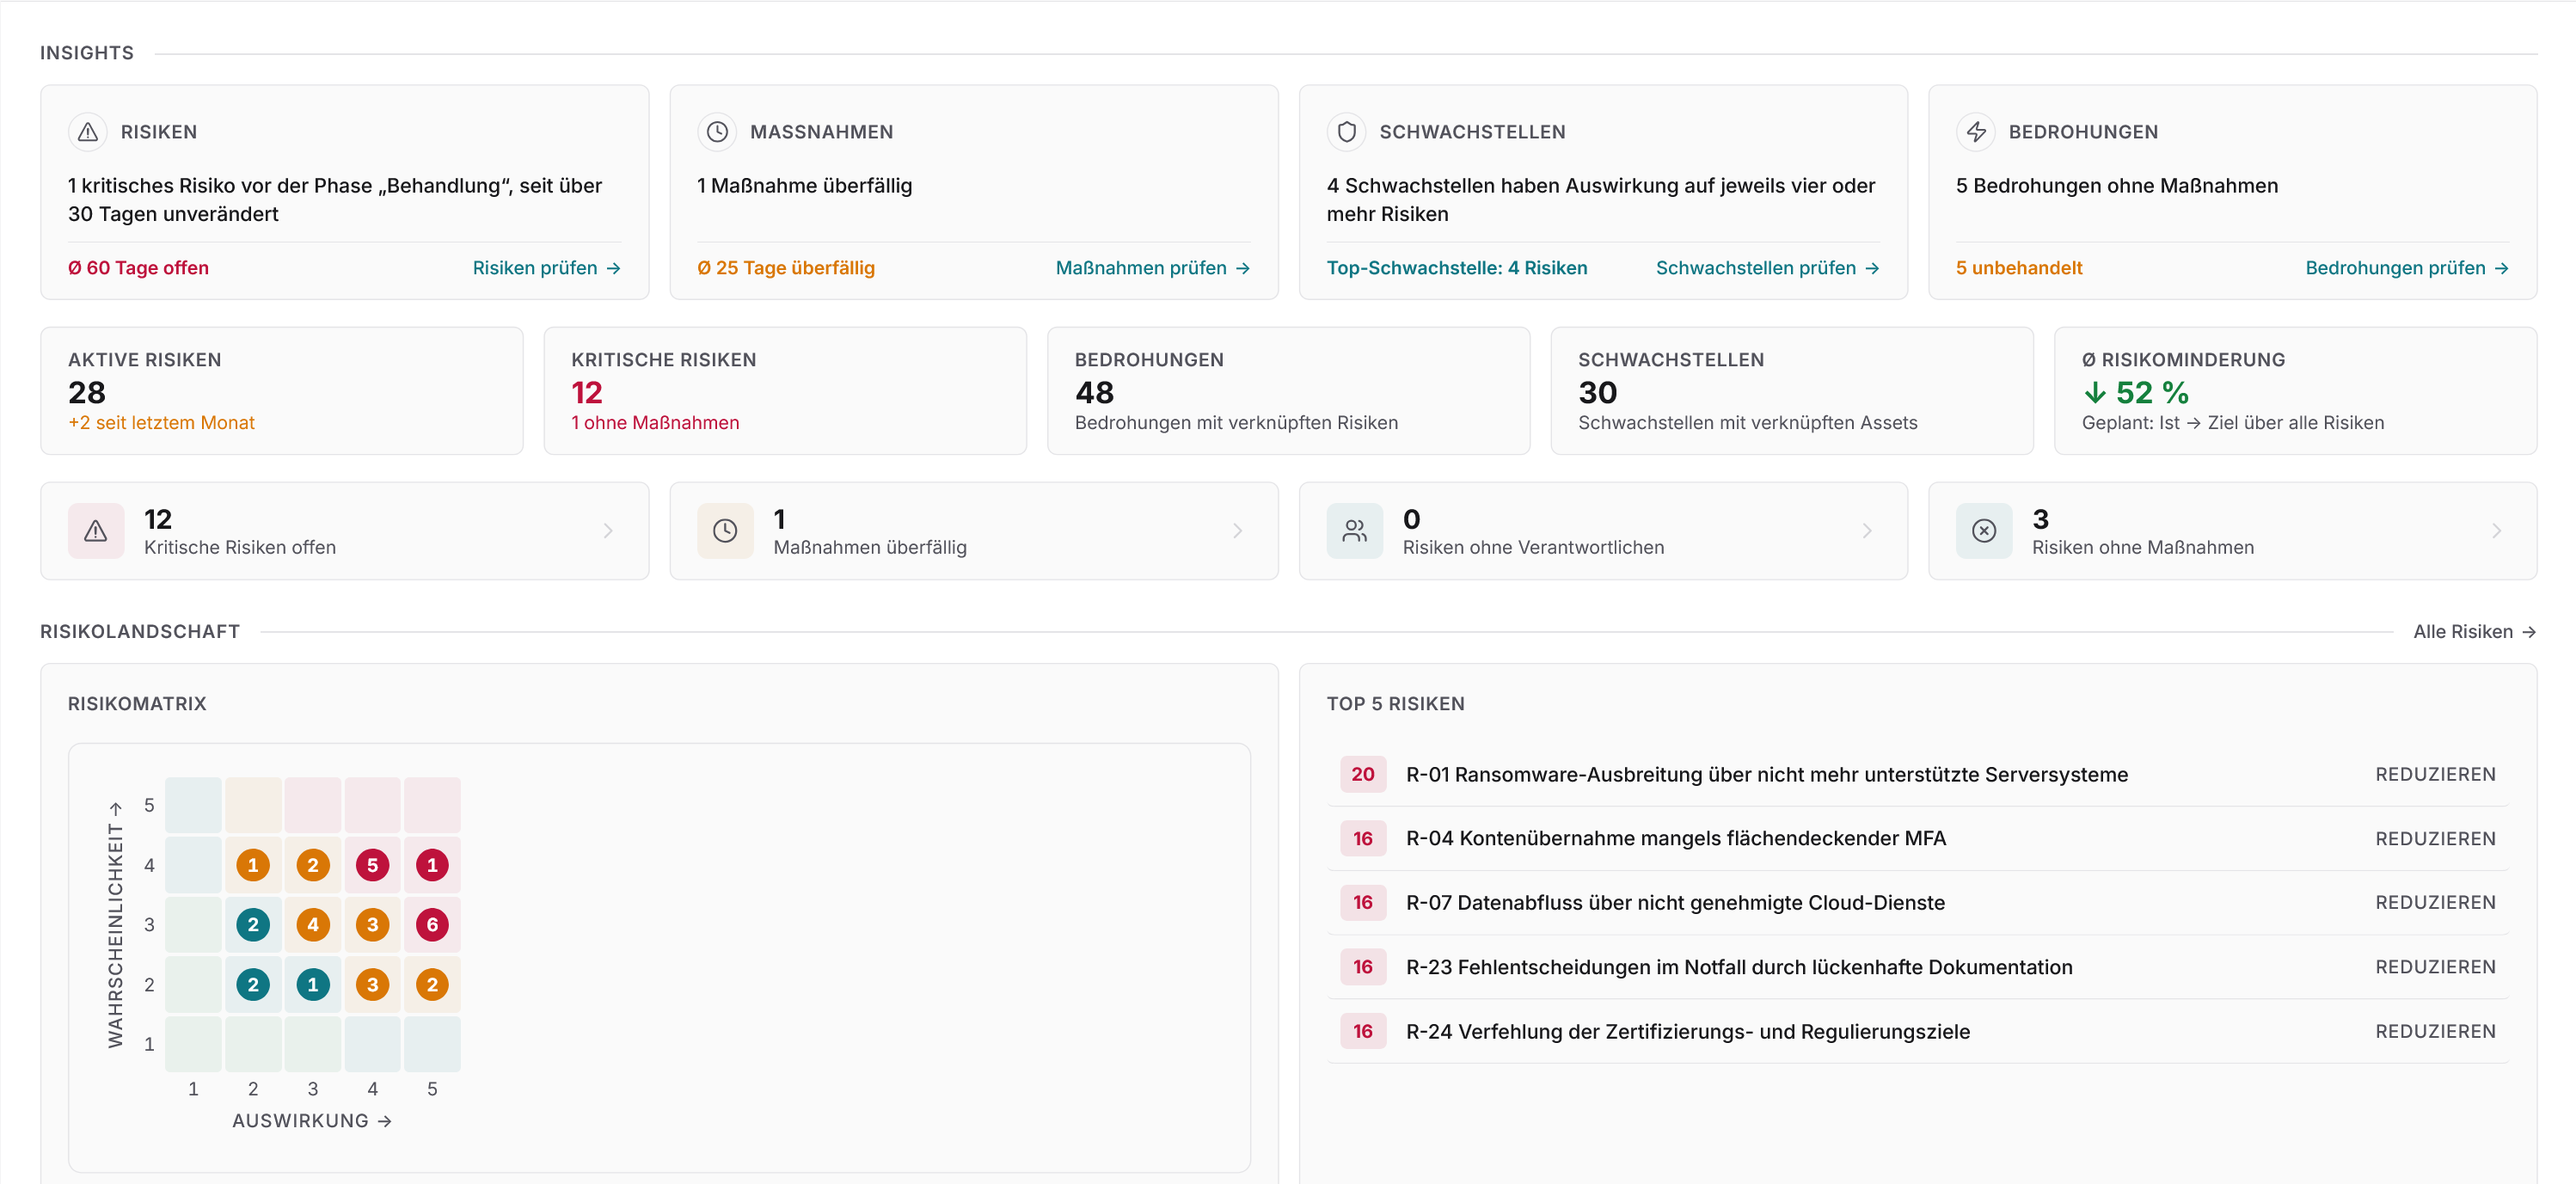
Wer IT-Bestand, Risiken und Maßnahmen von Anfang an nachvollziehbar dokumentiert, kann das nachweisen, wenn es nötig wird. Docusnap365 bildet dieses Verfahren auf einer gemeinsamen CMDB ab. Inventarisierung, Risikomanagement, Schwachstellenabgleich und Maßnahmenverfolgung laufen in einer Plattform. Gelenkte Richtlinien entstehen direkt neben den zugehörigen Assets. Dieselbe Datenbasis hilft, Sicherheitsrisiken zu senken und Audits zu bestehen.
Nachweisbasis im Detail
Vier Bausteine, die im Haftungsfall zählen
Jeder dieser Bausteine liefert einen eigenständigen Nachweis. Zusammen bilden sie das dokumentierte IT-Risikomanagement, das § 43 GmbHG und § 38 BSIG von der Geschäftsleitung verlangen.
IT-Bestand lückenlos dokumentiert
Docusnap365 inventarisiert Windows-, Linux-, Cloud- und Netzwerkumgebungen automatisch und agentenlos. Über 25 Module erfassen Hardware, Software, Berechtigungen und Netzwerktopologie. Zeitgesteuerte Scans halten den Bestand aktuell. Die Geschäftsleitung kann jederzeit belegen, welche Systeme im Einsatz sind.
Risiken erfasst und bewertet
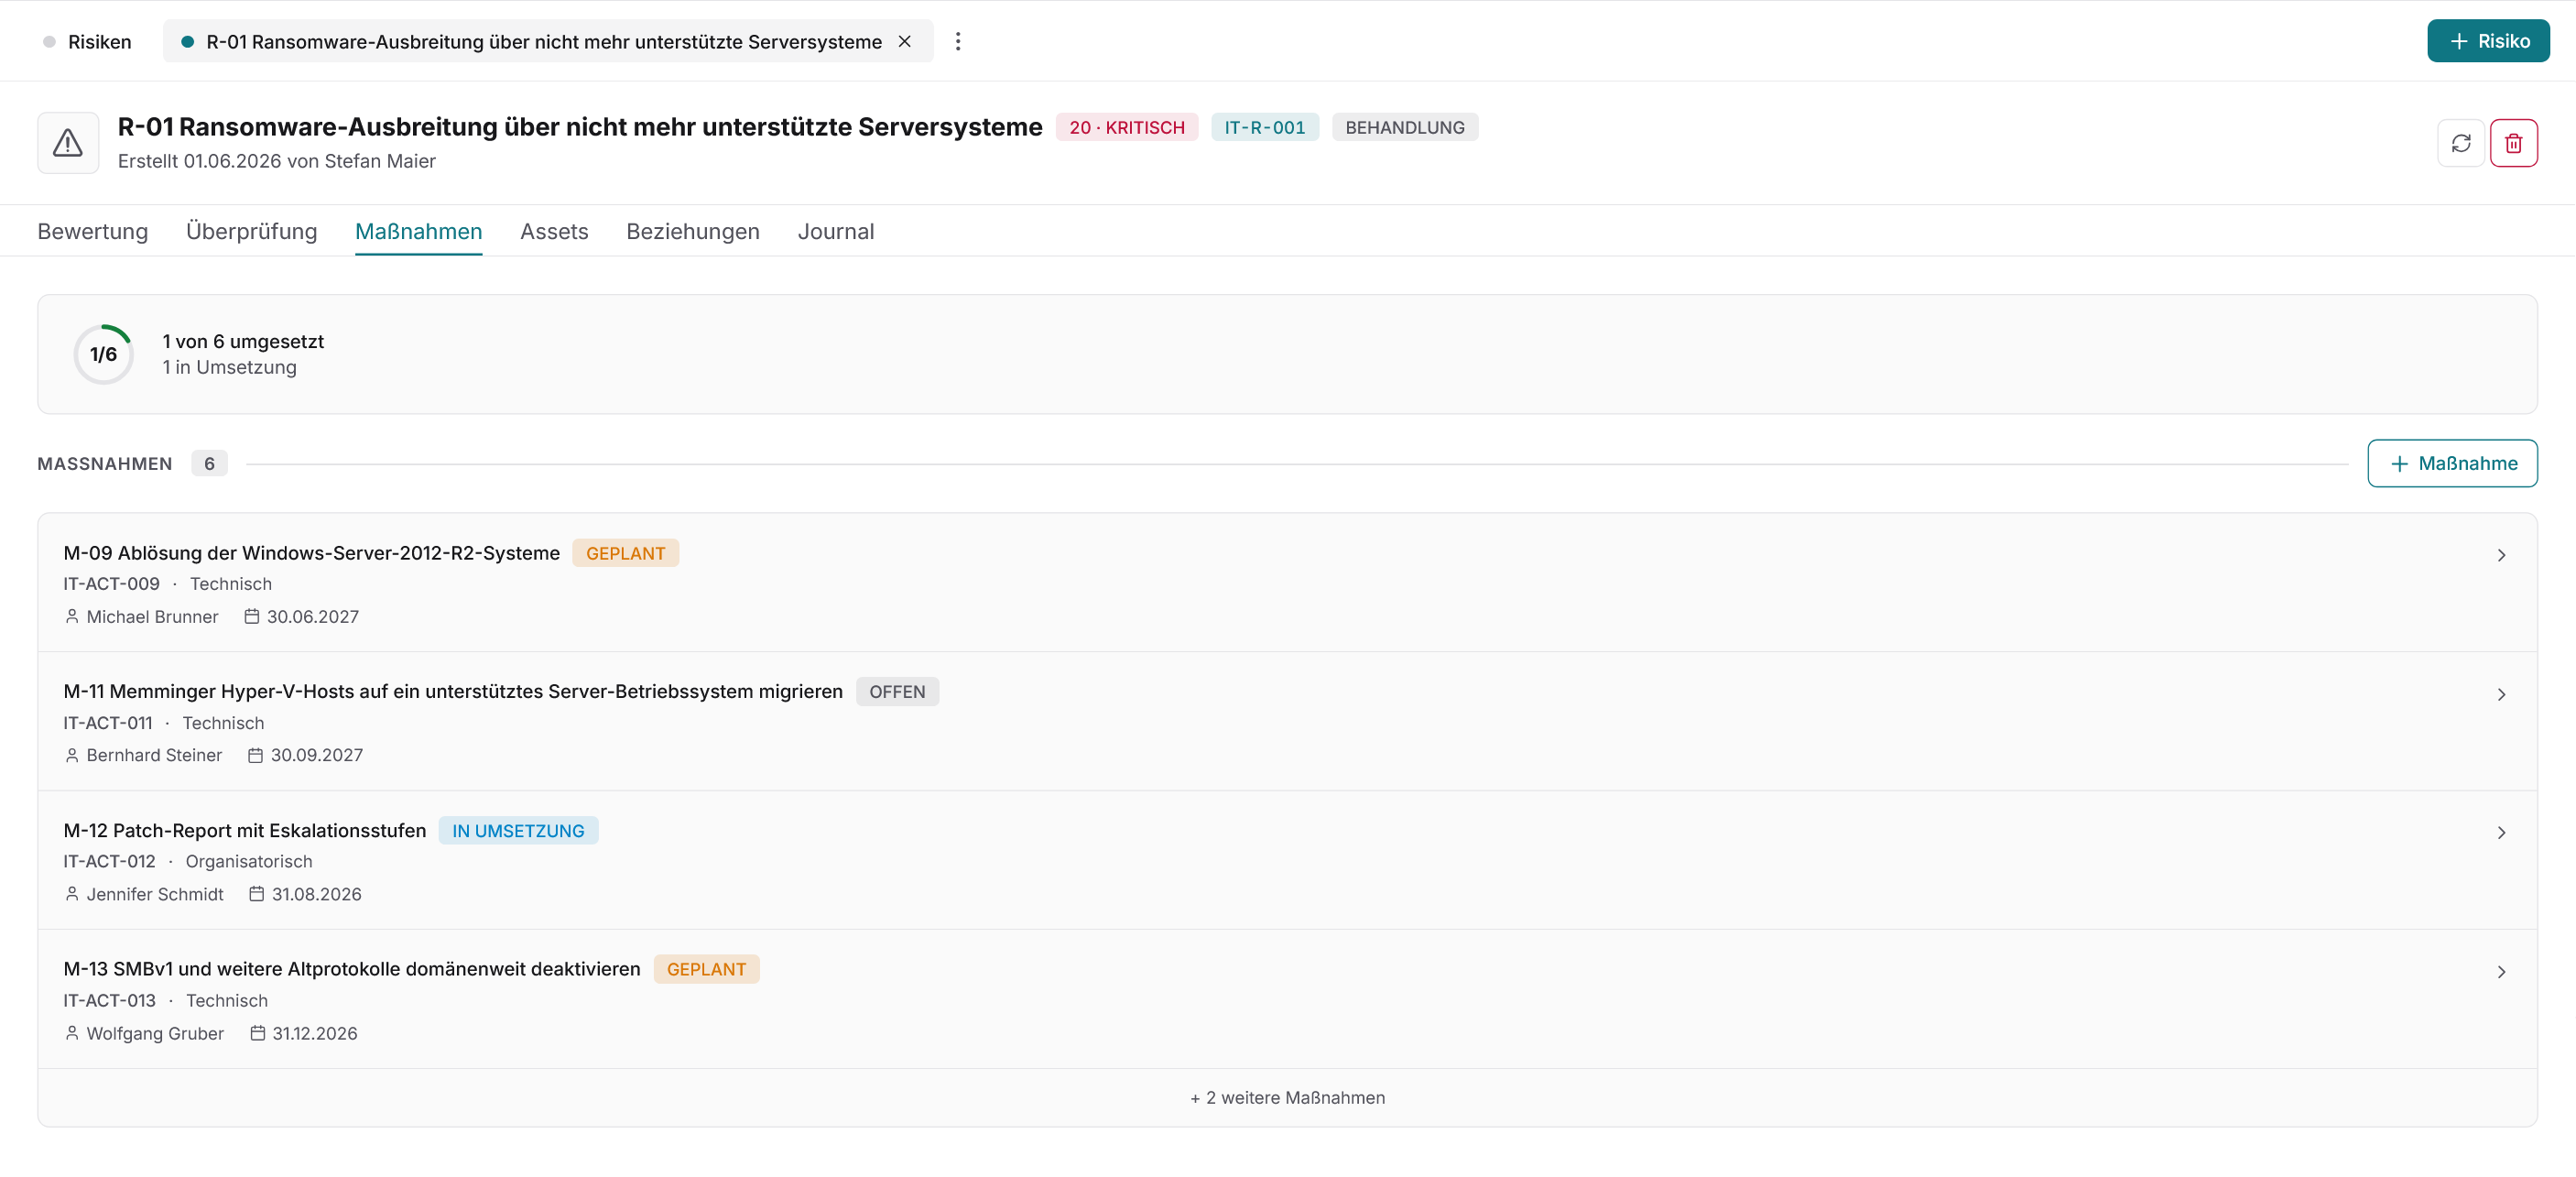
Das ISMS-Modul ordnet Risiken direkt den betroffenen Assets aus der CMDB zu. Jede Risikobewertung enthält Eintrittswahrscheinlichkeit, Auswirkung und die abgeleitete Maßnahme mit Verantwortlichem und Zieldatum. So entsteht das Risikoregister, das Prüfer und Gerichte als Nachweis erwarten.
Schwachstellen nachvollziehbar behandelt
Docusnap365 gleicht bekannte CVEs automatisch gegen den inventarisierten Bestand ab. Jede Schwachstelle bekommt eine Frist, einen Verantwortlichen und eine dokumentierte Entscheidung. Auch bewusstes Akzeptieren ist als Entscheidung belegbar, nicht als Unterlassung.
Berechtigungen transparent dargestellt
Die Berechtigungsanalyse zeigt, wer auf welche Ressourcen zugreifen kann, einschließlich verschachtelter Gruppen und vererbter Rechte. Im Prüfungsfall ist die Frage nach Zugriffsrechten in Minuten beantwortet, nicht in Tagen.
Fragen Sie Ihre Dokumentation, statt sie zu durchsuchen
Der KI-Assistent von Docusnap365 antwortet aus der dokumentierten Datenbasis: Bestand, Risiken, Maßnahmen und Berechtigungen, jeweils mit dem Stand des letzten Scans.
23 bewertete Risiken sind offen, sechs davon mit hoher Auswirkung. Jedes trägt einen Verantwortlichen und ein Zieldatum, zwei Fristen laufen in dieser Woche ab.
14 Schwachstellen sind älter als 90 Tage, drei davon kritisch. Bei elf ist die Entscheidung dokumentiert, drei warten auf Freigabe.
Neun Konten über zwei Gruppen, drei davon mit Vollzugriff. Ein Zugriff stammt aus einer verschachtelten Gruppe, das Konto ist seit 40 Tagen inaktiv.
47 Maßnahmen abgeschlossen, jede mit Verantwortlichem, Status und Zeitstempel. Die Übersicht lässt sich als Bericht exportieren.
Erstinventarisierung am 4. Februar 2024, seither 38 Scans. Jede Änderung an Rolle, Software und Berechtigungen ist nachvollziehbar.
In drei Schritten
Der Weg zur belegbaren IT-Sorgfalt
IT-Bestand erfassen
Das Docusnap Enterprise Gateway wird lokal installiert und scannt die IT-Umgebung agentenlos über Standardprotokolle (WMI, SSH, SNMP). Die Ergebnisse fließen automatisch in die Cloud-CMDB. Innerhalb weniger Stunden liegt ein vollständiges Inventar vor, ohne Softwareinstallation auf den Zielsystemen.
Risiken und Schwachstellen bewerten
Auf Basis des inventarisierten Bestands werden Risiken erfasst und bewertet. Das Schwachstellenmanagement gleicht CVEs gegen die tatsächlich installierte Software ab. Jede Bewertung, jede Entscheidung und jede Maßnahme bekommt einen Verantwortlichen und ein Zieldatum.
Dokumentation laufend aktuell halten
Zeitgesteuerte Scans aktualisieren den Bestand automatisch. Neue Schwachstellen werden gegen den aktuellen Stand abgeglichen. Das Aufgabencenter bündelt alle offenen Maßnahmen aus CMDB, ISMS und Schwachstellenmanagement in einer Übersicht. Die Nachweisbasis wächst mit jedem Scan.
IT-Sorgfaltspflicht nachweisbar erfüllen
In einer 30-minütigen Live-Demo zeigen wir Ihnen, wie Docusnap365 die Nachweisbasis aufbaut, die § 43 GmbHG und § 38 BSIG von Ihnen verlangen.