NIS-2-Software: Compliance-Nachweise auf einer Datenbasis
Docusnap365 verbindet Inventarisierung, Risikomanagement und Schwachstellenabgleich auf einer gemeinsamen Datenbasis, damit Ihre NIS-2-Nachweise aus dem laufenden Betrieb entstehen.
Was NIS-2-Software für Ihre Compliance leistet
NIS-2-Software unterstützt die Umsetzung der Richtlinie, indem sie die IT-Infrastruktur agentenlos inventarisiert und die Bestandsdaten für Risikoregister, Schwachstellenabgleich und Nachweisführung bereitstellt. Statt NIS-2 als isoliertes Projekt zu behandeln, entsteht ein durchgängiger Prozess: Inventarisierung, Risikobewertung, Maßnahmenplanung und Nachweis arbeiten auf derselben CMDB.
Warum die Umsetzung der NIS-2-Richtlinie im Tagesgeschäft oft scheitert
Viele Unternehmen kennen die Anforderungen der NIS-2-Richtlinie. Die eigentliche Hürde liegt darin, sie mit den vorhandenen Mitteln und Strukturen dauerhaft zu erfüllen.
Daten in getrennten Systemen
Bestandsdaten, Risikobewertungen und Maßnahmenprotokolle liegen in unterschiedlichen Tools. Wer den aktuellen Stand zusammentragen will, braucht Stunden und das Ergebnis ist bei der nächsten Änderung bereits veraltet.
Schwachstellen ohne Kontext
CVE-Meldungen kommen täglich. Ohne automatischen Abgleich gegen den eigenen Bestand bleibt unklar, welche Schwachstellen tatsächlich relevant sind und welche Systeme betroffen.
Compliance als Projektarbeit
Vor dem Audit wird aufgeräumt, nach dem Audit veralten die Dokumente. Ein periodischer Sprint belegt nur den Stand zum Prüftermin, keinen laufenden Prozess.
In drei Schritten zur NIS-2-Evidenzbasis
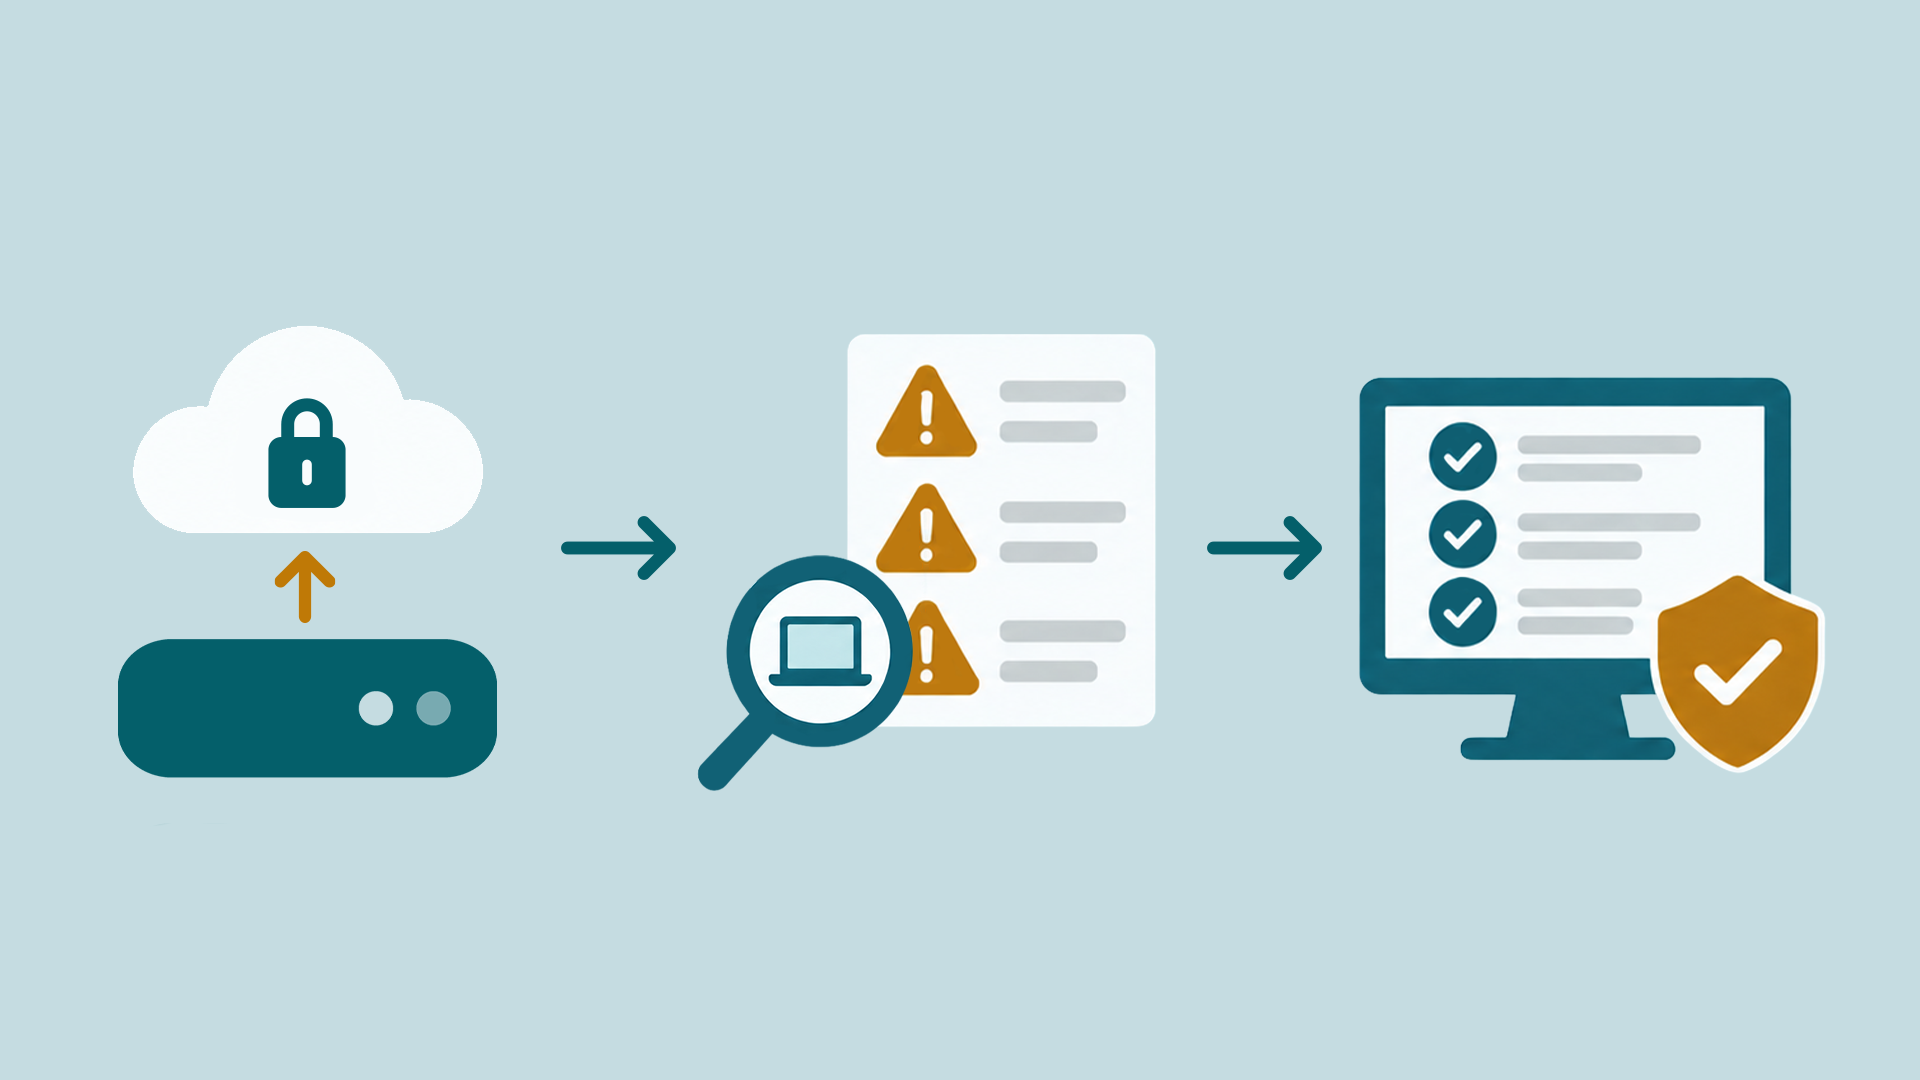
Was Docusnap365 für Ihre NIS-2-Compliance abdeckt
Die NIS-2-Richtlinie fordert Maßnahmen in mehreren Bereichen gleichzeitig. Docusnap365 bündelt die dafür relevanten Funktionen auf einer gemeinsamen Datenbasis, der CMDB.
Risikoregister mit Asset-Zuordnung
Risiken werden direkt den realen Assets aus der CMDB zugeordnet. Risikomatrizen bewerten Eintrittswahrscheinlichkeit und Auswirkung visuell. So entsteht ein Risikoregister, das auf Ihrem tatsächlichen Bestand basiert.
CVE-Schwachstellenabgleich
Docusnap365 gleicht bekannte CVEs automatisch gegen die inventarisierte Software und deren Versionen ab. Nur Treffer, die Ihren Bestand tatsächlich betreffen, werden angezeigt. Jede Schwachstelle erhält eine Behebungsfrist und einen Verantwortlichen.
Audit-Regelwerke
NIS-2, ISO 27001 und DORA sind als Regelwerke hinterlegt. Controls lassen sich einzeln bewerten und untereinander verknüpfen, sodass sichtbar wird, welche Maßnahme auf mehrere Regelwerke einzahlt. Im Audit- und Compliance-Modul behalten Sie den Vollständigkeitsüberblick.
Berechtigungsanalyse
Die Berechtigungsanalyse wertet Datei-, Share- und Gruppenberechtigungen im Windows-Dateisystem aus. Zwei Analyserichtungen zeigen, worauf ein Account zugreifen kann und wer auf eine bestimmte Ressource zugreift. Verschachtelte Gruppen und vererbte Rechte werden grafisch dargestellt.
Gelenkte Dokumentation
SmartDocs erstellen Richtlinien und Sicherheitskonzepte als gelenkte Dokumente mit definiertem Freigabeprozess. Jede Version ist nachvollziehbar, der optische Änderungsvergleich zeigt Unterschiede zwischen zwei Ständen. Der signierte PDF-Export macht Dokumente extern prüfbar.
Maßnahmenverfolgung
Jede Maßnahme hat einen Verantwortlichen, einen Status und ein Zieldatum. Das Aufgabencenter führt Aufgaben aus ISMS, Schwachstellenanalyse und ITAM in einer zentralen Übersicht zusammen. Erledigte Maßnahmen sind zugleich der dokumentierte Compliance-Nachweis.
Fragen an Ihre Evidenzbasis
Der integrierte KI-Chat von Docusnap365 beantwortet Fragen zu Ihrer Umgebung in natürlicher Sprache. Die Antworten stammen aus der CMDB, aus Risikoregister, Schwachstellenabgleich und Maßnahmenverfolgung.
Elf Systeme führen die betroffene Version, vier davon mit produktiven Rollen. Für jeden Treffer liegt eine Behebungsfrist mit Verantwortlichem im Aufgabencenter.
Sieben Controls sind unbewertet, fünf davon zahlen zugleich auf ISO 27001 ein. Zu jedem offenen Control ist der zuständige Bereich hinterlegt.
Vier bewertete Risiken mit Asset-Bezug, zwei in der Stufe hoch. Zu beiden sind Maßnahmen mit Status und Zieldatum dokumentiert.
14 Konten über zwei Gruppen, drei mit Vollzugriff. Ein Konto ist seit dem letzten Scan verwaist und in der Berechtigungsanalyse markiert.
Neun Maßnahmen haben ein Zieldatum in den nächsten 30 Tagen, sechs davon stammen aus dem Schwachstellenabgleich.
Weitere Module von Docusnap365
NIS-2 ist ein Baustein. Docusnap365 bietet darüber hinaus Module, die auf derselben CMDB arbeiten und Ihre IT-Dokumentation, Ihr Asset-Management und Ihre Sicherheitsprozesse verbinden.
ISMS
Risikomanagement, Maßnahmenverfolgung und Richtlinien auf einer Datenbasis. Risiken hängen an realen Assets, Maßnahmen haben Verantwortliche und Fristen.
Schwachstellenmanagement
Automatischer CVE-Abgleich gegen den inventarisierten Bestand. Triage, Behebungsfristen und bewusstes Akzeptieren sind dokumentiert und auditsicher.
Audit & Compliance
Mitgelieferte Regelwerke für ISO 27001, NIS-2 und DORA. Verknüpfte Controls zeigen, welche Maßnahme auf mehrere Rahmenwerke einzahlt.
IT-Dokumentation
Automatische Inventarisierung, Netzwerkpläne und CMDB. On-Premises- und Cloud-Umgebungen in derselben Dokumentation.
Häufige Fragen zur NIS-2-Software von Docusnap365
Was deckt NIS-2-Software von Docusnap365 konkret ab?
Wie funktioniert der automatische CVE-Schwachstellenabgleich?
Reicht Docusnap365 allein für die NIS-2-Konformität?
Welche Compliance-Frameworks unterstützt Docusnap365?
Wie gelangt Docusnap365 an die Bestandsdaten?
Lässt sich Docusnap365 in bestehende Systeme integrieren?
NIS-2-Nachweise aus dem laufenden Betrieb
Risikoregister, Schwachstellenabgleich und Maßnahmenverfolgung auf einer Datenbasis. Lernen Sie Docusnap365 kennen und sehen Sie, wie Ihre NIS-2-Evidenz entsteht.