TISAX-Software, die Nachweise automatisch aufbaut
Docusnap365 inventarisiert Ihre IT-Infrastruktur, verknüpft Risiken mit realen Systemen und liefert die Evidenzbasis für Ihr TISAX-Assessment.
TISAX-Assessment: Informationssicherheit wird zum Lieferantenkriterium
TISAX-Software bildet die Prüfanforderungen des VDA ISA-Katalogs in einer Plattform ab. Die IT-Infrastruktur wird automatisch inventarisiert, Risiken an den erfassten Systemen bewertet, Zugriffsrechte analysiert und Richtlinien als gelenkte Dokumente geführt. Die Evidenzbasis wächst aus einer gemeinsamen Datenbasis statt aus zusammengetragenen Einzelnachweisen. Das TISAX-Prüfschema baut auf ISO 27001 auf.
OEMs und Tier-1-Partner setzen einen TISAX-Nachweis voraus, bevor sie Aufträge vergeben oder Konstruktionsdaten teilen. Die Anforderungen gehen über ein einmaliges Audit hinaus: Der VDA ISA-Katalog verlangt laufende, aktuelle Dokumentation und eine nachvollziehbare Verknüpfung zwischen Risiken, Maßnahmen und Verantwortlichkeiten.
Warum die Auditvorbereitung so viel Zeit kostet
Die meisten Unternehmen haben die Daten für ein TISAX-Assessment bereits. Die Herausforderung liegt darin, sie für den Prüfer an einer Stelle zusammenzuführen.
Verstreute Dokumentation
Netzwerkpläne liegen in Visio, Berechtigungen in Excel, Richtlinien auf dem Fileserver. Für den Tagesbetrieb reicht das. Sobald ein Prüfer das Gesamtbild sehen will, beginnt das manuelle Zusammentragen.
Risikoregister ohne Substanz
Ein Risikoregister in einer separaten Tabelle beschreibt Risiken, ohne sie einem konkreten System zuzuordnen. Im Assessment reicht das selten: Prüfer wollen sehen, welches Asset betroffen ist, wer die Maßnahme verantwortet und bis wann.
Veralteter Bestandsüberblick
Zwischen dem letzten manuellen Update und dem Assessment liegen oft Monate. Geräte kommen dazu, Konfigurationen ändern sich, Zugriffsrechte wachsen. Was als aktueller Stand gedacht war, beschreibt dann eine Umgebung von gestern.
In drei Schritten zur TISAX-Evidenzbasis
IT-Infrastruktur erfassen
Das Docusnap Enterprise Gateway (DEG) scannt Ihre Umgebung agentenlos über WMI, SSH und SNMP. Server, Clients, Netzwerkgeräte, Active Directory, Virtualisierung und Cloud-Dienste fließen automatisch in die zentrale CMDB. Zugangsdaten verbleiben dabei im DEG, sie werden zu keinem Zeitpunkt an die Cloud übertragen.
Risiken und Maßnahmen strukturieren
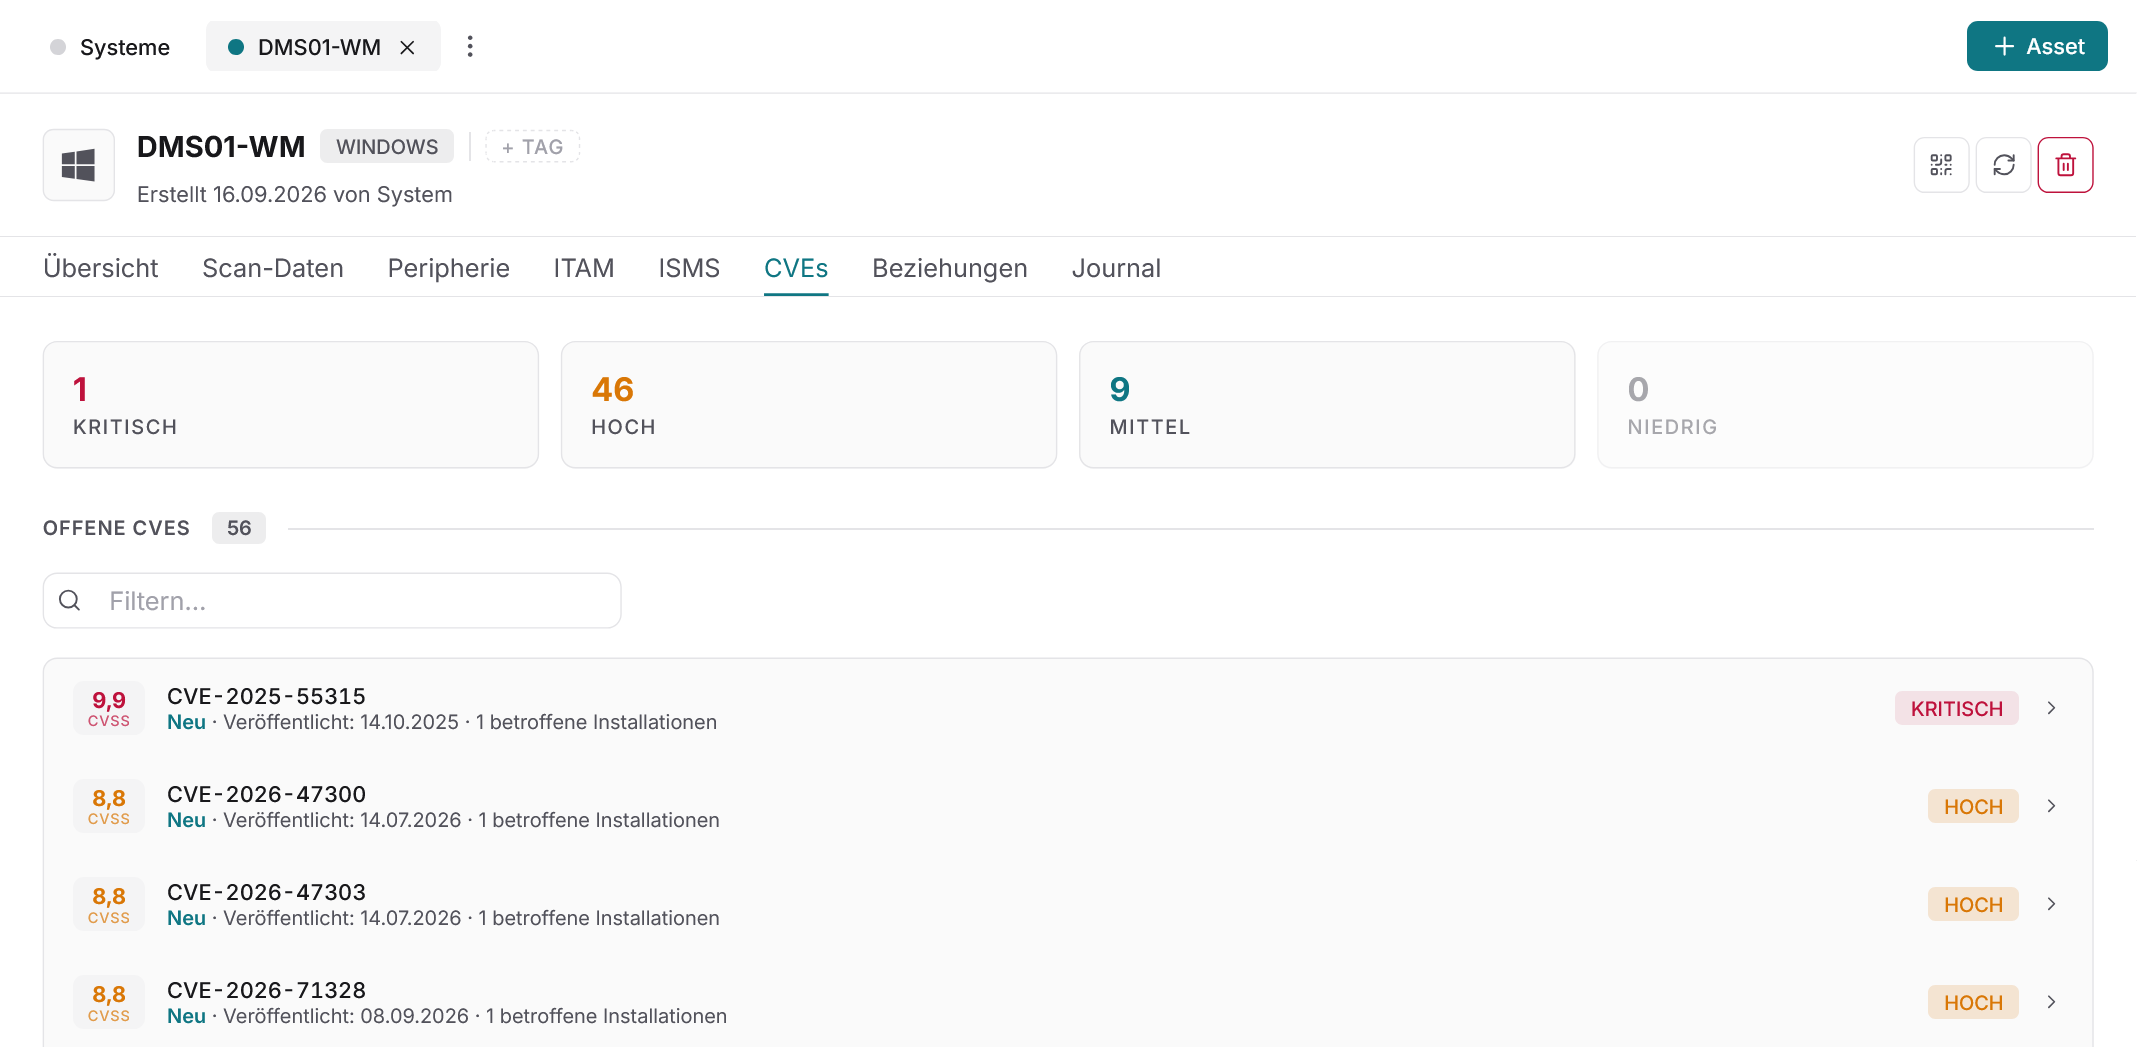
Im ISMS-Modul erfassen Sie Risiken, Schwachstellen und Bedrohungen und ordnen sie den realen Assets aus der CMDB zu. Jede Maßnahme erhält einen Verantwortlichen, einen Status und ein Zieldatum. Der automatische CVE-Abgleich zeigt zusätzlich, welche bekannten Schwachstellen den eigenen Bestand betreffen.
Nachweise und Richtlinien dokumentieren
SmartDocs erzeugen gelenkte Dokumente mit Freigabeprozess und Versionierung. Wer wann was freigegeben hat, ist dokumentiert. Der signierte PDF-Export macht jedes Dokument extern prüfbar. Erledigte Maßnahmen bilden zugleich den Compliance-Nachweis.
Sechs Bausteine für Ihr TISAX-Assessment
Risikomanagement
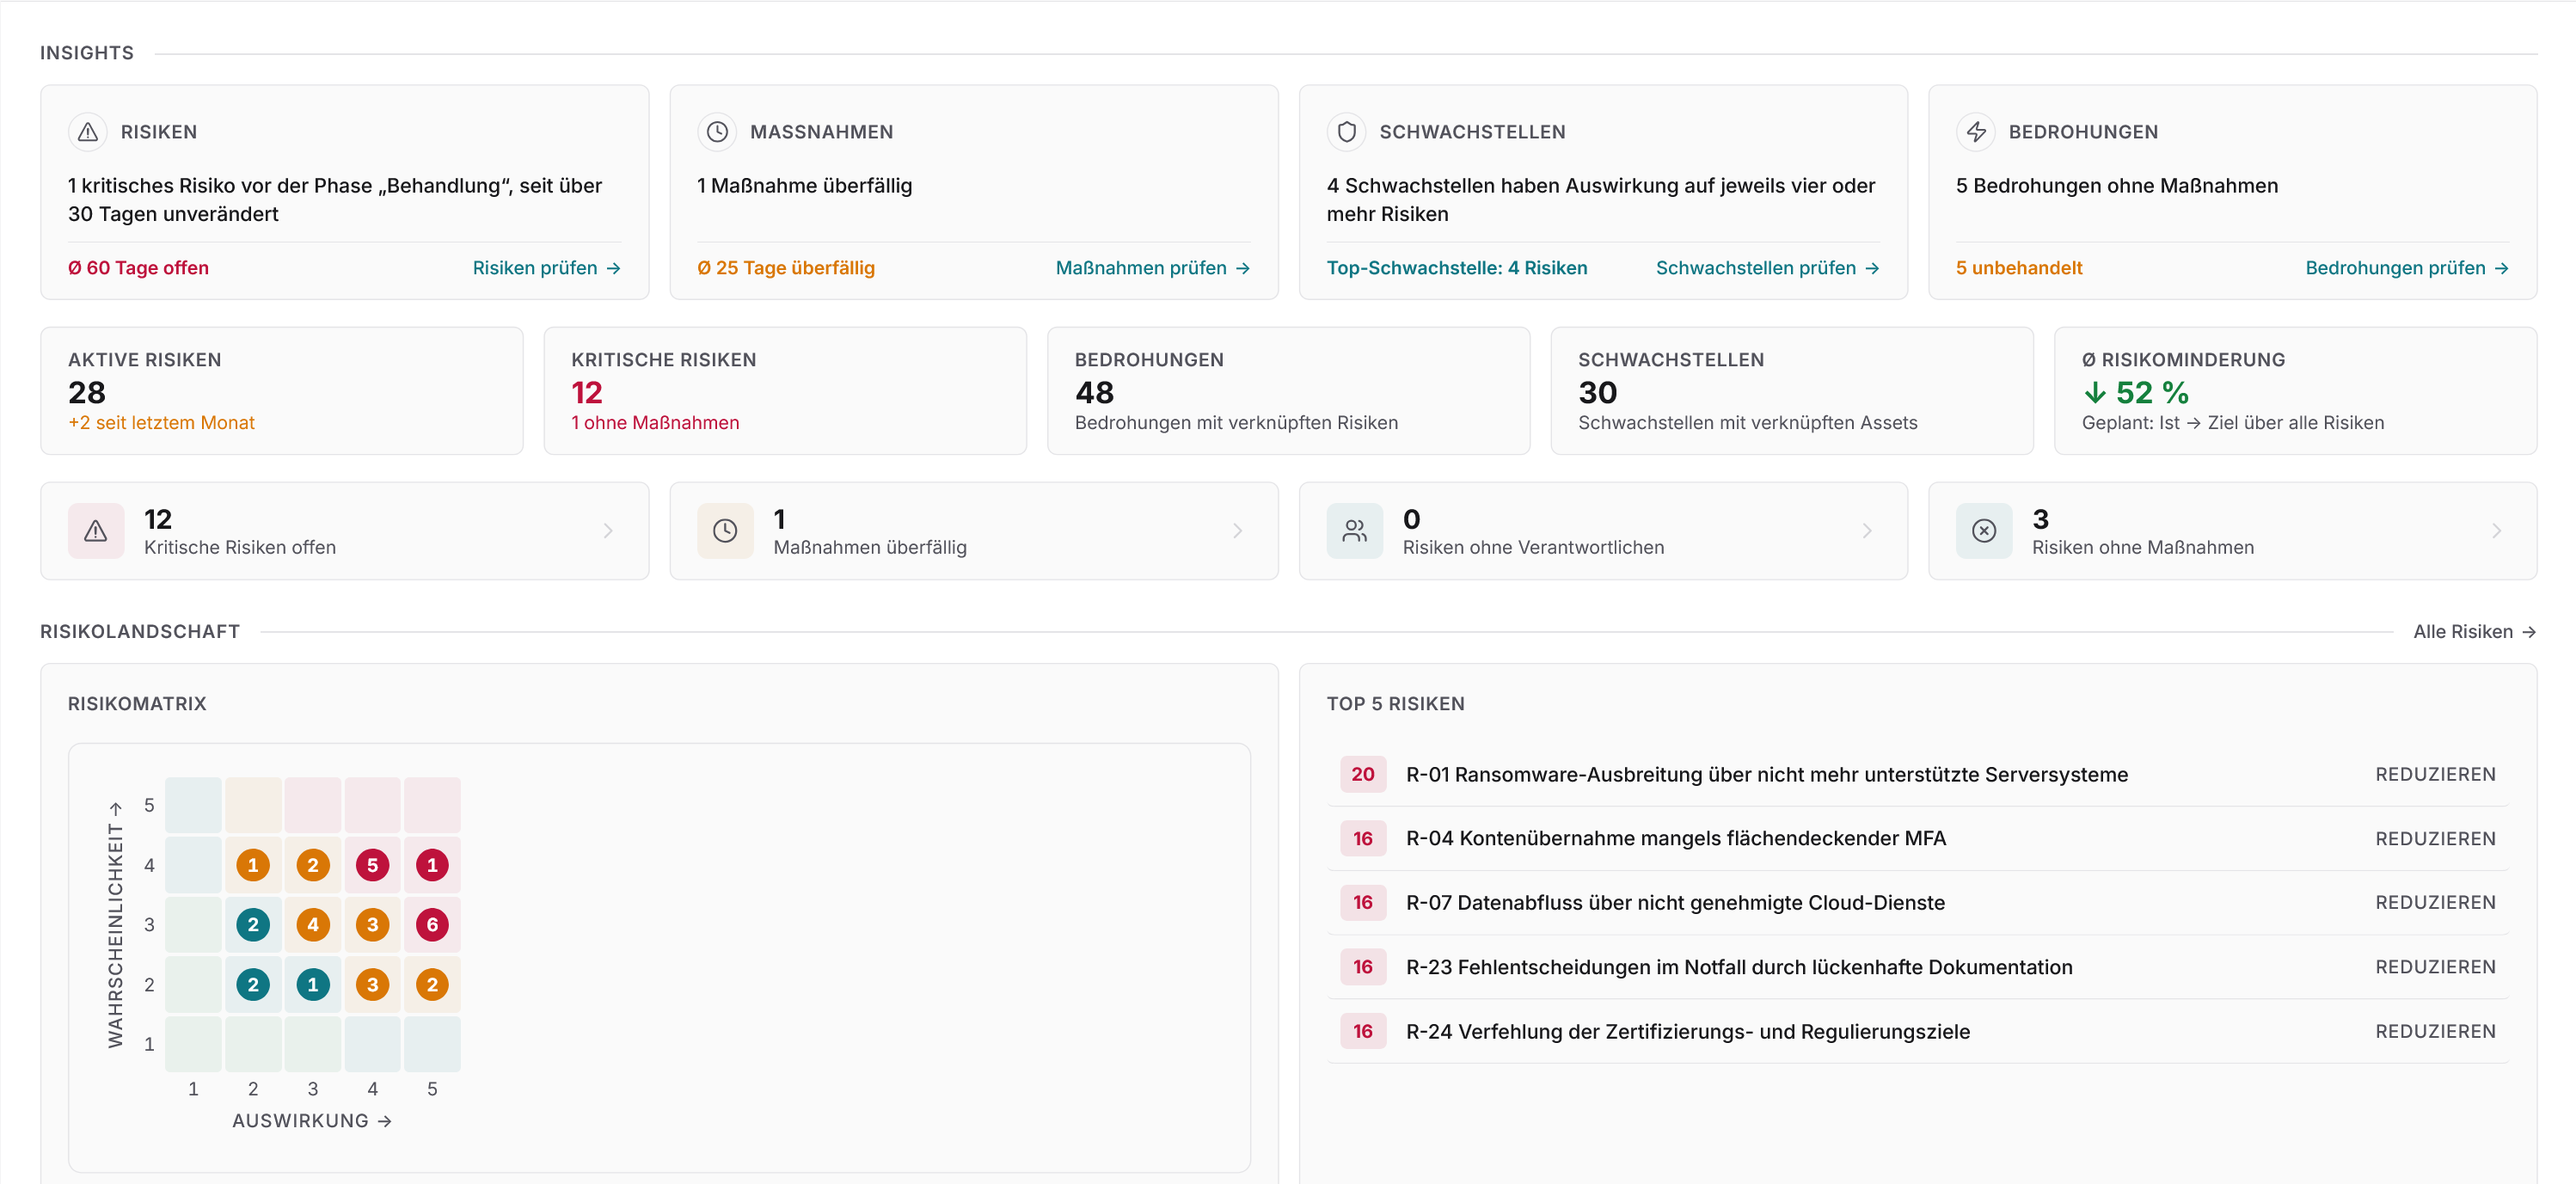
Risiken werden realen Assets aus der CMDB zugeordnet. Risikomatrizen bewerten Eintrittswahrscheinlichkeit und Auswirkung visuell. Maßnahmen verfolgen Sie vom Anlegen über die Umsetzung bis zur Wirksamkeitsprüfung.
Berechtigungsanalyse
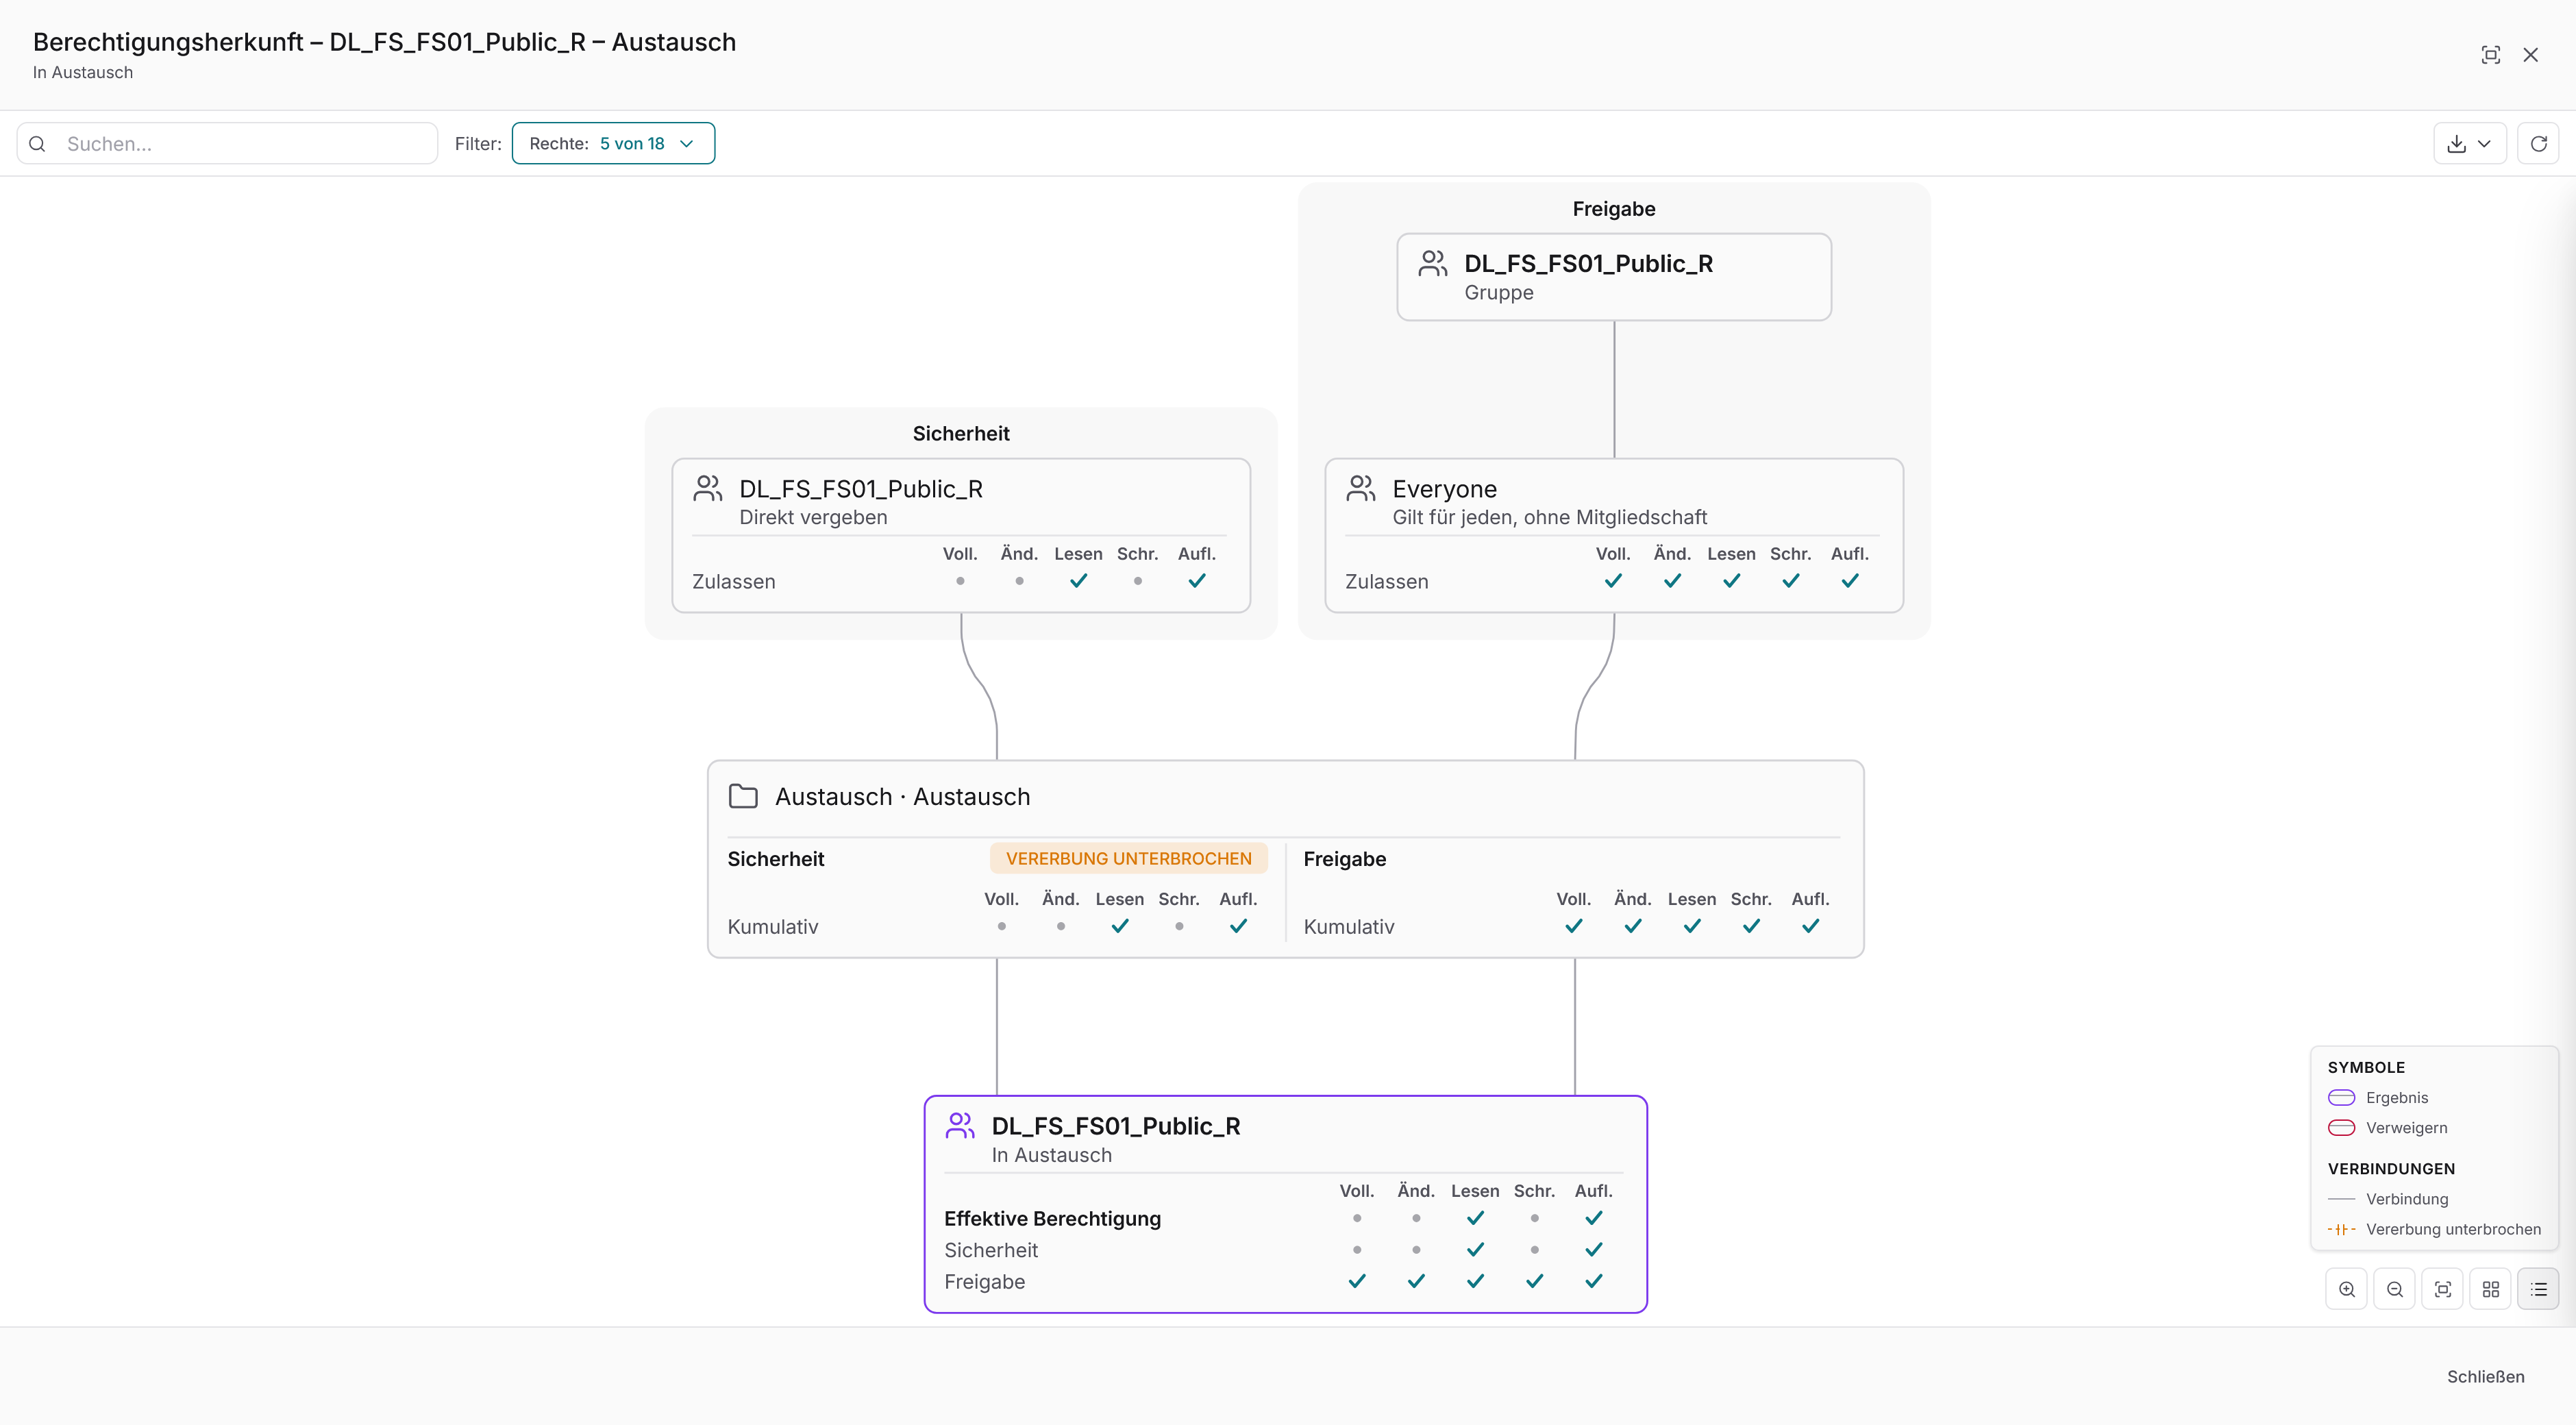
Docusnap365 wertet Datei-, Share- und Gruppenberechtigungen aus: aus Nutzersicht und aus Ressourcensicht. Verschachtelte Gruppen und vererbte Rechte werden sichtbar, grafisch dargestellt und dokumentiert.
Automatische Inventarisierung
Über 25 Module erfassen Windows, Linux, macOS, Virtualisierung, Cloud-Dienste und Netzwerkgeräte. Der Bestand aktualisiert sich mit jedem Scan, ohne manuelle Pflege.
Gelenkte Dokumente
SmartDocs bilden die Dokumentenlenkung ab, die ISO 27001 fordert: Freigabeprozess, Major- und Minor-Versionen, optischer Änderungsvergleich. Kein separates DMS erforderlich.
Schwachstellenmanagement
Automatischer CVE-Abgleich gegen den inventarisierten Bestand. Nur Treffer, die tatsächlich installierte Software betreffen, werden angezeigt. Fristen, Verantwortliche und Entscheidungen sind dokumentiert.
Audit- und Compliance-Nachweise
Mitgelieferte Regelwerke für ISO 27001 und NIS-2. Controls sind bewertbar, verknüpfbar und mit Assets aus der CMDB verbunden. Wiederkehrende Prüfungen erscheinen automatisch als Aufgabe.
Eine Datenbasis statt fünf Insellösungen
Die meisten ISMS-Tools beginnen mit einem leeren Formular. Die Daten dafür stehen längst in Ihrer IT, nur muss sie jemand von Hand übertragen und danach aktuell halten. In Docusnap365 entsteht die Datenbasis durch die Inventarisierung, und das ISMS arbeitet direkt darauf.
Risiken an realen Assets
Kein separates Inventar, keine Doppelpflege. Jedes Risiko hängt an einem System, das tatsächlich existiert und dessen Konfiguration dokumentiert ist. Wenn ein Prüfer nachfragt, finden Sie die Antwort dort, wo das Risiko liegt.
Zugriffsrechte in Minuten beantwortbar
Wer hat Zugriff auf welche Freigabe? Die Berechtigungsanalyse beantwortet diese Frage aus zwei Richtungen, inklusive verschachtelter Gruppen und vererbter Rechte. Eine Frage, die sonst viel Zeit bindet, ist mit Docusnap365 in Minuten geklärt.
Alles in einem System
Inventar, Risiken, Maßnahmen, Richtlinien, Berechtigungen und Schwachstellen liegen in derselben Plattform. Kein Datenabgleich zwischen getrennten Tools, kein Export in ein anderes System, um den Gesamtüberblick zu bekommen.
Docusnap365 als IT-Management-Plattform
Die Evidenzbasis für TISAX ist ein Anwendungsfall der Plattform. Docusnap365 deckt darüber hinaus weitere Bereiche ab, die Ihre IT-Organisation im Alltag braucht.
IT-Asset-Management
Lifecycle, Kosten und Garantiestatus aller Assets: von der Beschaffung bis zur Außerbetriebnahme, mit Verantwortlichen und periodengerechten Auswertungen.
KI-Chat
Fragen an die Dokumentation stellen, Assets anlegen, Risiken verknüpfen: per Chat, in natürlicher Sprache. Das KI-Modell läuft in der EU, ohne Datenweitergabe an externe Anbieter.
Aufgabencenter
Alle offenen Maßnahmen, Genehmigungen und Aufgaben aus ISMS, ITAM und Schwachstellenanalyse in einer Übersicht, mit Fälligkeiten und Verantwortlichkeiten.
Customizing und Integrationen
Eigene Felder, Objekttypen und gespeicherte Abfragen. REST-API und MCP-Schnittstelle für die Anbindung an Ihre bestehenden Systeme.
Fragen an die Dokumentation stellen, statt sie zu suchen
Im Assessment kommen die Fragen mündlich und die Antwort soll sofort belegbar sein. Der KI-Chat liest die Daten aus Inventarisierung, ISMS und Berechtigungsanalyse und antwortet in natürlicher Sprache.
Neun Systeme sind als Träger von Konstruktionsdaten erfasst: zwei PDM-Server, ein Fileserver-Cluster und sechs CAD-Arbeitsplätze. Alle neun hängen am Risiko „Verlust vertraulicher Entwicklungsdaten“.
24 Konten über fünf Gruppen, zwei davon verschachtelt. Drei Konten haben Vollzugriff, ein Konto gehört zu einem ausgeschiedenen Mitarbeiter.
Sechs Maßnahmen haben ihr Zieldatum überschritten, vier davon gehören zu Risiken mit hoher Auswirkung. Verantwortlich sind drei Personen aus dem IT-Betrieb.
31 Treffer auf tatsächlich installierte Software, davon acht als kritisch bewertet. Betroffen sind 14 Clients und zwei Anwendungsserver.
Drei SmartDocs stehen im Freigabeprozess, darunter die Richtlinie zur Zugriffskontrolle. Die älteste Freigabe liegt seit 19 Tagen beim Verantwortlichen.
Häufige Fragen zu TISAX und Docusnap365
Ist Docusnap365 ein zertifiziertes TISAX-Tool?
Welche TISAX-relevanten Bereiche deckt die Software ab?
Wie funktioniert die automatische Inventarisierung?
Kann ich Richtlinien und Sicherheitskonzepte direkt in Docusnap365 erstellen?
Wie werden Risiken den tatsächlichen IT-Systemen zugeordnet?
Wo werden die Daten gehostet, und wie steht es um den Datenschutz?
TISAX-Assessment strukturiert vorbereiten
Docusnap365 liefert die Datenbasis, die Struktur und die Nachweise. Lernen Sie die Plattform kennen und starten Sie mit der Evidenzbasis für Ihr Assessment.