Lösungen
Audit-Nachweise aus dem laufenden Betrieb
Docusnap365 erfasst die IT-Infrastruktur automatisiert. Was beim Audit verlangt wird, liegt bereits vor.
Über 5.000 Unternehmen dokumentieren ihre IT mit Docusnap
Das Problem
Was Audit-Vorbereitungen aufwendig macht
Ein Audit hat einen festen Termin. Trotzdem wird es stressig, wenn Nachweise erst kurz vorher zusammengetragen werden.
Nachweise liegen verstreut
Richtlinien in Word, Maßnahmenlisten in Excel, Belege in E-Mails. Vor dem Audit beginnt die Suche quer durch Laufwerke und Postfächer.
Zuordnung fehlt
Welche Maßnahme deckt welches Control, welches Asset ist betroffen? Ohne durchgängige Verknüpfung bleibt das eine Frage, die manuell beantwortet werden muss.
Verantwortlichkeiten sind unklar
Wer prüft welches Control bis wann? Wenn diese Fragen erst beim Prüftermin gestellt werden, bleibt keine Zeit für saubere Antworten.
Lücken fallen spät auf
Fehlende Nachweise werden sichtbar, wenn jemand danach fragt. Nicht dann, wenn noch Zeit zum Handeln wäre.
Der Ansatz
Laufende Nachweisführung statt Audit-Sprint
Strukturierte Auditvorbereitung für Standards und gesetzliche Vorgaben wie ISO 27001, NIS-2 oder die DSGVO folgt einem klaren Ablauf: Bestand erfassen, Controls bewerten, Maßnahmen nachverfolgen, Nachweise bereitstellen. Docusnap365 bildet jeden dieser Schritte als durchgängigen Prozess ab, sodass die Belege im laufenden Betrieb entstehen, nicht als Sonderprojekt vor dem Prüftermin.
Schritt 1
IT-Bestand automatisiert erfassen
Das Docusnap Enterprise Gateway inventarisiert die IT-Infrastruktur agentlos und überträgt die Ergebnisse in die Cloud-CMDB. Hardware, Software, Identitäten und Konfigurationen bilden die Datenbasis für jeden weiteren Schritt.
Schritt 2
Controls zuordnen und bewerten
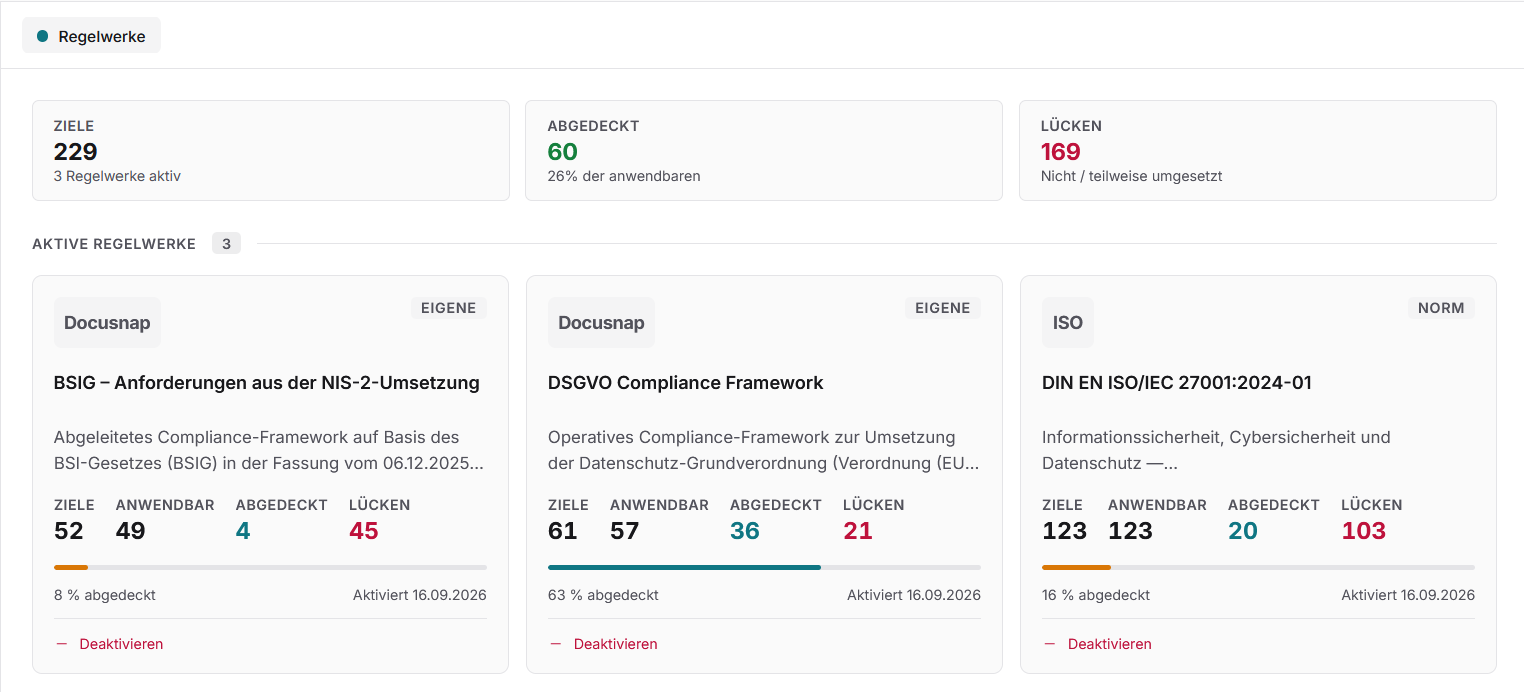
Mit dem Audit-und-Compliance-Modul ordnen Sie Controls aus hinterlegten Regelwerken den inventarisierten Assets zu. Anwendbarkeit und Ausnahmen werden begründet dokumentiert und nachvollziehbar abgelegt.
Schritt 3
Maßnahmen ableiten und nachverfolgen
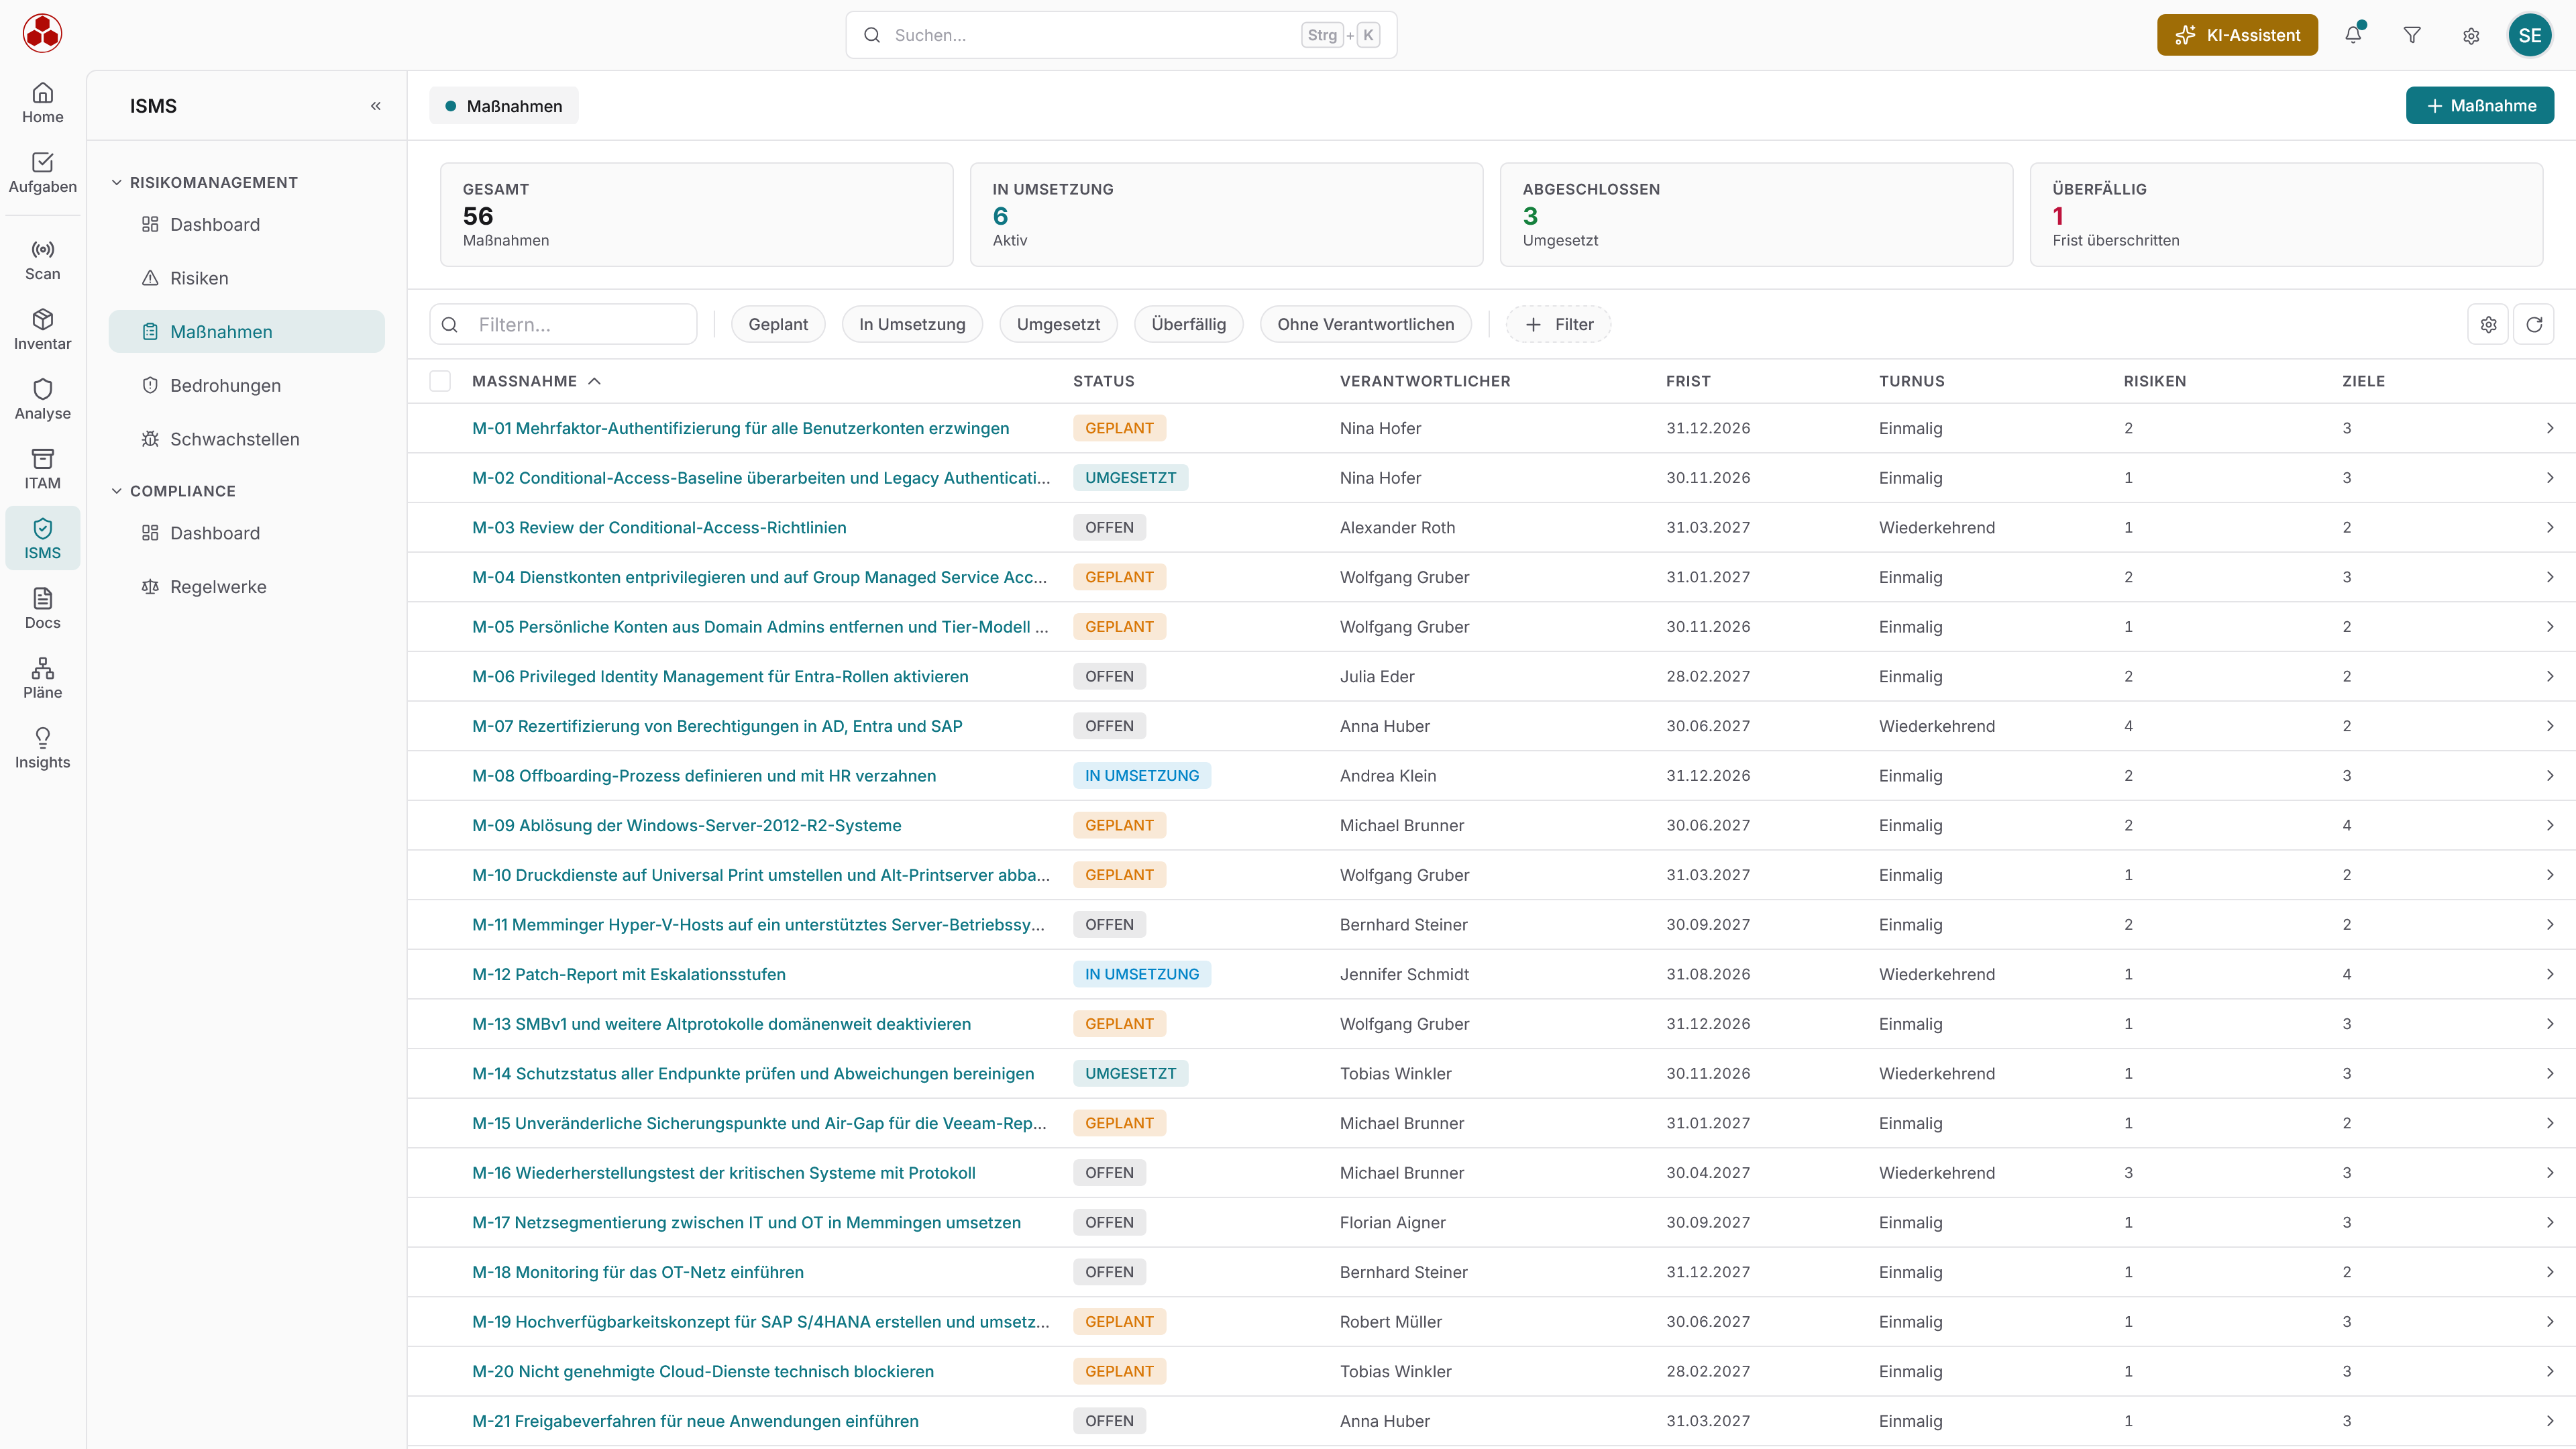
Für jede offene Stelle entsteht eine Maßnahme mit Verantwortlichem, Status und Frist. Das Aufgabencenter verfolgt die Umsetzung. Wiederkehrende Prüfungen lassen sich als planbare Aufgaben anlegen.
Schritt 4
Nachweise bereitstellen
Erledigte Maßnahmen bilden den Compliance-Nachweis. SmartDocs erzeugt gelenkte Dokumente mit Freigabeprozess und signiertem PDF-Export. Die Berechtigungsanalyse ergänzt den Überblick über Zugriffsrechte.
Funktionsdetails zum Audit-und-Compliance-Modul
Regelwerke
Welche Standards und Frameworks Sie in Docusnap365 nutzen
Zwei Standards liegen bei. Drei Frameworks haben wir selbst aus den Gesetzestexten erarbeitet, damit Sie sich nicht einlesen müssen.
Regelwerk | Art | Was Docusnap dazu liefert |
|---|---|---|
ISO 27001 | Standard (ISO) | Risikoregister mit CMDB-Verknüpfung, Maßnahmenverfolgung, Berechtigungsanalyse, Dokumentenlenkung über SmartDocs |
BSI Cloud-Kriterienkatalog (C5) | Katalog (BSI) | Kriterien zur Sicherheit von Cloud-Diensten bewerten und mit Maßnahmen, Dokumenten und Assets verknüpfen, Vollständigkeit und Lücken im Überblick |
NIS-2 Deutschland (BSIG) | Docusnap-Framework | Anforderungen aus dem deutschen Umsetzungsgesetz einzeln bewertbar, dazu Schwachstellenmanagement mit CVE-Abgleich, Behebungsfristen, Verantwortlichkeiten und dokumentierter Triage |
NIS-2 Österreich (NISG) | Docusnap-Framework | Anforderungen aus dem österreichischen Netz- und Informationssystemsicherheitsgesetz einzeln bewertbar, dazu dasselbe Schwachstellenmanagement mit CVE-Abgleich und dokumentierter Triage |
DSGVO | Docusnap-Framework | Prüfbare Anforderungen, Statusbewertung je Anforderung, Lückenübersicht, Verknüpfung mit Maßnahmen |
Verknüpfte Controls zeigen, wo eine Maßnahme mehrere Regelwerke bedient, und die strukturierte Nachweisführung senkt die persönlichen Haftungsrisiken, die NIS-2 für Geschäftsführende mit sich bringt. Die Frameworks sind keine amtlichen Fassungen, Docusnap zertifiziert und berät nicht.
Häufige Fragen zu Audits und Zertifizierungen
Was wird bei einem ISO-27001-Audit geprüft?
Ein ISO-27001-Audit prüft, ob Informationssicherheit systematisch gesteuert wird. Das betrifft unter anderem Risikomanagement, Zugangskontrollen, Asset-Verwaltung, Schwachstellenbehandlung und Dokumentenlenkung. In Docusnap365 verteilt sich das auf mehrere Module, die auf derselben CMDB arbeiten: ISMS, Audit und Compliance, Schwachstellenmanagement, Berechtigungsanalyse und SmartDocs.
Welche Regelwerke sind in Docusnap365 hinterlegt?
Docusnap365 enthält den Standard ISO 27001 und den BSI Cloud-Kriterienkatalog C5. Für NIS-2 und die DSGVO gibt es Compliance Frameworks, die Docusnap aus den aktuellen Gesetzestexten erarbeitet hat. Die NIS-2-Frameworks basieren auf dem deutschen BSIG und dem österreichischen NISG. Alle drei übersetzen die Pflichten in konkrete, prüfbare Anforderungen, mit denen Sie Ihren Umsetzungsstand nachhalten.
Ersetzt Docusnap365 einen externen Auditor?
Nein. Docusnap365 liefert die Daten, Strukturen und Nachweise, die für Audits und Zertifizierungen benötigt werden. Die Plattform zertifiziert nicht selbst und führt keine Audits durch. Die Bewertung von Maßnahmen und die Entscheidung über deren Angemessenheit liegt bei den Verantwortlichen im Unternehmen und bei der beauftragten Zertifizierungsstelle.
Wie unterstützt Docusnap365 die NIS-2-Umsetzung?
Docusnap365 bildet den von NIS-2 geforderten Umgang mit Schwachstellen als durchgängigen Prozess ab: automatischer CVE-Abgleich gegen den inventarisierten Bestand, Triage mit dokumentierter Behebungsfrist und Verantwortlichem, nachvollziehbare Entscheidungen auch bei bewusstem Akzeptieren einer Schwachstelle. Die Berechtigungsanalyse ergänzt den Überblick über Zugriffsrechte. Mehr zum Thema unter Sicherheitsrisiken senken.
Sind die Frameworks offizielle Regelwerke?
Nein, nicht alle. ISO 27001 und der BSI Cloud-Kriterienkatalog sind die Standards und Kataloge ihrer Herausgeber. Die Frameworks für NIS-2 und DSGVO sind Arbeitsgrundlagen von Docusnap, keine amtlichen Fassungen und keine Rechtsberatung. Sie nehmen Ihnen die Einarbeitung in die Gesetzestexte ab. Die Bewertung der Maßnahmen bleibt bei Ihnen und bei der Zertifizierungsstelle.
Bereit für die nächste Prüfung?
Die nächste Prüfung kommt bestimmt. Die Frage ist, ob die Nachweise dann bereitstehen oder erst zusammengesucht werden müssen.
Unverbindlich, 30 Minuten, an Ihrer Umgebung orientiert