Plattform
Jederzeit auskunftsfähig statt Audit-Sprint
ISO 27001 ist hinterlegt. Für NIS-2 in Deutschland und Österreich sowie die DSGVO bringt Docusnap eigene Frameworks mit. Sie sehen laufend, wo Sie stehen und was an Nachweisen fehlt.
Sofort einsatzbereit mit hinterlegten Regelwerken
Compliance-Grundlage
Regelwerke, Controls und Vollständigkeit an einem Ort
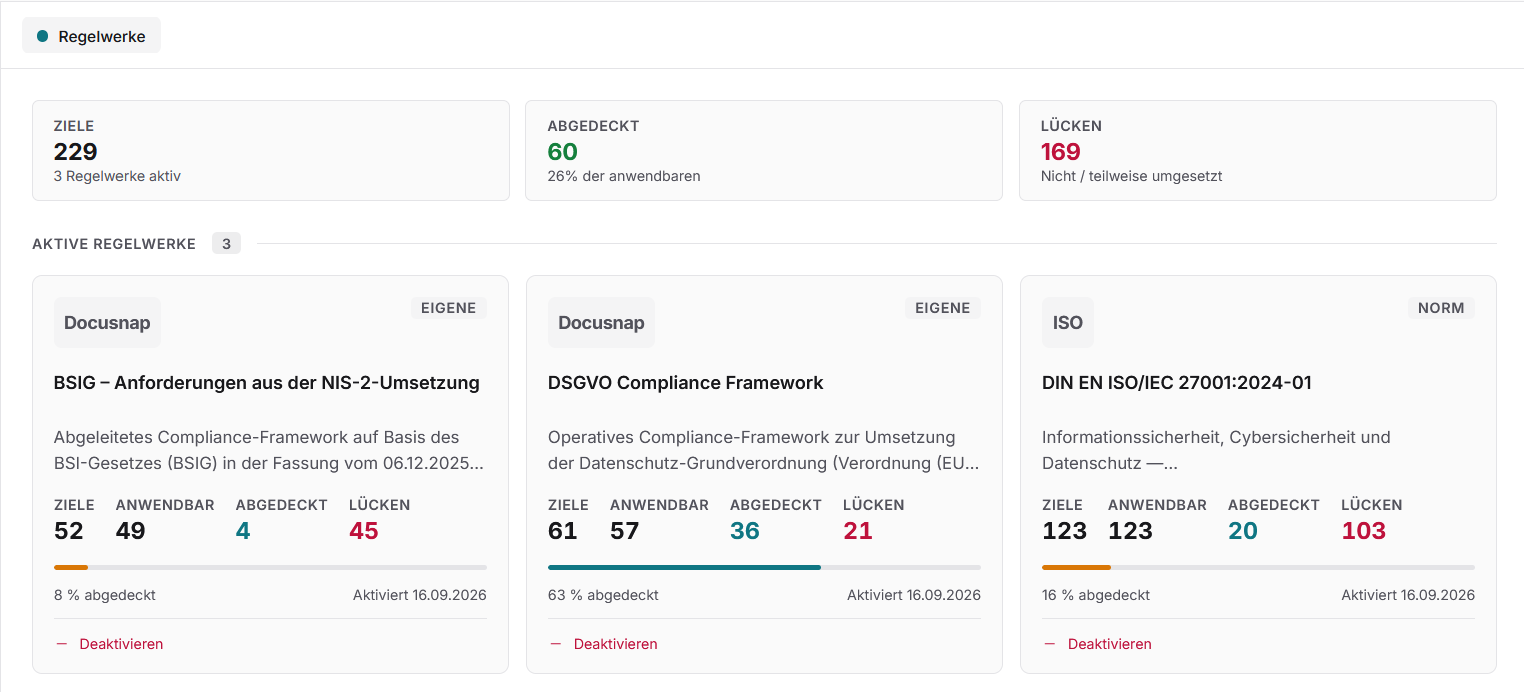
Docusnap startet mit dem Standard ISO 27001 und dem BSI Cloud-Kriterienkatalog (C5). Compliance Frameworks für NIS-2 und die DSGVO haben wir selbst erarbeitet, damit Sie nicht bei null anfangen. Für NIS-2 finden Sie je ein Framework für Deutschland (BSIG) und für Österreich (NISG). Controls bewerten Sie einzeln, verknüpfen sie untereinander und verbinden sie mit Maßnahmen, Dokumenten und Assets, sodass jederzeit sichtbar bleibt, wie eine Maßnahme auf ein Control einzahlt und welche Systeme davon betroffen sind. Der Vollständigkeitsüberblick zeigt, wo Nachweise vorliegen und wo Lücken bestehen.
Regelwerke mitgeliefert
ISO 27001 und der BSI Cloud-Katalog (C5) liegen als Standards bei, dazu unsere eigenen Frameworks für NIS-2 (DE, AT) und die DSGVO. Sie starten direkt mit der Bewertung.
Controls bewerten und verknüpfen
Jedes Control wird einzeln bewertet. Verknüpfungen zwischen Controls machen sichtbar, welche Maßnahme gleichzeitig auf ISO 27001 und NIS-2 einzahlt.
Vollständigkeit auf einen Blick
Der Vollständigkeitsüberblick zeigt laufend, wo Nachweise vorliegen und wo noch etwas fehlt. Kein Zusammensuchen vor dem Prüftermin.
Regelwerke sind hinterlegt, Controls warten auf Ihre Bewertung.
Jetzt testenKI-Unterstützung
Fragen statt Berichte lesen
Die KI-gestützte Auswertung unterstützt bei der Bewertung von Controls und bei der Analyse des ISMS-Stands. Stellen Sie Fragen zu Ihren dokumentierten Controls und Nachweisen, statt sich durch Berichte zu arbeiten.
Laufender Betrieb
Vom Aufbau in den Alltag
Ein ISMS lebt nicht von der Erstbewertung allein. Im Alltag zählt, ob Prüfungen zuverlässig wiederkehren, Ausnahmen sauber dokumentiert sind und Änderungen nachvollziehbar bleiben.
Anwendbarkeit und Ausnahmen
Nicht anwendbare Controls werden begründet dokumentiert, nicht stillschweigend übergangen. Das ist die erste Frage im Audit.
Wiederkehrende Maßnahmen
Jährliche Prüfungen und regelmäßige Nachweispflichten erscheinen automatisch als Aufgabe. Sie müssen nicht im Kopf behalten werden.
Prüfungen mit Termin und Verantwortlichem
Jedes Control hat ein Prüfdatum und eine zuständige Person. Keine Sammelverantwortung, keine vergessenen Termine.
Beziehungen und Änderungshistorie
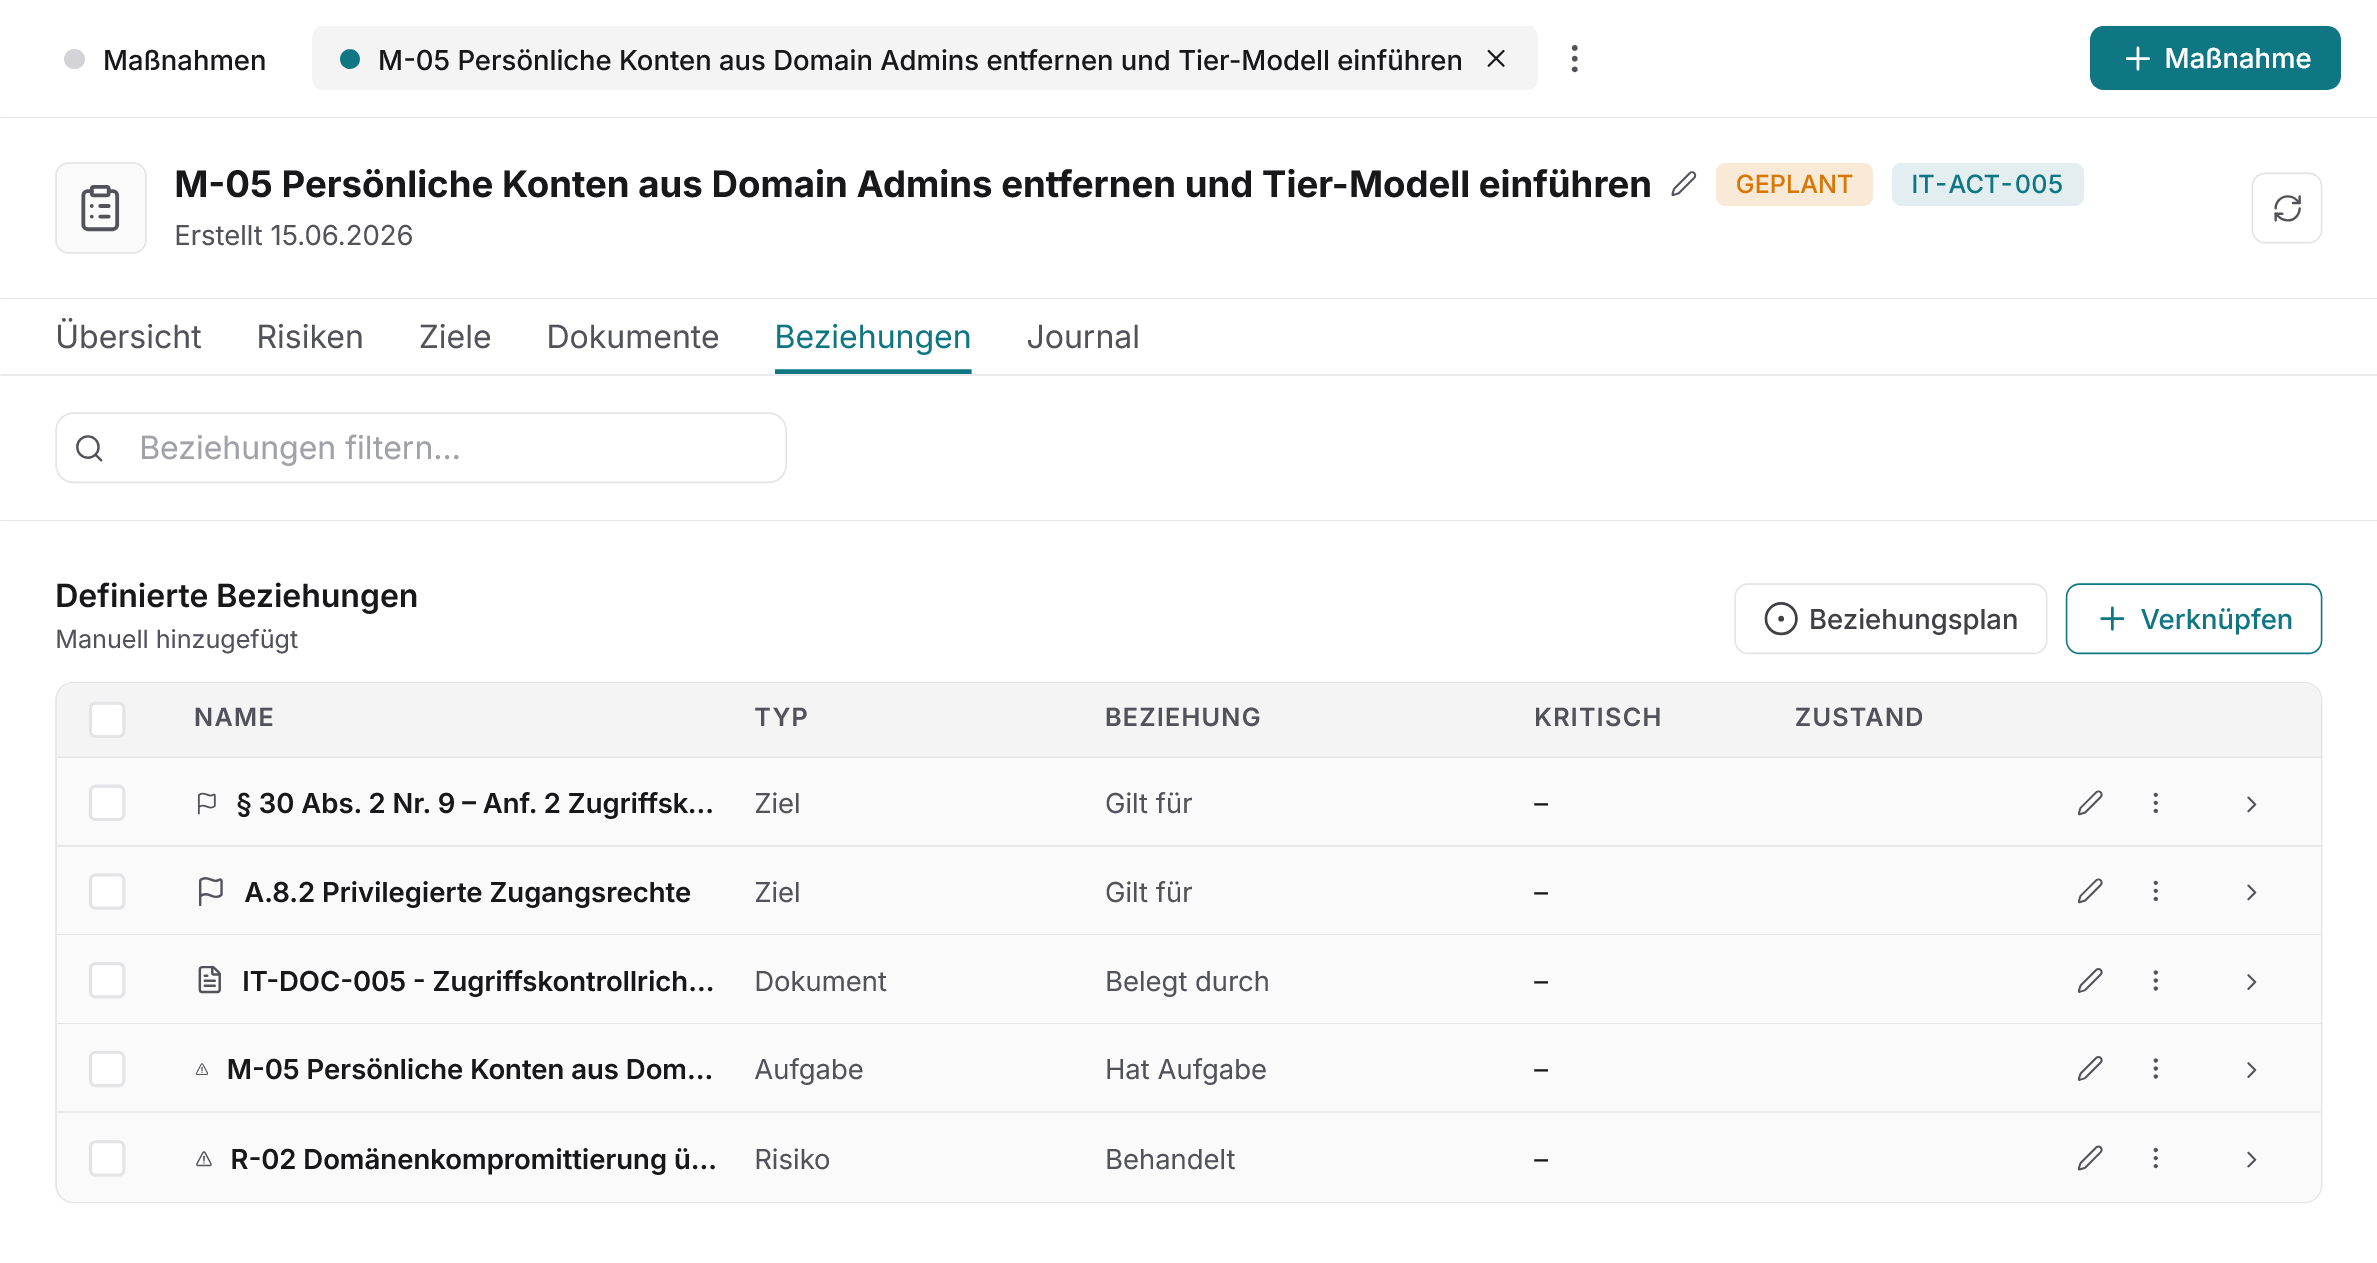
Controls, Maßnahmen, Dokumente und Assets sind untereinander verknüpft. Jede Änderung wird im Journal protokolliert. Im Audit zählt neben dem aktuellen Stand auch der Weg dorthin.
Plattform
Compliance auf realen Systemen
Das ISMS-Modul arbeitet auf derselben Plattform wie CMDB, Berechtigungsanalyse und gelenkte Smartdocs. Controls hängen an realen Assets, nicht an einer separaten Beschreibung des Soll-Zustands.
CMDB
Controls und Maßnahmen sind mit realen IT-Systemen verknüpft, die in der CMDB dokumentiert sind. Compliance-Nachweise basieren auf dem tatsächlichen Stand der Infrastruktur.
Gelenkte Smartdocs
Richtlinien und Verfahrensanweisungen werden als gelenkte Dokumente gepflegt, versioniert und freigegeben. Für jedes Dokument ist nachvollziehbar, wer es wann geändert hat.
Berechtigungsanalyse
Die Berechtigungsanalyse zeigt, wer auf welche Systeme und Daten zugreifen kann. Für Access-Management-Controls nach ISO 27001 eine belastbare Grundlage statt manueller Erhebung.
Häufige Fragen zum ISMS-Modul in Docusnap
Welche Regelwerke sind in Docusnap hinterlegt?
Hinterlegt sind der Standard ISO 27001 und der BSI Cloud-Kriterienkatalog C5. Der C5 stammt vom Bundesamt für Sicherheit in der Informationstechnik (BSI) und beschreibt Mindestanforderungen an die Informationssicherheit von Cloud-Diensten. Dazu kommen drei Frameworks von Docusnap: „BSIG – Anforderungen aus der NIS-2-Umsetzung“ für Deutschland, „NISG (Österreich) – Anforderungen aus der NIS-2-Umsetzung“ und das „DSGVO Compliance Framework“. Ziele und Controls bewerten und verknüpfen Sie direkt, ohne einen eigenen Katalog aufzubauen.
Unterstützt Docusnap die Umsetzung der DSGVO?
Ja, mit einem eigenen Compliance-Framework. Es leitet aus den Pflichten der Datenschutz-Grundverordnung konkrete, prüfbare Anforderungen ab, etwa zu Verarbeitungsgrundsätzen, Betroffenenrechten, Sicherheit und Vorfallmanagement sowie zur Datenschutz-Folgenabschätzung. Je Anforderung bewerten Sie den Umsetzungsstand, begründen nicht anwendbare Punkte und sehen offene Lücken auf einen Blick. Ein Zertifikat gibt es für die DSGVO nicht. Das Framework hilft Ihnen aber, Ihre Rechenschaftspflicht nach Art. 5 Abs. 2 nachvollziehbar zu belegen.
Wie zeigt Docusnap, wo Nachweise fehlen?
Der Vollständigkeitsüberblick zeigt den Status aller Controls und Nachweise. Sie sehen, welche Controls bewertet sind, wo Dokumente fehlen und welche Prüfungen anstehen.
Wie funktioniert die Verknüpfung zwischen Controls und Assets?
Controls werden mit Maßnahmen, Dokumenten und Assets aus der CMDB verknüpft. So ist sichtbar, welche IT-Systeme von einem Control betroffen sind und ob die zugehörigen Nachweise vorliegen.
Was passiert, wenn ein Control nicht anwendbar ist?
Nicht anwendbare Controls werden als Ausnahme mit einer Begründung dokumentiert. Diese Ausnahmen sind Teil des ISMS-Nachweises und werden bei Audits als bewusste Entscheidung sichtbar, nicht als Lücke.
Wie unterstützt die KI bei der ISMS-Arbeit?
Die KI-gestützte Auswertung hilft bei der Bewertung von Controls und bei der Analyse des ISMS-Stands. Sie stellen Fragen zu Ihren dokumentierten Controls und Nachweisen und erhalten Antworten auf Basis Ihrer tatsächlichen Daten.
Wie werden wiederkehrende Prüfungen verwaltet?
Maßnahmen lassen sich als wiederkehrend anlegen. Jährliche Prüfungen oder regelmäßige Nachweispflichten erscheinen automatisch als Aufgabe mit Termin und zuständiger Person.
Unterstützt Docusnap NIS-2 auch in Österreich?
Ja. Neben dem Framework für das deutsche BSIG gibt es ein Framework auf Basis des österreichischen Netz- und Informationssystemsicherheitsgesetzes (NISG). Beide leiten ihre Anforderungen aus der jeweiligen NIS-2-Umsetzung ab und lassen sich getrennt bewerten. So halten Sie den Umsetzungsstand je Land nach.
Sind das offizielle Regelwerke?
Zum Teil. ISO 27001 und der BSI Cloud-Kriterienkatalog sind veröffentlichte Standards und Kataloge ihrer Herausgeber. Die Frameworks für NIS-2 und DSGVO haben wir auf Basis der aktuellen Gesetzestexte selbst erarbeitet. Die NIS-2-Frameworks stützen sich auf das deutsche BSIG und das österreichische NISG. Amtliche Fassungen sind alle drei nicht. Dafür müssen Sie sich nicht in die Rechtstexte einarbeiten und führen Status und Nachweise direkt je Anforderung.
Welchen Aufwand nimmt mir Docusnap ab?
Gesetzestexte in prüfbare Anforderungen zu übersetzen, ist ein eigenes Projekt. Das haben wir erledigt. Ihre Arbeit beginnt dort, wo es Ihr Unternehmen betrifft: bei der Bewertung des Umsetzungsstands.
ISMS starten
Starten Sie mit dem ISMS, das Ihre IT-Landschaft bereits kennt
Regelwerke und Frameworks sind hinterlegt, Controls warten auf Ihre Bewertung.