Plattform
Vollwertiges ISMS auf einer gemeinsamen Datenbasis
Risiken, Schwachstellen, Bedrohungen und Berechtigungen in Docusnap verwalten, auswerten und nachweisen.
Grundlage für ISO 27001, NIS-2 und DSGVO
Risikomanagement
Risiken, Schwachstellen und Bedrohungen zentral verwalten
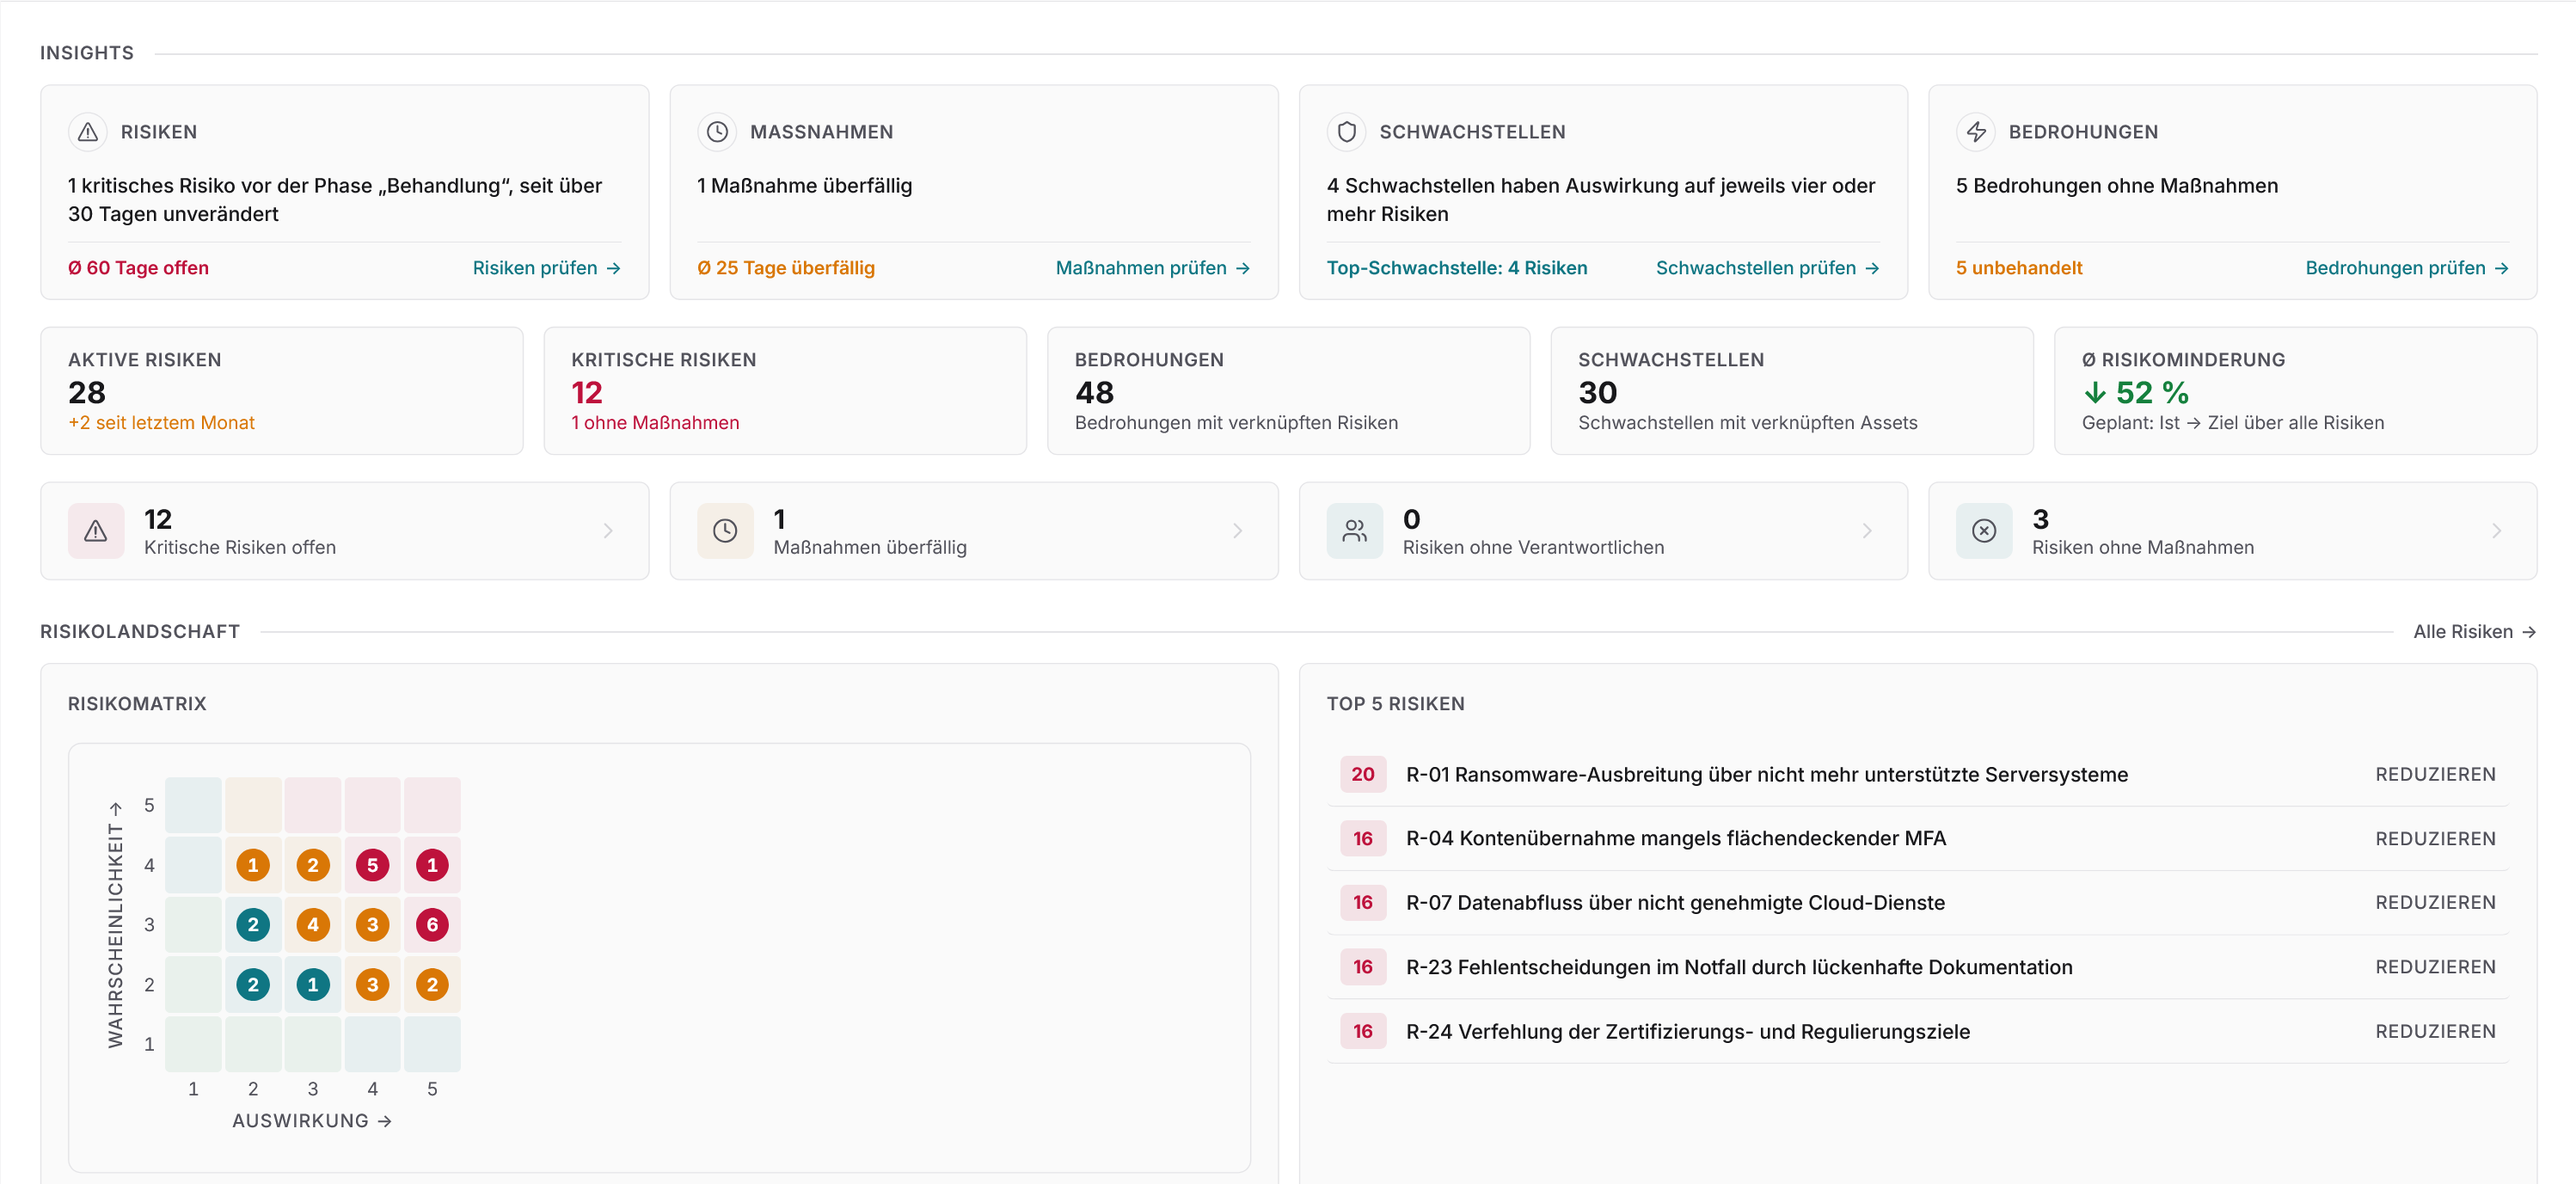
Als Baustein für eine Zertifizierung nach ISO 27001, NIS-2 und weiteren, vereint das ISMS-Modul in Docusnap Risiko-, Schwachstellen- und Bedrohungsmanagement auf der gemeinsamen CMDB-Datenbasis.
Sicherheitsrelevante Informationen laufen in Docusnap an einer Stelle zusammen. Risiken hängen an realen Assets aus der CMDB statt an einer separat gepflegten Tabelle. Schwachstellen und Bedrohungen werden denselben Objekten zugeordnet, sodass Zusammenhänge sichtbar bleiben. Wenn das Auditteam prüft, liegen Risikoregister, Maßnahmenstand und Nachweise strukturiert vor.
KI-gestützt
Risikolage und Handlungsbedarf per KI auswerten
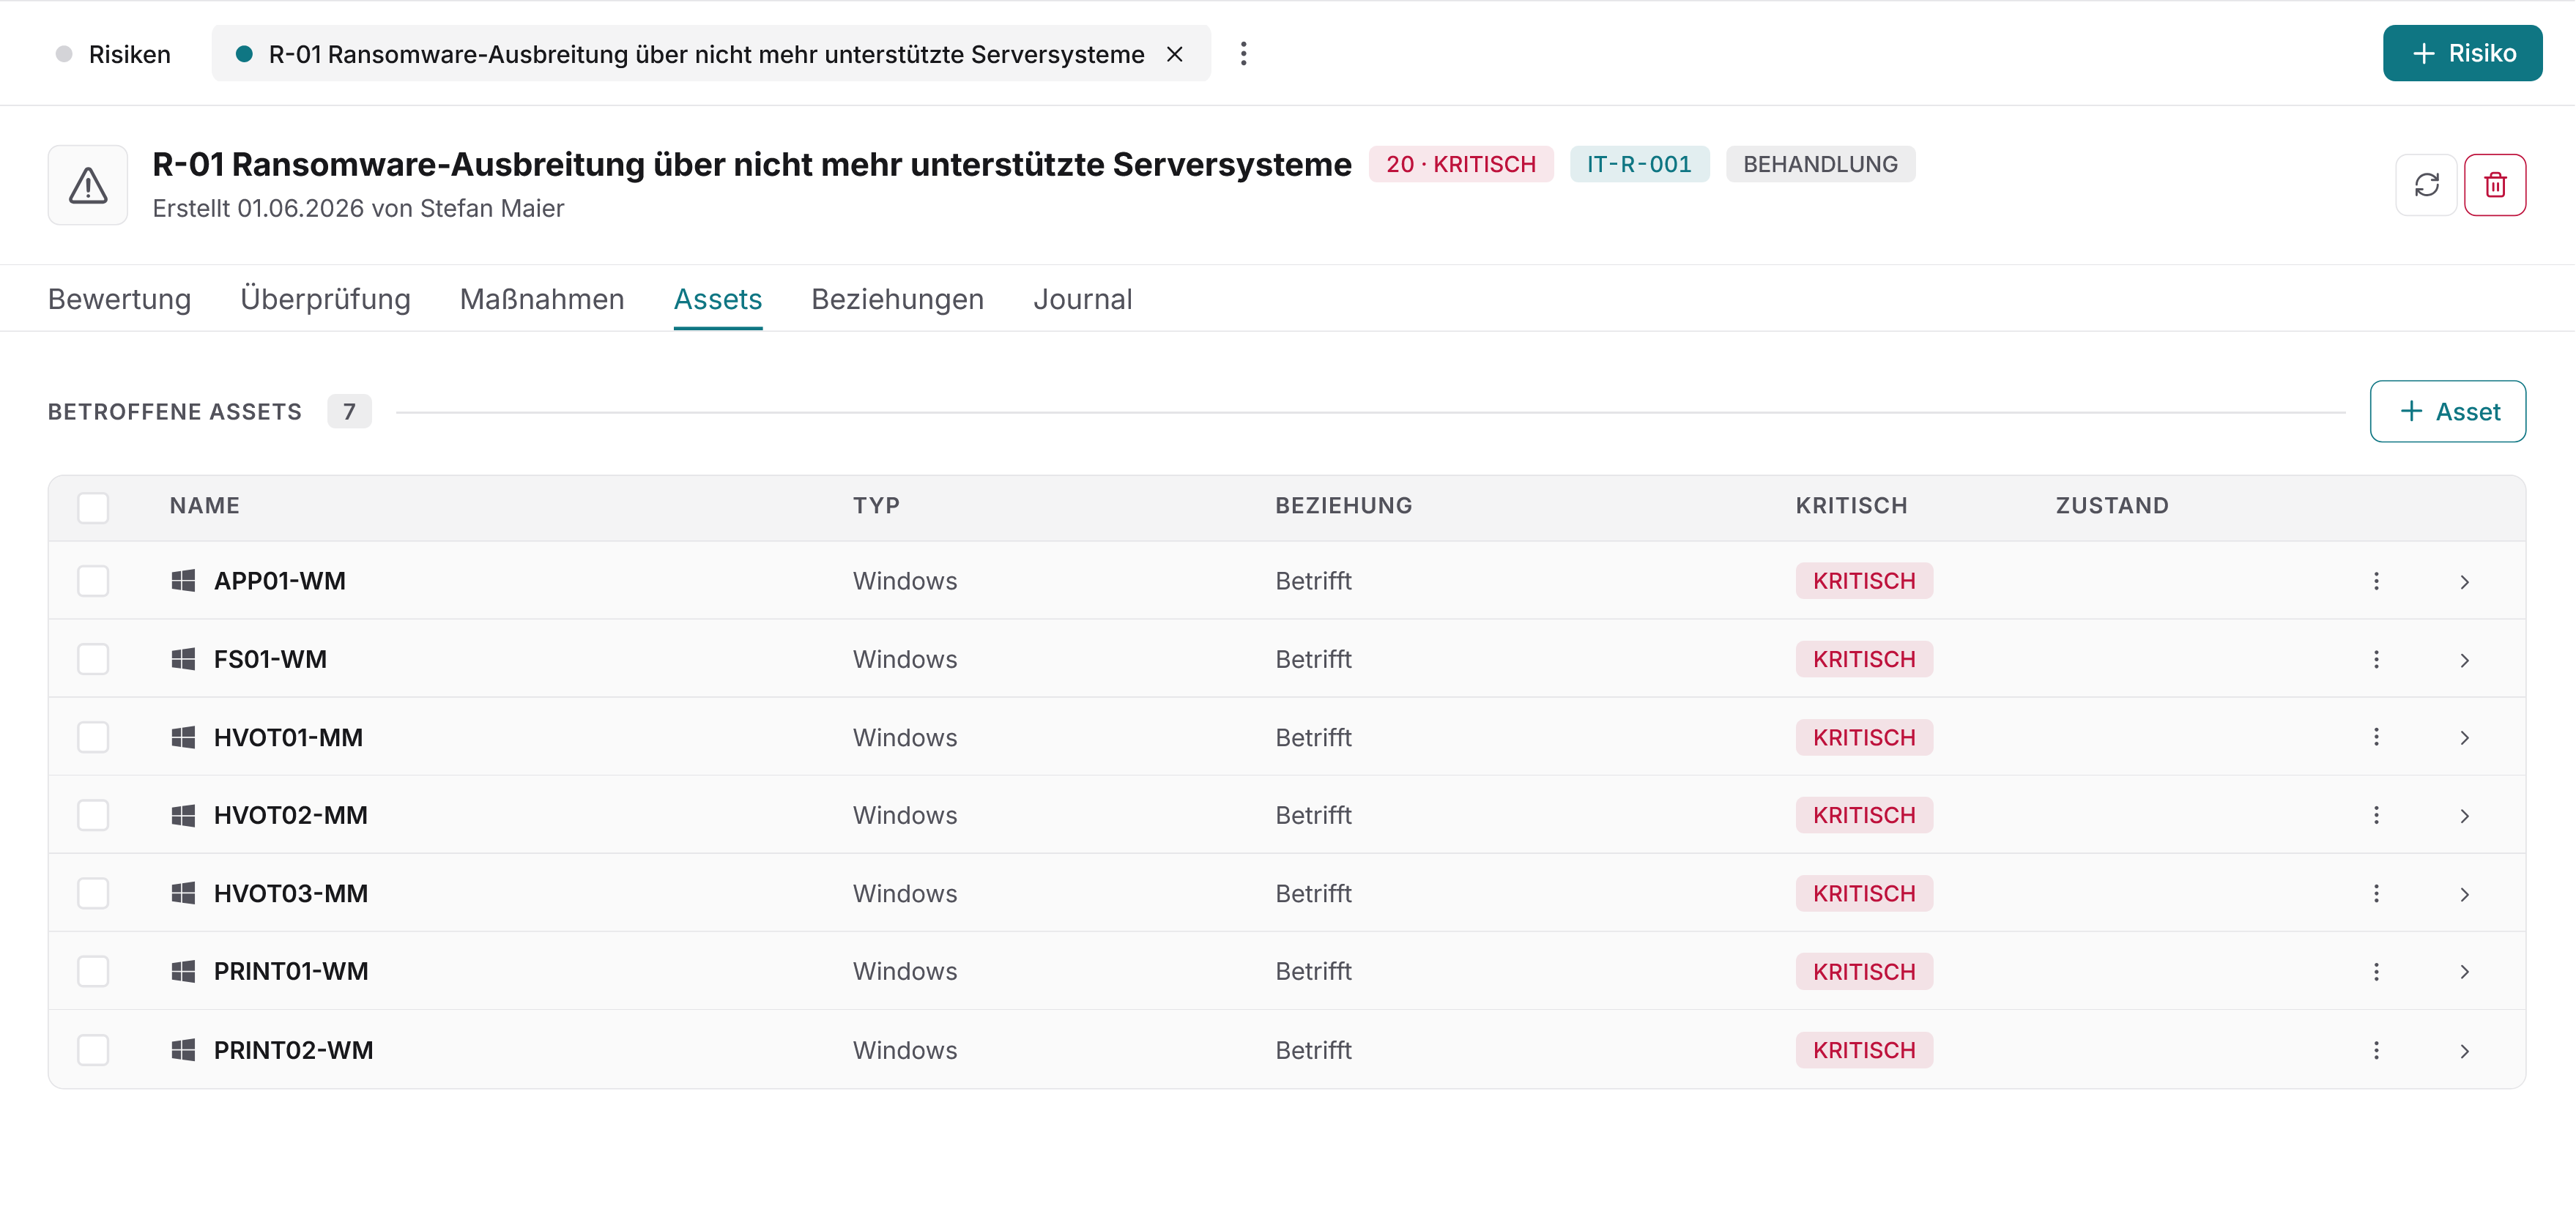
Sie werten Ihre erfassten Risiken, Schwachstellen und Maßnahmen mit dem Docusnap KI-Assistenten aus. Die Analyse liefert Ihnen eine Einschätzung zur aktuellen Risikolage und zeigt konkreten Handlungsbedarf auf, statt Ihnen die Bewertung als manuelles Durcharbeiten zu überlassen.
Werkzeuge
Drei Instrumente für ein funktionierendes ISMS
IT-Dokumentation, Sicherheit und Richtlinien greifen in Docusnap auf dieselbe Datenbasis zu. Ein gemeinsames Inventar für alle drei Bereiche.
Assets direkt aus der CMDB
Inventarisierte IT-Komponenten stehen als Schutzobjekte im ISMS bereit. Hardware, Software, Netzwerkgeräte und ihre Abhängigkeiten kommen direkt aus der bestehenden Dokumentation.
Richtlinien als gelenkte SmartDocs
Policies und Sicherheitsrichtlinien entstehen geführt statt auf einem leeren Word-Dokument. SmartDocs liegen im ISMS direkt neben Risiken und Assets.
Risikomatrizen zur Bewertung
Eintrittswahrscheinlichkeit und Auswirkung werden in einer Matrix visuell bewertet. Die Darstellung verschafft einen schnellen Überblick über die Risikoverteilung und priorisiert den Handlungsbedarf.
Maßnahmen
Von der Ableitung bis zur Wirksamkeitsprüfung
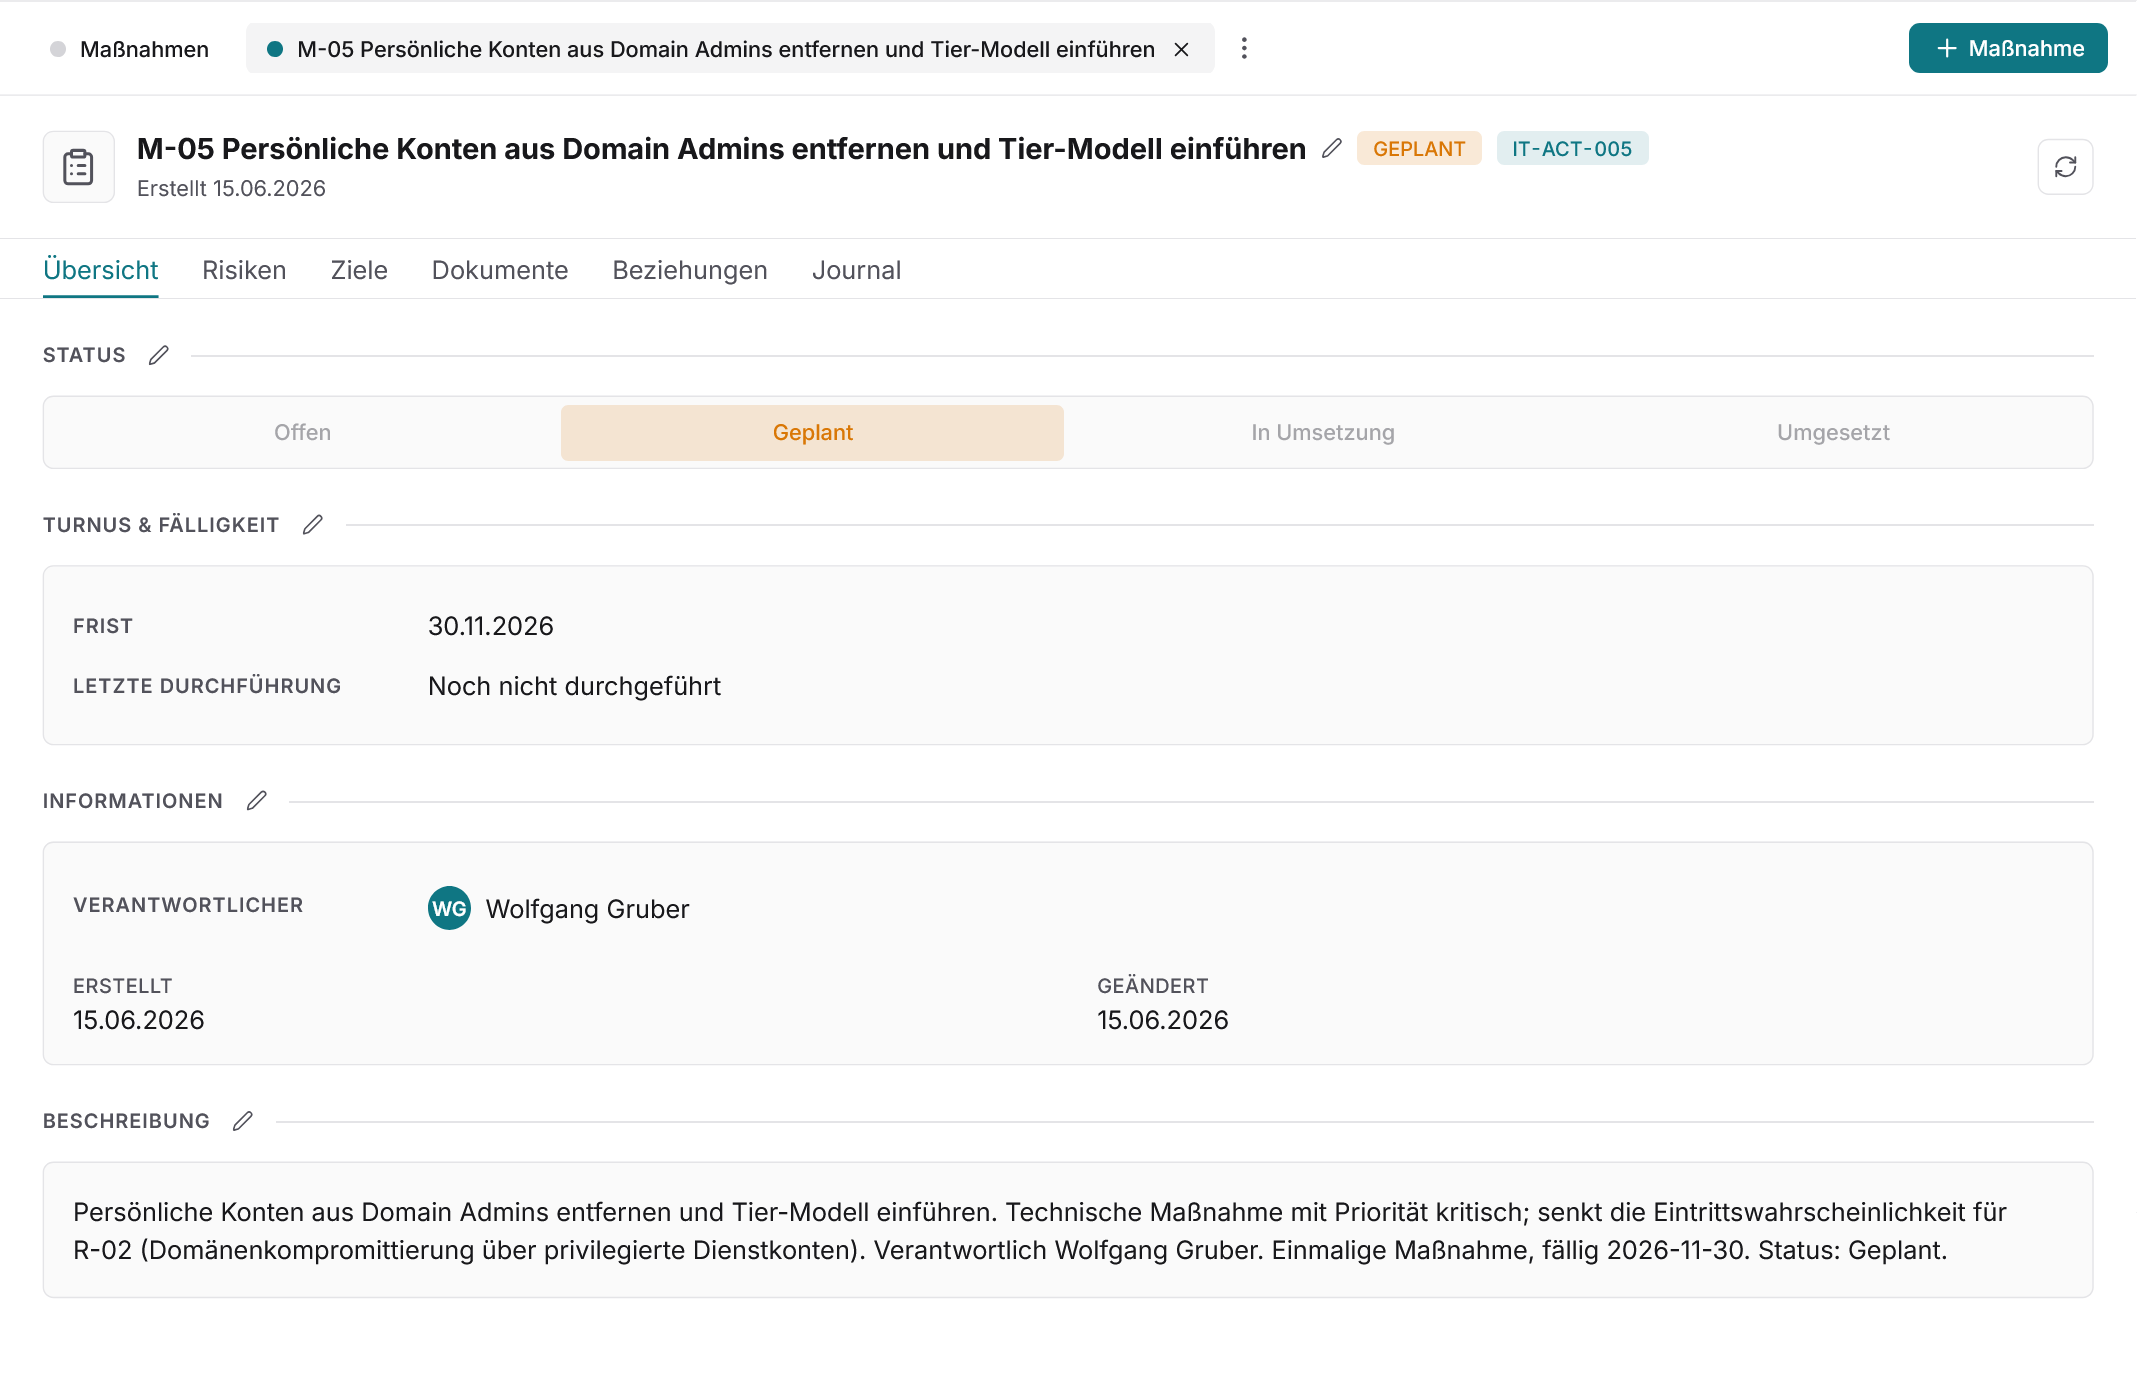
Jede Maßnahme in Docusnap hat einen Verantwortlichen, einen Status und ein Zieldatum. Von der Ableitung aus einem Risiko über die Umsetzung bis zur Wirksamkeitsprüfung bleibt der gesamte Lebenszyklus nachvollziehbar. In der nächsten Management-Review oder im Audit zeigt die Übersicht direkt, welche Maßnahmen offen, in Bearbeitung oder abgeschlossen sind.
Berechtigungsanalyse
Wer kann auf was zugreifen?
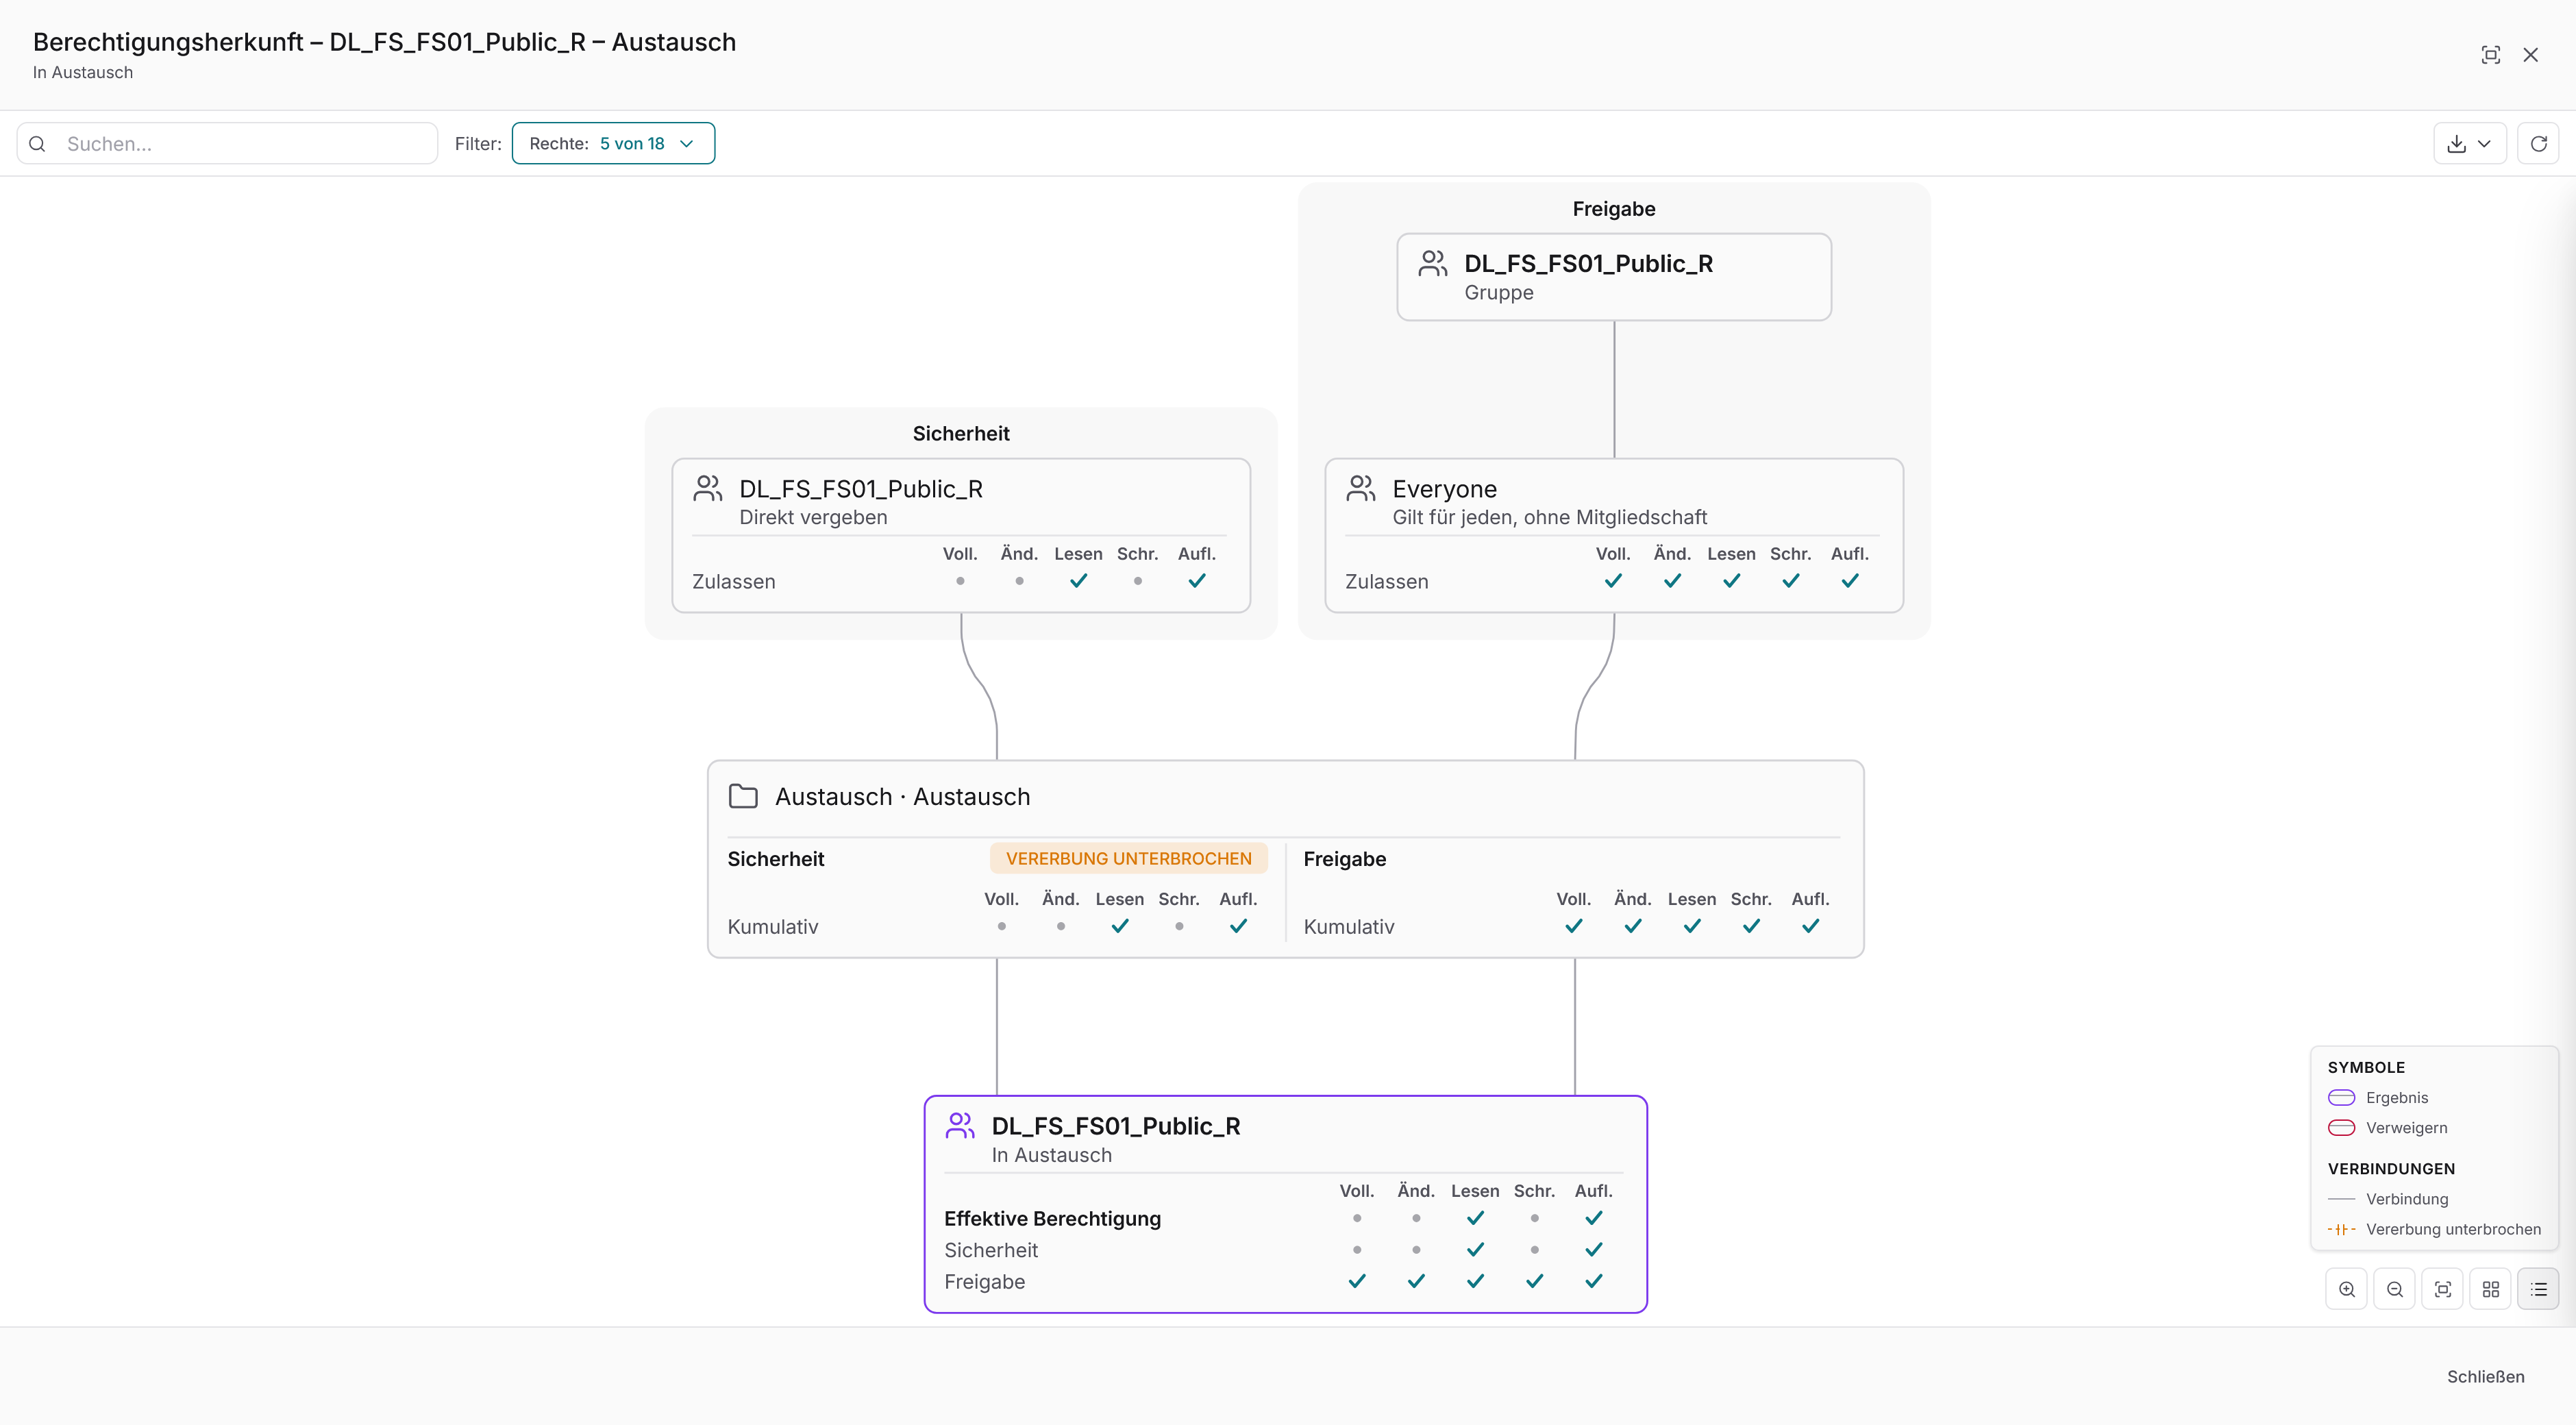
Wenn die Frage nach Zugriffsrechten aufkommt, können Sie diese mit Docusnap in Minuten beantworten. Die Berechtigungsanalyse wertet Datei-, Share- und Gruppenberechtigungen aus und stellt Vererbungen und verschachtelte Gruppen grafisch dar. Ungewollte Zugriffe werden sichtbar, bevor sie zum Vorfall werden.
Aus Nutzersicht
Zeigt alle Ressourcen, auf die eine bestimmte Person Zugriff hat. Gibt Antwort auf die Frage: Worauf kann dieser Account zugreifen?
Aus Ressourcensicht
Zeigt alle Personen und Gruppen, die auf eine Freigabe, einen Ordner oder ein Postfach zugreifen können. Gibt Antwort auf die Frage: Wer hat hier Zugriff?
Häufige Fragen zum ISMS in Docusnap
Deckt das ISMS die Anforderungen von ISO 27001 und NIS-2 ab?
Docusnap liefert die strukturelle Grundlage für diese Rahmenwerke: Risikoregister, Maßnahmenverfolgung, Richtlinien und Nachweise. Die Zertifizierung selbst führt eine akkreditierte Stelle durch. Docusnap bereitet die dafür nötigen Unterlagen und Evidenzen auf.
Wie unterscheidet sich das ISMS-Modul von einem reinen GRC-Tool?
Der Unterschied liegt in der Datenbasis. Während GRC-Tools Risiken häufig losgelöst von der realen IT-Infrastruktur erfassen, hängen Risiken in Docusnap an konkreten Assets aus der CMDB. Berechtigungsanalyse und IT-Dokumentation greifen auf dieselben Daten zu. Das ISMS arbeitet auf echten Inventardaten statt auf manuell gepflegten Annahmen.
Welche Auswertungen liefert die Berechtigungsanalyse?
Die Berechtigungsanalyse zeigt Datei-, Share- und Gruppenberechtigungen aus zwei Richtungen: ausgehend von einem Benutzer (worauf hat diese Person Zugriff) und ausgehend von einer Ressource (wer kann auf diese Freigabe zugreifen). Verschachtelte Gruppen und vererbte Rechte werden grafisch aufgelöst.
Wie werden Verantwortlichkeiten im ISMS zugeordnet?
Jedes Risiko und jede Maßnahme erhält einen Verantwortlichen direkt im ISMS-Modul. Die Zuordnung stellt sicher, dass bei Audits und Reviews klar ist, wer für welchen Bereich zuständig ist. Jede Maßnahme trägt einen Status und ein Zieldatum.
Entstehen Richtlinien und Policies direkt im ISMS?
Docusnap stellt gelenkte SmartDocs bereit. Statt mit einem leeren Dokument zu starten, führt ein strukturierter Workflow durch die Erstellung. Die fertige Richtlinie liegt im ISMS direkt neben den zugehörigen Risiken und Assets.
ISMS auf echten Daten aufbauen
Testen Sie Docusnap und sehen Sie, wie Risikomanagement, Maßnahmenverfolgung und Berechtigungsanalyse auf einer gemeinsamen Datenbasis zusammenarbeiten.
Kostenlos und unverbindlich testen