Dr. Mach GmbH & Co. KG
Als Medizintechnik-Spezialist mit Export in über 80 Länder benötigte Dr. Mach eine revisionssichere, jederzeit aktuelle IT-Dokumentation als Nachweisgrundlage für ISO 13485, ISO 27001 und NIS-2. Die manuelle Pflege über Excel-Listen und Visio-Pläne stieß an ihre Grenzen. Mit der agentenlosen, vollautomatischen Inventarisierung von Docusnap sank der manuelle Aufwand auf nahezu null – Audit-Reports stehen heute auf Knopfdruck bereit.
Präzisionslicht für die Medizin trifft auf eine gewachsene IT
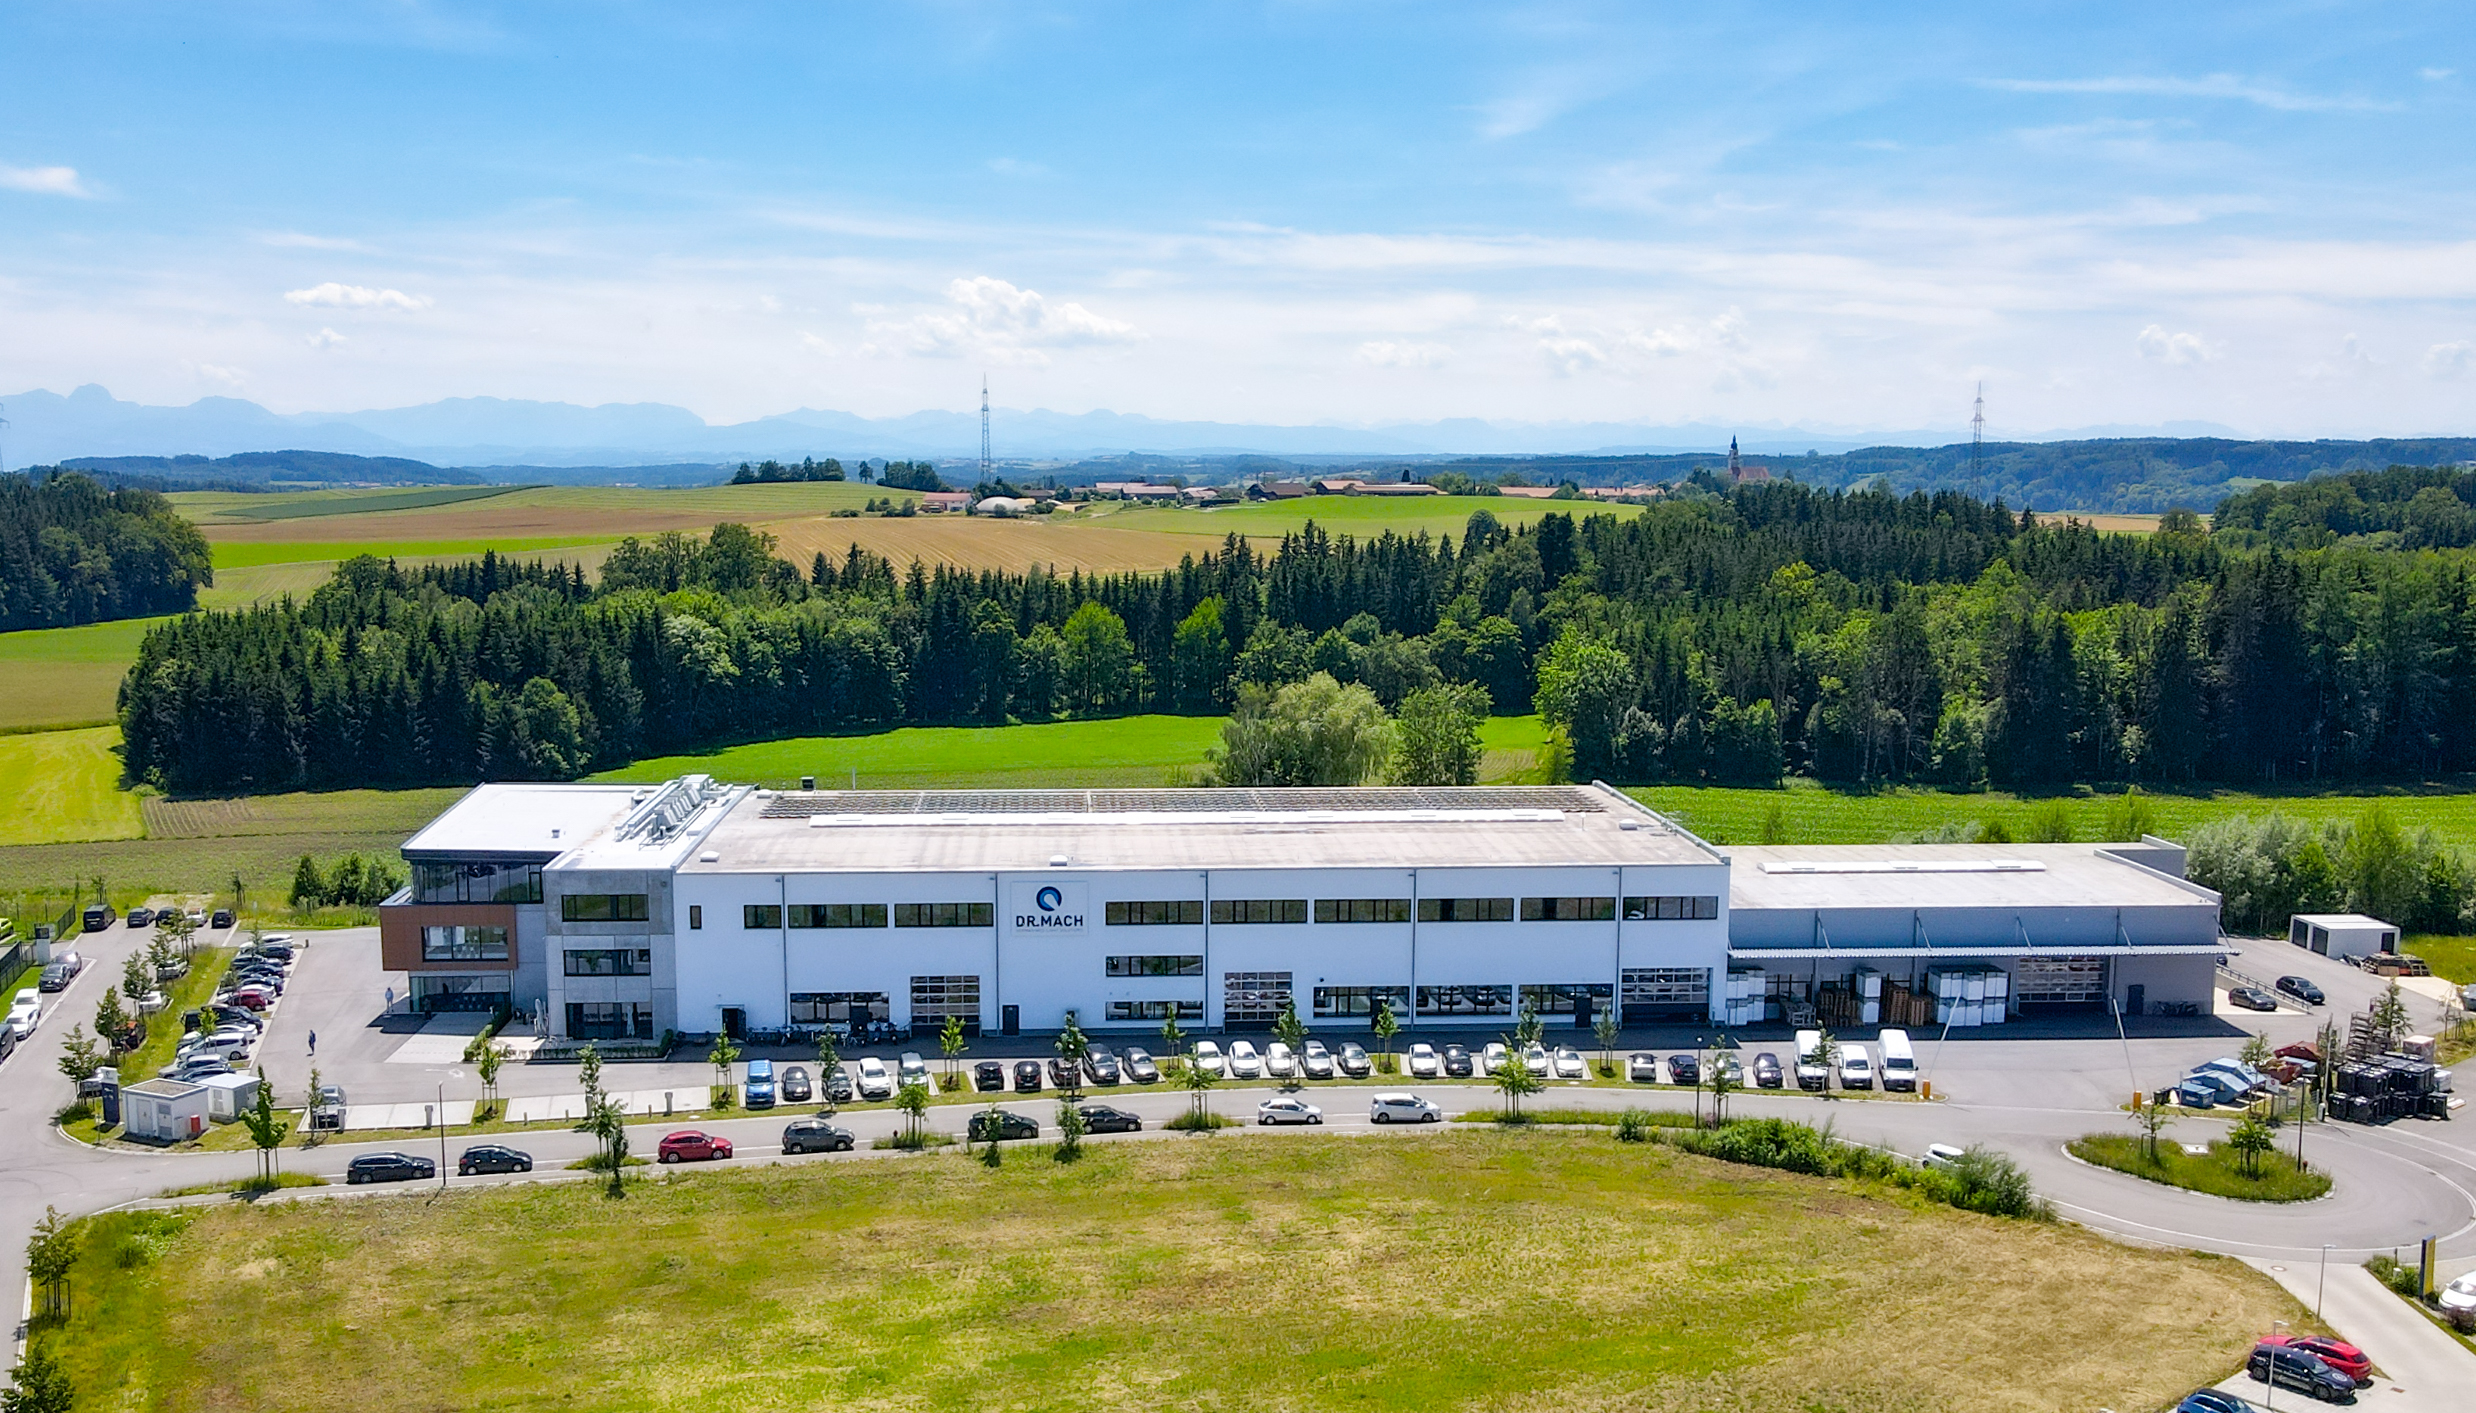
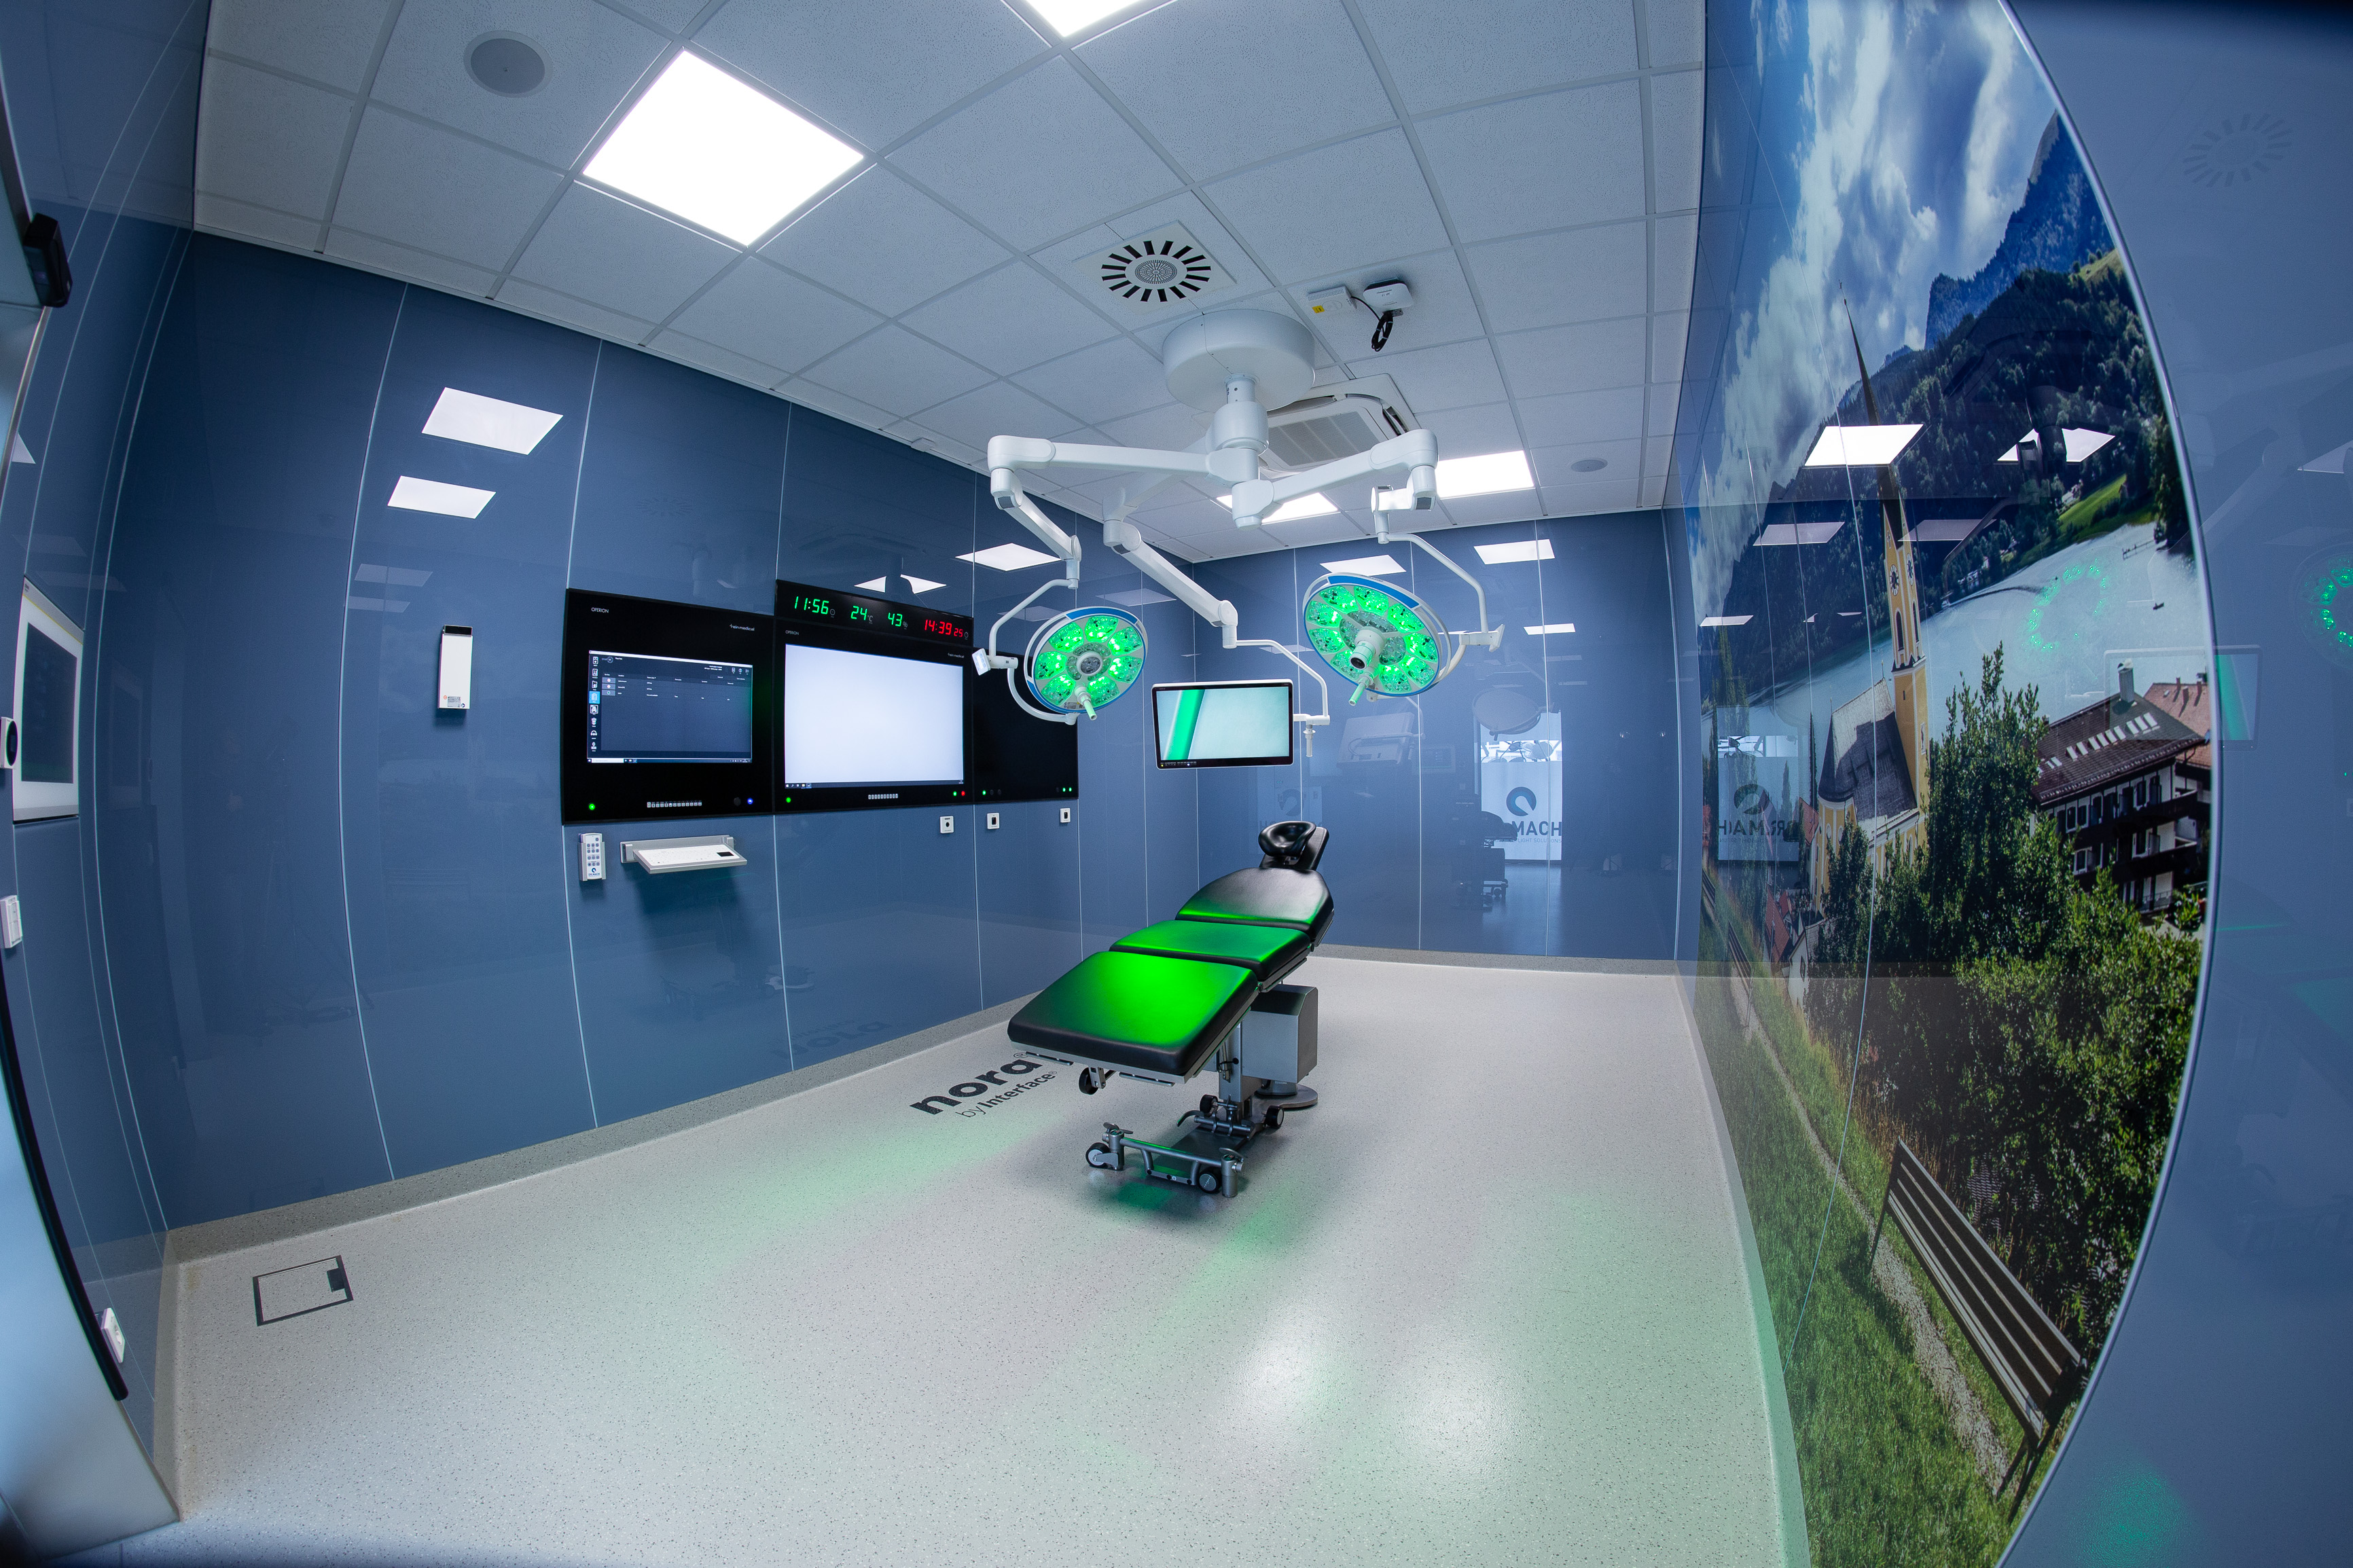
Wo Ärztinnen und Ärzte weltweit genau hinsehen müssen, ist Dr. Mach oft im Spiel. Das Familienunternehmen entwickelt und fertigt seit über 75 Jahren hochpräzise Lichtsysteme für den medizinischen Einsatz: Operations-,Untersuchungs- und Videoleuchten samt der zugehörigen Steuerungssysteme. Produkte „Made in Germany“, die in über 80 Länder exportiert werden und nach ISO 13485:2016 zertifiziert sind.
Hinter dieser international aufgestellten Fertigung steht eine über die Jahre gewachsene IT-Landschaft mit hunderten Clients, physischen und virtuellen Servern sowie einem Cloud- und Hybrid-Anteil. Verantwortlich dafür ist Andreas Bolesny, IT-Manager bei Dr. Mach. Er leitet die IT-Abteilung, schützt das weltweite Netzwerk gegen Cyber-Risiken und steuert das sensible Berechtigungsmanagement mit einem klaren Schwerpunkt auf IT-Security.
Als die Excel-Liste zum Audit-Risiko wurde
Lange lief die Dokumentation der IT bei Dr. Mach so, wie sie in vielen gewachsenen Umgebungen läuft: dezentral über Excel-Listen für Assets und Lizenzen, statische Visio-Pläne für Topologie und Standorte, dazu punktuelle Skripte. Das funktioniert, bis es zum Problem wird. Weil jede Änderung von Hand nachgezogen werden musste, bildete die Dokumentation selten den echten Ist-Zustand ab. Neue Server, getauschte Clients, geänderte Konfigurationen. Vieles wurde verzögert oder unvollständig erfasst.
Eine zentrale „Single Source of Truth“ fehlte. Bei Systemausfällen oder Prüfungen musste das Team Informationen mühsam aus verschiedenen Quellen zusammentragen, Abhängigkeiten zwischen Systemen waren nicht visuell nachvollziehbar. Dazu kamen Lizenz- und Sicherheitsrisiken, weil ohne automatisierte Inventarisierung der lückenlose Überblick über Software und aktive Komponenten fehlte. Und es gab ein Risiko, das sich schwer beziffern lässt. Wissen steckte in den Köpfen der Administratoren, nicht im System. Fiel jemand aus, wurde das Netzwerk zur Blackbox. Jedes Audit glich damit einer Ausnahmesituation.
Ein anstehendes Audit und die Entscheidung für Automatisierung
Den Ausschlag gab ein bevorstehendes regulatorisches Audit und die Erkenntnis, dass die manuelle Dokumentation dafür nicht mehr ausreichte. Als Medizintechnik-Spezialist unterliegt Dr. Mach strengen Compliance-Vorgaben, hier durfte die Datenbasis keine Lücken haben.
Über gezielte Internetrecherche, IT-Fachportale und Empfehlungen aus dem eigenen Netzwerk stieß der IT-Manager Andreas Bolesny auf Docusnap. Wichtigstes Kriterium war eine vollautomatische, agentenlose Inventarisierung. Ausschlaggebend für die Entscheidung waren am Ende vier Punkte. Die vollständige Automatisierung ohne manuellen Aufwand, die agentenlose Erfassung ohne Software auf den Endgeräten, die revisionssichere Dokumentation als Nachweisgrundlage für ISO 13485, ISO 27001 und NIS-2 sowie der Fokus auf den DACH-Raum mit deutschsprachigem Support.
Startklar im laufenden Betrieb
Die Einführung verlief erwartungsgemäß reibungslos. Dank des agentenlosen Ansatzes war Docusnap schnell betriebsbereit, den Aufbau übernahm das Team eigenständig und intern. Anpassungen oder Customizings waren nicht nötig, der Standardfunktionsumfang deckte die Anforderungen vollständig ab. Es war für Andreas Bolesny keine Überraschung, sondern eine Bestätigung seiner Erfahrung. Docusnap lief nach der Installation sofort an und scannte das gesamte Netzwerk absolut mühelos. Über die Jahre entstandene „blinde Flecken“ im Netzwerk wurden dabei mit dem ersten automatisierten Scan sichtbar und sauber strukturiert erfasst.
Eingesetzt werden vor allem drei Module. Die Inventarisierung für die lückenlose Erfassung der gesamten IT-Landschaft, die Berechtigungsanalyse für IT-Sicherheit und Audits sowie das Lizenzmanagement gegen Unter- und Überlizenzierung. Auch die Mischung aus On-Premises, Cloud und hybriden Modellen bildet Docusnap dabei zentral und lückenlos ab.
Vom mehrtägigen Kraftakt zum Knopfdruck
Der spürbarste Unterschied liegt heute in der Audit-Vorbereitung. Früher ein mehrtägiger, stressiger Kraftakt, bei dem der Ist-Zustand mühsam von Hand ermittelt werden musste. Heute stehen die benötigten Reports für ISO 13485 oder NIS-2 auf Knopfdruck in wenigen Minuten bereit. Der manuelle Dokumentationsaufwand hat sich damit auf nahezu nullreduziert, während die Datenqualität durch die tägliche Automatisierung deutlich gestiegen ist.
Das schlägt sich direkt im Arbeitsalltag nieder: Das IT-Team spart wöchentlich mehrere Stunden Pflegearbeit in Excel und kann diese Zeit in produktive Projekte stecken statt in stumpfe Routine. Die Wirkung reicht über die IT hinaus – bei Compliance-Fragen oder Investitionsentscheidungen lassen sich sofort verlässliche, professionell aufbereitete Daten vorlegen. Das schafft Vertrauen, bis in die Geschäftsführung.
Sicherheit ist Haltung: Transparenz gegen Cyber-Risiken
Für Andreas Bolesny ist IT-Sicherheit mehr als eine Pflichtaufgabe. „Als IT-Manager ist Security für mich kein Pflichtprogramm, sondern eine echte Leidenschaft. Mit meiner langjährigen Erfahrung weiß ich, nur wer seine IT-Infrastruktur lückenlos kennt, kann sie auch effektiv schützen“, beschreibt er seinen Anspruch und genau dieses lückenlose Wissen liefert Docusnap als Fundament seiner Sicherheitsstrategie.
Konkret deckt die automatisierte Inventarisierung auf, wo Risiken entstehen. Veraltete End-of-Life-Software und fehlende Patch-Stände, verwaiste Konten und Fehlberechtigungen auf kritischen Systemen. Über den automatischen Soll-Ist-Vergleich werden Abweichungen im Netzwerk sichtbar, bevor Angreifer sie ausnutzen können. So wird aus einer Dokumentation ein Frühwarnsystem und die tagesaktuelle Asset-Basis wird zur Voraussetzung dafür, Sicherheitslücken im Sinne von NIS-2 oder ISO 27001 überhaupt gezielt schließen zu können.
Eine Datenbasis, die das weltweite Geschäft absichert
In der Medizintechnik ist Dokumentation kein Selbstzweck. Zwei Bereiche prägen die Anforderungen bei Dr. Mach: ISO 27001 und NIS-2 verlangen lückenlose, aktuelle Netzwerkpläne, IT-Sicherheitsberichte und granulare Berechtigungsanalysen. ISO 13485 und MDR verlangen die nachvollziehbare Rückverfolgbarkeit von Software-Versionsständen und Systemkonfigurationen im Produktumfeld. Docusnap liefert dafür die geforderte, revisionssichere Datenbasis von Netzwerk und Topologieplänen über Berechtigungsberichte bis zu Inventar und Softwarelisten, die auch für Risikobewertungen und das interne Qualitätsmanagement dienen.
Wer in über 80 Länder exportiert, braucht eine zentrale,verlässliche IT-Dokumentation als Grundlage für die Einhaltung internationaler Vorgaben. Docusnap belegt zudem transparent, wer Zugriff auf qualitätsrelevante Daten und Validierungssysteme hat, und dokumentiert Konfigurationsänderungen an IT- und Produktionsanlagen nachvollziehbar. „Durch die automatisierte Inventarisierung haben wir unser Netzwerk und die sensiblen Berechtigungen jederzeit voll im Blick“, so Andreas Bolesny. „Das spart uns bei Audits enorm viel Zeit und sichert unser internationales Geschäft nachhaltig ab.“
Verlässlicher Support und ein strategischer Gewinn fürs ganze Haus
Auch abseits der Software fällt das Urteil klar aus. Mit dem Docusnap-Support ist das Team außerordentlich zufrieden. Man spricht direkt mit Fachleuten, die praxisnahe Lösungen liefern, und Anfragen werden mit kurzer Reaktionszeit bearbeitet, sodass Fragen den IT-Betrieb nicht ausbremsen. Updates auf neue Versionen liefen bislang problemlos und im laufenden Betrieb.
Bleibt der Rat, den Andreas Bolesny anderen IT-Verantwortlichen mitgibt. Nicht bis zum nächsten großen Audit oder Systemausfall warten, sondern das zeitfressende Pflegen manueller Excel-Listen und Visio-Pläne so früh wie möglich beenden. Sein Fazit fällt entsprechend deutlich aus. „Docusnap ist ein echter strategischer Gewinn für unser gesamtes Unternehmen. Die Software sichert das wertvolle Wissen unseres IT-Teams zentral ab und befreit uns komplett von fehleranfälliger Routinearbeit. Von dieser vollautomatischen Inventarisierung und der enormen Zeitersparnis bei Audits profitieren letztlich alle Abteilungen.“
Weitere Kundenfallstudien